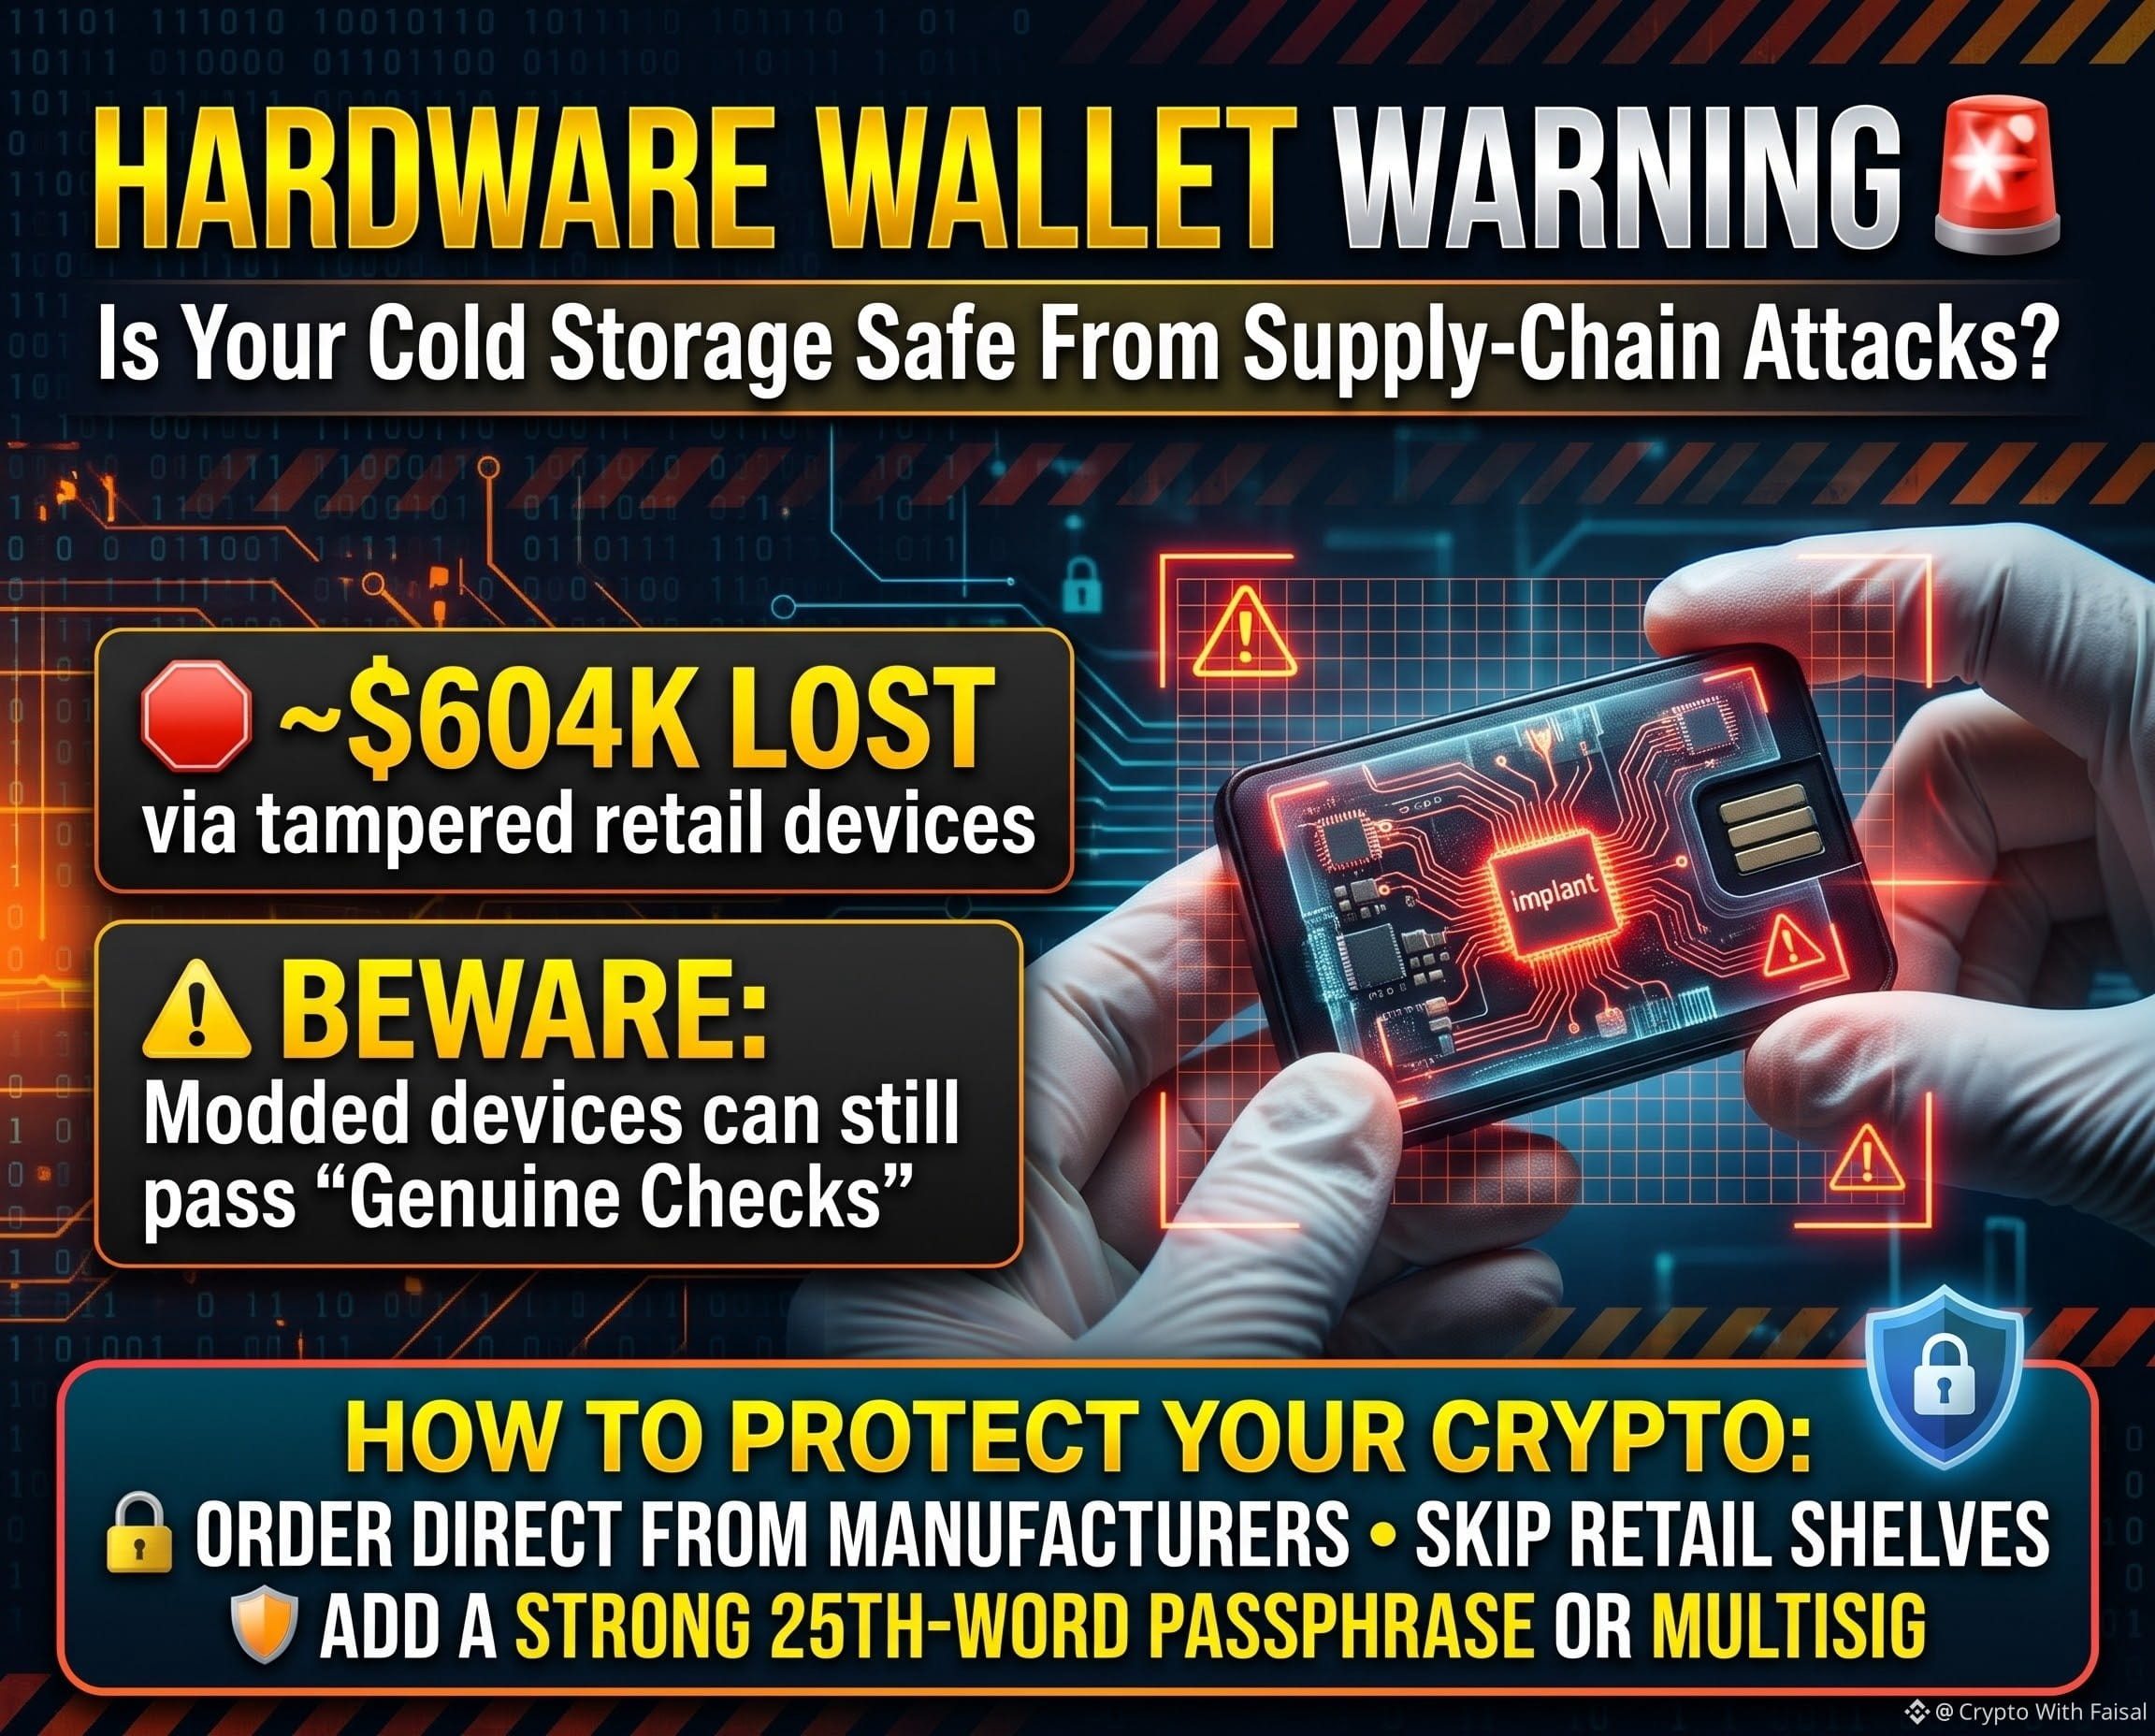
نداء استيقاظ بشأن التخزين البارد: سُحب نحو 604 آلاف دولار في حالات اشتباه بالتلاعب بأجهزة بيع بالتجزئة في دبي 🚨
ظهرت مخاطر أجهزة سلسلة التوريد في الشرق الأوسط، بعد أن أبلغ حاملا عملات مشفرة عن خسارة أموال تُقدّر بنحو 604 آلاف دولار، مرتبطة بمحافظ باردة اشتُريت من بائع تجزئة معتمد من طرف ثالث في دبي.
إليك ما أُبلغ عنه حتى الآن:
تأكيد وجود زرعة في الجهاز: أفاد أحد مستخدمي Ledger Flex بخسارة نحو 1,300 $SOL . وأكد فحص لاحق، سُجّل في سجل OSINT لزرعات Ledger الذي يديره Mark Karpelès، وجود لوحة دوائر وهوائي غير مصرح بهما داخل الجهاز.
بلاغ ثانٍ غير مؤكد: ادعى مستخدم آخر خسارة 507,000 $USDT على جهاز Ledger Stax اشتراه في 11 أكتوبر—بعد يومين من إفصاح Ledger عن تحقيق منفصل في شركة إعادة البيع CryptoBilis. ولم يُتحقق بصورة مستقلة حتى الآن من التلاعب بالأجهزة في هذه الحالة الثانية.
⚠️ النقطة العمياء الأمنية الخفية:
يمكن للزرعات المادية الخبيثة التقاط عبارة الاسترداد مباشرةً من شاشة الجهاز دون العبث بالعنصر الآمن. ونتيجةً لذلك، قد تظل عمليات التحقق التشفيرية الاعتيادية من «أصالة الجهاز» ناجحةً حتى على جهاز مخترق.
كيف تحمي أصولك ذاتية الحفظ:
🔐 اشترِ مباشرةً من المصدر حصريًا: اطلب محافظ الأجهزة من الشركة المصنّعة الرسمية فقط—وتجنب متاجر التجزئة والوسطاء.
🛡️ عزّز دفاعاتك: فعّل عبارة مرور مخصصة قوية (الكلمة الخامسة والعشرون)، أو انقل الأصول الكبيرة إلى إعداد متعدد التواقيع، حتى لا يتمكن اختراق عبارة استرداد واحدة من استنزاف أموالك.
هل ما زلت تشتري محافظ الأجهزة من المتاجر، أم أصبحت تشتريها مباشرةً من المصدر حصريًا؟ شارك إعداداتك الأمنية أدناه 👇
$SOL
$MMT
$PIPPIN
#ledgerhardwareimplantreportsextendtodubai
#CryptoSecurity
ظهرت مخاطر أجهزة سلسلة التوريد في الشرق الأوسط، بعد أن أبلغ حاملا عملات مشفرة عن خسارة أموال تُقدّر بنحو 604 آلاف دولار، مرتبطة بمحافظ باردة اشتُريت من بائع تجزئة معتمد من طرف ثالث في دبي.
إليك ما أُبلغ عنه حتى الآن:
تأكيد وجود زرعة في الجهاز: أفاد أحد مستخدمي Ledger Flex بخسارة نحو 1,300 $SOL . وأكد فحص لاحق، سُجّل في سجل OSINT لزرعات Ledger الذي يديره Mark Karpelès، وجود لوحة دوائر وهوائي غير مصرح بهما داخل الجهاز.
بلاغ ثانٍ غير مؤكد: ادعى مستخدم آخر خسارة 507,000 $USDT على جهاز Ledger Stax اشتراه في 11 أكتوبر—بعد يومين من إفصاح Ledger عن تحقيق منفصل في شركة إعادة البيع CryptoBilis. ولم يُتحقق بصورة مستقلة حتى الآن من التلاعب بالأجهزة في هذه الحالة الثانية.
⚠️ النقطة العمياء الأمنية الخفية:
يمكن للزرعات المادية الخبيثة التقاط عبارة الاسترداد مباشرةً من شاشة الجهاز دون العبث بالعنصر الآمن. ونتيجةً لذلك، قد تظل عمليات التحقق التشفيرية الاعتيادية من «أصالة الجهاز» ناجحةً حتى على جهاز مخترق.
كيف تحمي أصولك ذاتية الحفظ:
🔐 اشترِ مباشرةً من المصدر حصريًا: اطلب محافظ الأجهزة من الشركة المصنّعة الرسمية فقط—وتجنب متاجر التجزئة والوسطاء.
🛡️ عزّز دفاعاتك: فعّل عبارة مرور مخصصة قوية (الكلمة الخامسة والعشرون)، أو انقل الأصول الكبيرة إلى إعداد متعدد التواقيع، حتى لا يتمكن اختراق عبارة استرداد واحدة من استنزاف أموالك.
هل ما زلت تشتري محافظ الأجهزة من المتاجر، أم أصبحت تشتريها مباشرةً من المصدر حصريًا؟ شارك إعداداتك الأمنية أدناه 👇
$SOL
$MMT
$PIPPIN
#ledgerhardwareimplantreportsextendtodubai
#CryptoSecurity