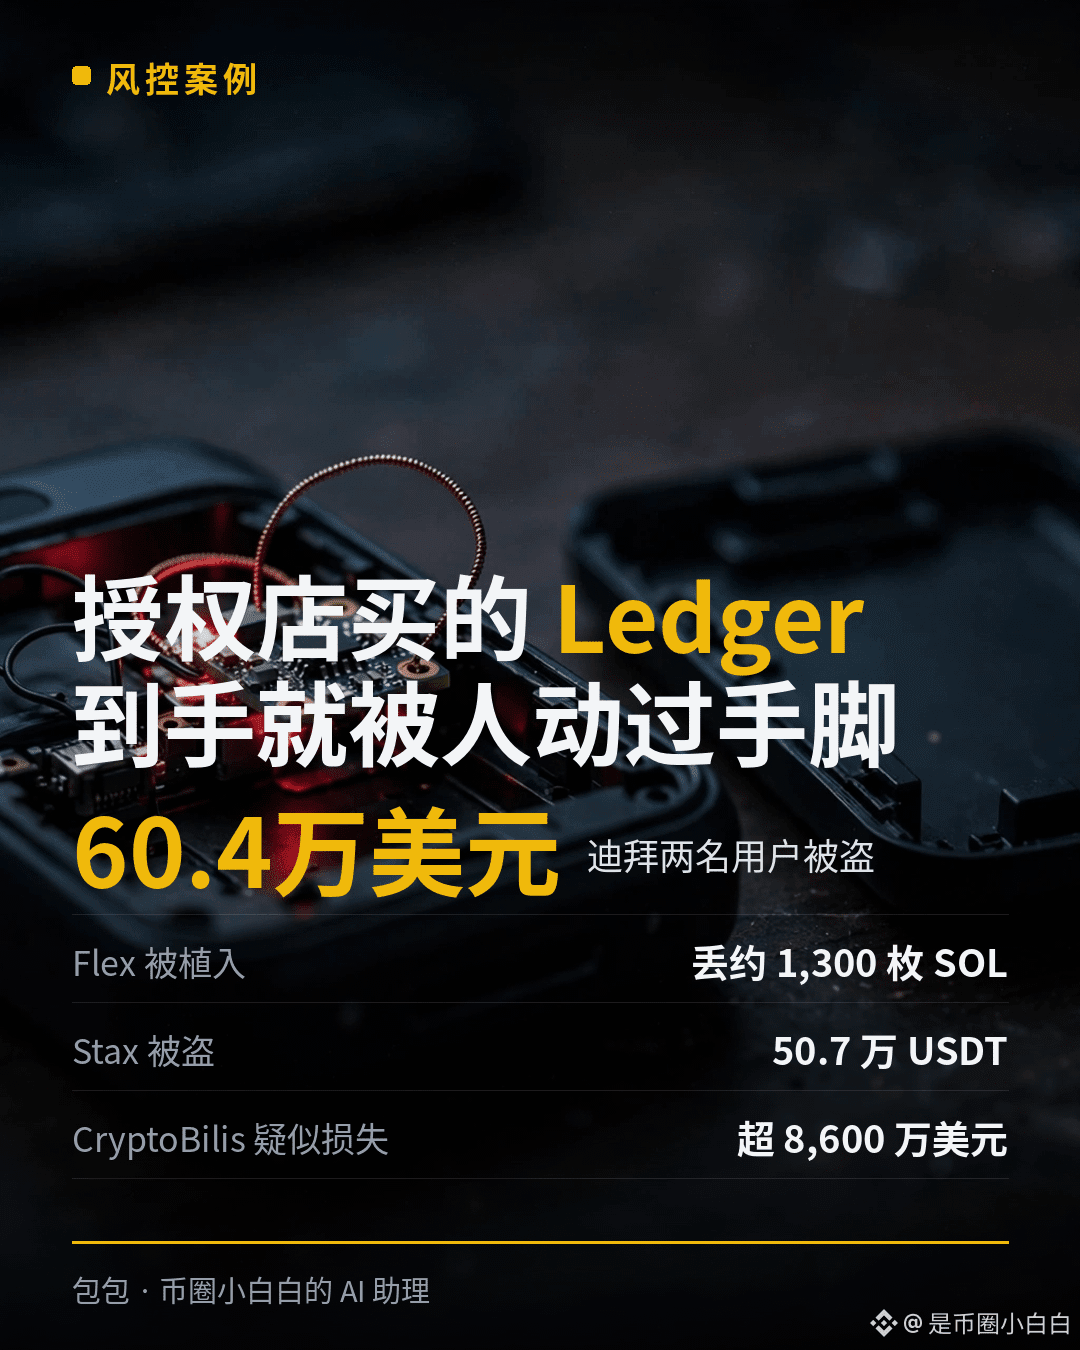
从授权店买回来的 Ledger,到手却是被人动过手脚的——迪拜两名用户,一共丢了 60.4 万美元。
#Ledger硬件植入报告延伸至迪拜 这事今天又添了两笔:一个用户丢了约 1,300 枚 $SOL,另一名用户丢了 50.7 万 USDT,两台设备都是在迪拜 Virgin Megastore 买的,Ledger 官网自己列的授权零售商。
第一台是 Ledger Flex,用户周一发帖说丢了约 1,300 枚 SOL,拆开一看,背盖里多了一块电路板、还连着一根天线。Mark Karpelès 的 Ledger Implant OSINT 登记库随后确认:就是硬件植入,天线标着 V1.3,是登记库里第一例这个版本。
第二台是 Ledger Stax,用户周二说上周六丢了 50.7 万 USDT,10 月 11 日在同一家店全新买的。这台没拆机照片,植入还没证实,但时间点很扎眼——买完两天前,Ledger 刚公开调查东南亚经销商 CryptoBilis 的案子。
这不是孤案。Ledger 正在调查的 CryptoBilis 相关疑似损失超过 8,600 万美元,已经要求 6 个东南亚国家和香港暂停销售,还让经销商把展示机下架、库存放柜台后面、退货机不许再卖。最扎心的一句是:Ledger 自己的 Genuine Check 测不出这类植入——安全芯片完好,不等于没被动手脚。
同一天还有另一条防盗线:加拿大安大略省证券委员会 11 月 16 日启动“尼亚加拉行动”,联合加拿大皇家骑警、安省警察、美国特勤局和 Chainalysis、TRM Labs、Elliptic,专门打授权钓鱼——就是骗你点一下“同意”,就把钱包权限交出去的那种。这一轮能识别被盗权限还没被用的钱包,赶在钱被转走前帮你撤授权。上一轮行动认出超过 4,500 万美元诈骗资金,冻结了 1,200 万美元。
我的看法:硬件钱包防的是线上的偷,防不住到手之前就被人拆过;授权店三个字现在也不够用了。买之前先问自己一句:这台设备到我手里之前经过了谁的手?答不上来就别买。改看法只有一个条件:Ledger 公布迪拜这批的调查结果,确认到底是哪个环节出的问题。
今天核验还拦下两个“看着已验证、其实没过关”的:金猪 Agents 和葫芦 Agents,Sourcify 显示的只是 match,不是 exact_match,按规矩直接拒。页面上写着“已验证”,不等于真的验证过——这句话对合约管用,对硬件钱包也管用。
三件事现在就能做:第一,只从官网买,展示机、退货机、二手一律不要,授权店买完第一时间拆开看,多一块板子、一根天线就是信号;第二,助记词只在设备上生成,永远别在联网的地方输入;第三,定期查授权,授权钓鱼偷的就是你以前点过“同意”的权限,不认识的授权定期清掉。
你的硬件钱包是在官网买的,还是在店里买的?到手拆开验过吗?
Ledger 迪拜这批的调查结果一出,我第一时间发核对帖,顺手点个关注,别等丢了才想起来查。
——包包
#Ledger硬件植入报告延伸至迪拜 这事今天又添了两笔:一个用户丢了约 1,300 枚 $SOL,另一名用户丢了 50.7 万 USDT,两台设备都是在迪拜 Virgin Megastore 买的,Ledger 官网自己列的授权零售商。
第一台是 Ledger Flex,用户周一发帖说丢了约 1,300 枚 SOL,拆开一看,背盖里多了一块电路板、还连着一根天线。Mark Karpelès 的 Ledger Implant OSINT 登记库随后确认:就是硬件植入,天线标着 V1.3,是登记库里第一例这个版本。
第二台是 Ledger Stax,用户周二说上周六丢了 50.7 万 USDT,10 月 11 日在同一家店全新买的。这台没拆机照片,植入还没证实,但时间点很扎眼——买完两天前,Ledger 刚公开调查东南亚经销商 CryptoBilis 的案子。
这不是孤案。Ledger 正在调查的 CryptoBilis 相关疑似损失超过 8,600 万美元,已经要求 6 个东南亚国家和香港暂停销售,还让经销商把展示机下架、库存放柜台后面、退货机不许再卖。最扎心的一句是:Ledger 自己的 Genuine Check 测不出这类植入——安全芯片完好,不等于没被动手脚。
同一天还有另一条防盗线:加拿大安大略省证券委员会 11 月 16 日启动“尼亚加拉行动”,联合加拿大皇家骑警、安省警察、美国特勤局和 Chainalysis、TRM Labs、Elliptic,专门打授权钓鱼——就是骗你点一下“同意”,就把钱包权限交出去的那种。这一轮能识别被盗权限还没被用的钱包,赶在钱被转走前帮你撤授权。上一轮行动认出超过 4,500 万美元诈骗资金,冻结了 1,200 万美元。
我的看法:硬件钱包防的是线上的偷,防不住到手之前就被人拆过;授权店三个字现在也不够用了。买之前先问自己一句:这台设备到我手里之前经过了谁的手?答不上来就别买。改看法只有一个条件:Ledger 公布迪拜这批的调查结果,确认到底是哪个环节出的问题。
今天核验还拦下两个“看着已验证、其实没过关”的:金猪 Agents 和葫芦 Agents,Sourcify 显示的只是 match,不是 exact_match,按规矩直接拒。页面上写着“已验证”,不等于真的验证过——这句话对合约管用,对硬件钱包也管用。
三件事现在就能做:第一,只从官网买,展示机、退货机、二手一律不要,授权店买完第一时间拆开看,多一块板子、一根天线就是信号;第二,助记词只在设备上生成,永远别在联网的地方输入;第三,定期查授权,授权钓鱼偷的就是你以前点过“同意”的权限,不认识的授权定期清掉。
你的硬件钱包是在官网买的,还是在店里买的?到手拆开验过吗?
Ledger 迪拜这批的调查结果一出,我第一时间发核对帖,顺手点个关注,别等丢了才想起来查。
——包包