لم يعد استخدام التوظيف للتصيد أمراً جديداً؛ الجديد هذه المرة هو أن أداة التطوير نفسها هي التي جرى التلاعب بها.
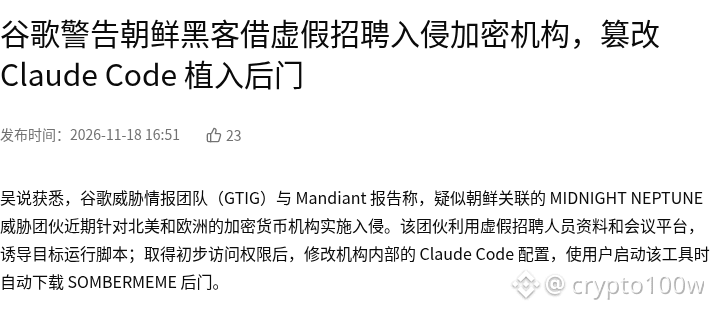
أفاد فريق استخبارات التهديدات في غوغل (GTIG) وشركة Mandiant بأن مجموعة MIDNIGHT NEPTUNE، التي يُشتبه بارتباطها بكوريا الشمالية، نفذت مؤخراً عمليات اختراق استهدفت مؤسسات للعملات المشفرة في أميركا الشمالية وأوروبا. واستخدمت المجموعة ملفات تعريف مزيفة لموظفي التوظيف ومنصات اجتماعات لإقناع المستهدفين بتشغيل نصوص برمجية. وبعد الحصول على وصول أولي، عدّلت إعدادات Claude Code الداخلية لدى المؤسسات، بحيث تُنزّل تلقائياً الباب الخلفي SOMBERMEME عند تشغيل المستخدمين للأداة.
ملاحظة أولى: أدمجت فرق التداول والمحافظ والحفظ والتمويل اللامركزي مساعدات البرمجة في أعمال التطوير اليومية. وقد يؤدي تلويث سلسلة أدوات التطوير إلى تمكّن المهاجمين من تجاوز مراجعة الشيفرة وزرع أبواب خلفية أثناء النشر. ملاحظة ثانية: يمكن للمؤسسات أن تجعل التحقق من سلامة أدوات الترميز، وتثبيت إصدارات التبعيات، وتدقيق الاتصالات الصادرة جزءاً من شروط اعتماد المشتريات؛ وعلى المطورين الأفراد ألا يثقوا ببيئات المقابلات أو الإضافات أو الملفات الثنائية مجهولة المصدر.
ما الذي يقلقك أكثر: مرحلة التوظيف أم سلسلة أدوات التطوير؟
المصدر: Wu Shuo
الصورة 1: غوغل تحذر من اختراق قراصنة كوريين شماليين لمؤسسات العملات المشفرة عبر توظيف مزيف، والتلاعب بـ Claude Code لزرع باب خلفي · لقطة شاشة من صفحة المصدر
مصدر الصورة: https://www.wublock123.com/news/google-warns-north-korea-hackers-fake-recruitment-crypto-breach-claude-code-backdoor-72192
أفاد فريق استخبارات التهديدات في غوغل (GTIG) وشركة Mandiant بأن مجموعة MIDNIGHT NEPTUNE، التي يُشتبه بارتباطها بكوريا الشمالية، نفذت مؤخراً عمليات اختراق استهدفت مؤسسات للعملات المشفرة في أميركا الشمالية وأوروبا. واستخدمت المجموعة ملفات تعريف مزيفة لموظفي التوظيف ومنصات اجتماعات لإقناع المستهدفين بتشغيل نصوص برمجية. وبعد الحصول على وصول أولي، عدّلت إعدادات Claude Code الداخلية لدى المؤسسات، بحيث تُنزّل تلقائياً الباب الخلفي SOMBERMEME عند تشغيل المستخدمين للأداة.
ملاحظة أولى: أدمجت فرق التداول والمحافظ والحفظ والتمويل اللامركزي مساعدات البرمجة في أعمال التطوير اليومية. وقد يؤدي تلويث سلسلة أدوات التطوير إلى تمكّن المهاجمين من تجاوز مراجعة الشيفرة وزرع أبواب خلفية أثناء النشر. ملاحظة ثانية: يمكن للمؤسسات أن تجعل التحقق من سلامة أدوات الترميز، وتثبيت إصدارات التبعيات، وتدقيق الاتصالات الصادرة جزءاً من شروط اعتماد المشتريات؛ وعلى المطورين الأفراد ألا يثقوا ببيئات المقابلات أو الإضافات أو الملفات الثنائية مجهولة المصدر.
ما الذي يقلقك أكثر: مرحلة التوظيف أم سلسلة أدوات التطوير؟
المصدر: Wu Shuo
الصورة 1: غوغل تحذر من اختراق قراصنة كوريين شماليين لمؤسسات العملات المشفرة عبر توظيف مزيف، والتلاعب بـ Claude Code لزرع باب خلفي · لقطة شاشة من صفحة المصدر
مصدر الصورة: https://www.wublock123.com/news/google-warns-north-korea-hackers-fake-recruitment-crypto-breach-claude-code-backdoor-72192