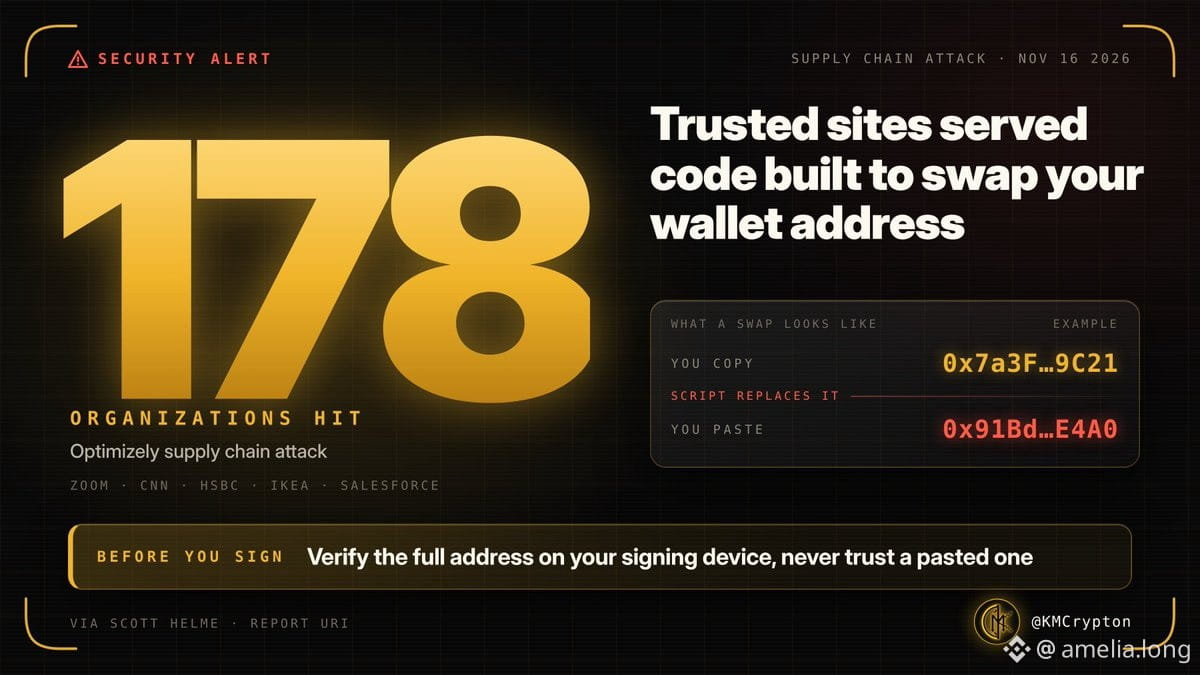
178 موقعًا موثوقًا به قدّم برمجيات خبيثة هذا الأسبوع. إذا نسخت عنوان محفظة، فربما تكون قد وقعت ضحية للهجوم.
الاثنين: اختُرِق سكريبت Optimizely. استُبدلت عناوين $BTC/$ETH على مواقع Zoom وCNN وHSBC. ونُشرت برمجيات لسرقة بيانات البطاقات. واستُهدفت أجهزة iPhone الأقدم. لم ترتكب أي خطأ بالنقر؛ الموقع نفسه كان مخترقًا.
WhatsApp منذ أواخر أكتوبر: حسابات مخترقة ترسل مستندات دفع مزيفة إلى جهات الاتصال. أصدرت وكالة الأمن السيبراني في سنغافورة تحذيرات. ويتعرض مستخدمو تطبيقات سطح المكتب والويب للاستهداف بشدة. يأتيك الملف من شخص تعرفه، وهذا هو الفخ.
Telegram الأسبوع الماضي: أدوات HTML جديدة لروبوتات الدردشة. عرض باحثون طرقًا لتنفيذ التعليمات البرمجية. وتشتبه Kaspersky في وجود صلات بـWebRAT. ينفي Durov ذلك. لا يزال الأمر قيد التطور ولم يتأكد، لكنه مريب.
ما ينبغي فعله فعلًا:
تحقق من العنوان كاملًا على محفظتك المادية قبل التوقيع. لا تثق أبدًا بما تلصقه بعد الآن.
لا تفتح ملفات ZIP أو EXE أو ISO غير متوقعة، حتى لو أرسلها أصدقاؤك. قد يكون حسابهم مخترقًا. إذا ساورك الشك، فاتصل بهم.
أوقف التنزيل التلقائي في WhatsApp (التخزين والبيانات) وTelegram (البيانات والتخزين).
فعّل المصادقة الثنائية على التطبيقين. راجع «الأجهزة المرتبطة» في WhatsApp و«الأجهزة» في Telegram، وأزل أي جهاز لا تعرفه.
تجنب أدوات Telegram المصغّرة والتفاعل مع روبوتات عشوائية إلى أن تنجلي الأمور.
إذا طلب منك موقع فجأة تثبيت تطبيق أو إضافة أو ملف تعريف، فأغلقه فورًا.
حدّث هاتفك وتطبيقاتك باستمرار.
لم تعد الهجمات تستهدف ثغرات خفية. إنها تسخّر المنصات التي تثق بها بالفعل كسلاح.
الاثنين: اختُرِق سكريبت Optimizely. استُبدلت عناوين $BTC/$ETH على مواقع Zoom وCNN وHSBC. ونُشرت برمجيات لسرقة بيانات البطاقات. واستُهدفت أجهزة iPhone الأقدم. لم ترتكب أي خطأ بالنقر؛ الموقع نفسه كان مخترقًا.
WhatsApp منذ أواخر أكتوبر: حسابات مخترقة ترسل مستندات دفع مزيفة إلى جهات الاتصال. أصدرت وكالة الأمن السيبراني في سنغافورة تحذيرات. ويتعرض مستخدمو تطبيقات سطح المكتب والويب للاستهداف بشدة. يأتيك الملف من شخص تعرفه، وهذا هو الفخ.
Telegram الأسبوع الماضي: أدوات HTML جديدة لروبوتات الدردشة. عرض باحثون طرقًا لتنفيذ التعليمات البرمجية. وتشتبه Kaspersky في وجود صلات بـWebRAT. ينفي Durov ذلك. لا يزال الأمر قيد التطور ولم يتأكد، لكنه مريب.
ما ينبغي فعله فعلًا:
تحقق من العنوان كاملًا على محفظتك المادية قبل التوقيع. لا تثق أبدًا بما تلصقه بعد الآن.
لا تفتح ملفات ZIP أو EXE أو ISO غير متوقعة، حتى لو أرسلها أصدقاؤك. قد يكون حسابهم مخترقًا. إذا ساورك الشك، فاتصل بهم.
أوقف التنزيل التلقائي في WhatsApp (التخزين والبيانات) وTelegram (البيانات والتخزين).
فعّل المصادقة الثنائية على التطبيقين. راجع «الأجهزة المرتبطة» في WhatsApp و«الأجهزة» في Telegram، وأزل أي جهاز لا تعرفه.
تجنب أدوات Telegram المصغّرة والتفاعل مع روبوتات عشوائية إلى أن تنجلي الأمور.
إذا طلب منك موقع فجأة تثبيت تطبيق أو إضافة أو ملف تعريف، فأغلقه فورًا.
حدّث هاتفك وتطبيقاتك باستمرار.
لم تعد الهجمات تستهدف ثغرات خفية. إنها تسخّر المنصات التي تثق بها بالفعل كسلاح.