
لنفترض أن تطبيقًا للإقراض في التمويل اللامركزي يعرض عليّ سعر فائدة أفضل لأن محفظتي لها سجلّ في سداد القروض. سأسأل: من أين جاء هذا السجل، وهل يستطيع التطبيق إثبات كيفية احتسابه؟
هذه هي الفجوة التي تسعى Space and Time إلى سدّها. تفرض العقود الذكية القواعد، لكنها لا تستطيع بسهولة البحث في سنوات من النشاط عبر سلاسل الكتل أو قواعد البيانات الكبيرة خارج السلسلة. يمكن لواجهة برمجة تطبيقات عادية أن تقدم إجابة، لكن على المستخدمين أن يثقوا بمشغّل قاعدة البيانات وبرمجياته.
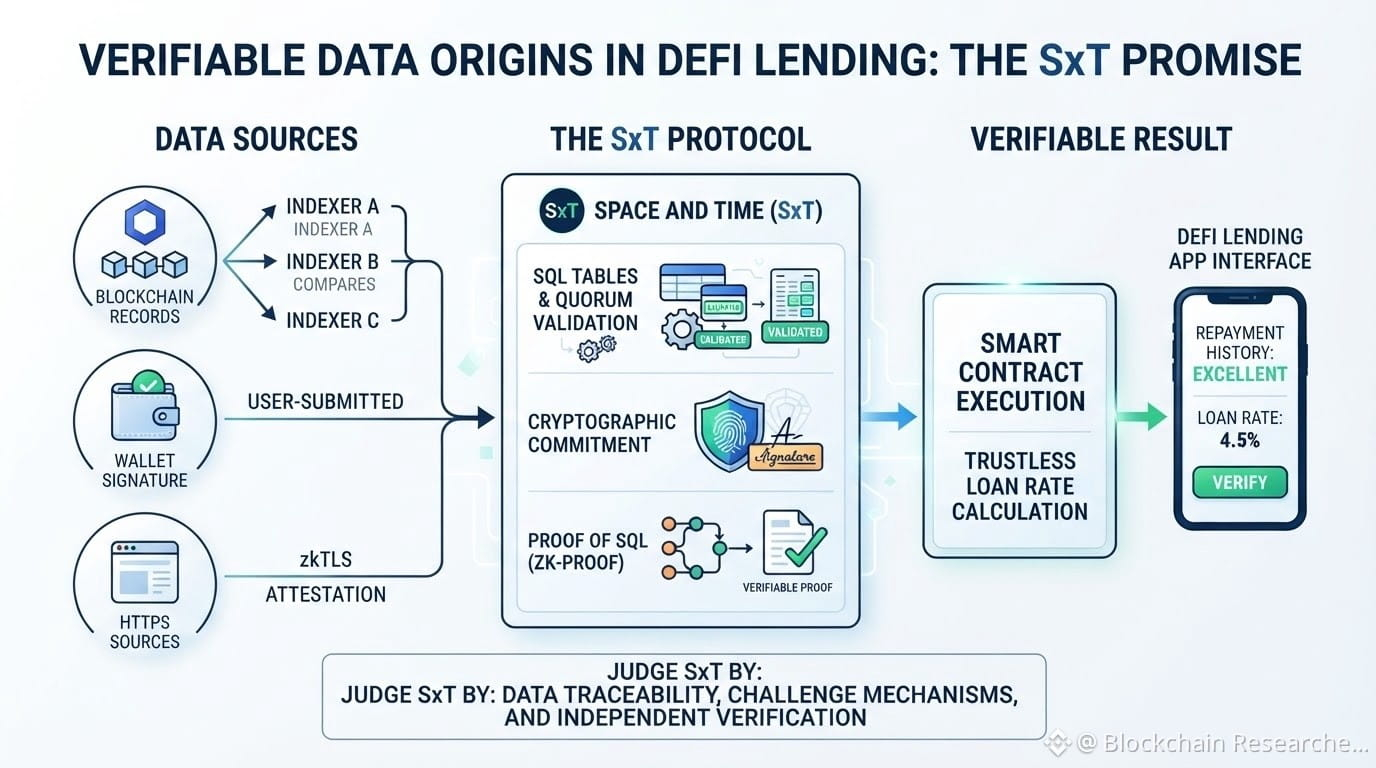
كيف تجعل SXT النتيجة قابلة للتحقق؟ لا يوجد مفتاح واحد لتفعيل «الثقة». بالنسبة إلى سجلات سلسلة الكتل، يجمع مفهرسون متعددون المعاملات والأحداث، ويحوّلونها إلى جداول SQL، ثم يقدّمونها للمقارنة. ويمكن للمدقّقين قبول الإيداعات المتطابقة من نصاب (تورد الوثائق مثالًا يتطلب موافقة 2 من 3). أما السجلات التي يقدّمها المستخدمون، فتحدد توقيعات المحافظ هوية المُرسِل. وبالنسبة إلى بعض مصادر HTTPS، يمكن لـ zkTLS أن يشهد بأن المعلومات جاءت من موقع إلكتروني محدد، وأن المستخدم وافق على ذلك.
بعد ذلك، تحصل كل طاولة على التزام تشفيري — بصمة رقمية — يوقّعها نصاب من المدقّقين. وعندما ينفّذ Prover استعلام SQL، يُنشئ Proof of SQL برهانًا عديم المعرفة يثبت صحة الحساب استنادًا إلى ذلك الجدول الملتزم به. ويمكن لعقد ذكي التحقق من البرهان من دون تنزيل قاعدة البيانات أو إعادة تنفيذ العمل.
قد يساعد ذلك جهات الإقراض على التحقق من الضمانات وسجلّ السداد، ومنصات الأصول المرمّزة على مطابقة السجلات، وأنظمة الذكاء الاصطناعي على التحقق من الأرقام التي تستند إليها الإجابة.
لكن ثمة حدًّا لذلك: فالتوقيع يثبت هوية من قدّم البيانات، لا صحة الادعاء. ويمكن لـ zkTLS إثبات مصدر الاستجابة، لا صحة المصدر نفسه. وقد يظل المصدر السيئ أو القديم ينتج برهانًا صحيحًا تمامًا. كما أن استقلالية المفهرسين مهمة، وقد يسيء الذكاء الاصطناعي فهم النتائج الصحيحة.
لذا، لن أقيّم SXT بالاستناد إلى عبارة «عديم المعرفة» وحدها، بل بناءً على قدرة المستخدمين على تتبّع مصادر البيانات، والطعن في المدخلات السيئة، والتحقق من النتائج بصورة مستقلة. هذا هو الوعد — و
#sxt $SXT @SpaceandTime
هذه هي الفجوة التي تسعى Space and Time إلى سدّها. تفرض العقود الذكية القواعد، لكنها لا تستطيع بسهولة البحث في سنوات من النشاط عبر سلاسل الكتل أو قواعد البيانات الكبيرة خارج السلسلة. يمكن لواجهة برمجة تطبيقات عادية أن تقدم إجابة، لكن على المستخدمين أن يثقوا بمشغّل قاعدة البيانات وبرمجياته.
كيف تجعل SXT النتيجة قابلة للتحقق؟ لا يوجد مفتاح واحد لتفعيل «الثقة». بالنسبة إلى سجلات سلسلة الكتل، يجمع مفهرسون متعددون المعاملات والأحداث، ويحوّلونها إلى جداول SQL، ثم يقدّمونها للمقارنة. ويمكن للمدقّقين قبول الإيداعات المتطابقة من نصاب (تورد الوثائق مثالًا يتطلب موافقة 2 من 3). أما السجلات التي يقدّمها المستخدمون، فتحدد توقيعات المحافظ هوية المُرسِل. وبالنسبة إلى بعض مصادر HTTPS، يمكن لـ zkTLS أن يشهد بأن المعلومات جاءت من موقع إلكتروني محدد، وأن المستخدم وافق على ذلك.
بعد ذلك، تحصل كل طاولة على التزام تشفيري — بصمة رقمية — يوقّعها نصاب من المدقّقين. وعندما ينفّذ Prover استعلام SQL، يُنشئ Proof of SQL برهانًا عديم المعرفة يثبت صحة الحساب استنادًا إلى ذلك الجدول الملتزم به. ويمكن لعقد ذكي التحقق من البرهان من دون تنزيل قاعدة البيانات أو إعادة تنفيذ العمل.
قد يساعد ذلك جهات الإقراض على التحقق من الضمانات وسجلّ السداد، ومنصات الأصول المرمّزة على مطابقة السجلات، وأنظمة الذكاء الاصطناعي على التحقق من الأرقام التي تستند إليها الإجابة.
لكن ثمة حدًّا لذلك: فالتوقيع يثبت هوية من قدّم البيانات، لا صحة الادعاء. ويمكن لـ zkTLS إثبات مصدر الاستجابة، لا صحة المصدر نفسه. وقد يظل المصدر السيئ أو القديم ينتج برهانًا صحيحًا تمامًا. كما أن استقلالية المفهرسين مهمة، وقد يسيء الذكاء الاصطناعي فهم النتائج الصحيحة.
لذا، لن أقيّم SXT بالاستناد إلى عبارة «عديم المعرفة» وحدها، بل بناءً على قدرة المستخدمين على تتبّع مصادر البيانات، والطعن في المدخلات السيئة، والتحقق من النتائج بصورة مستقلة. هذا هو الوعد — و
#sxt $SXT @SpaceandTime