قد تُستخدم الصور الأصلية في ألبومك الآن للبحث عن عبارات الاسترداد.
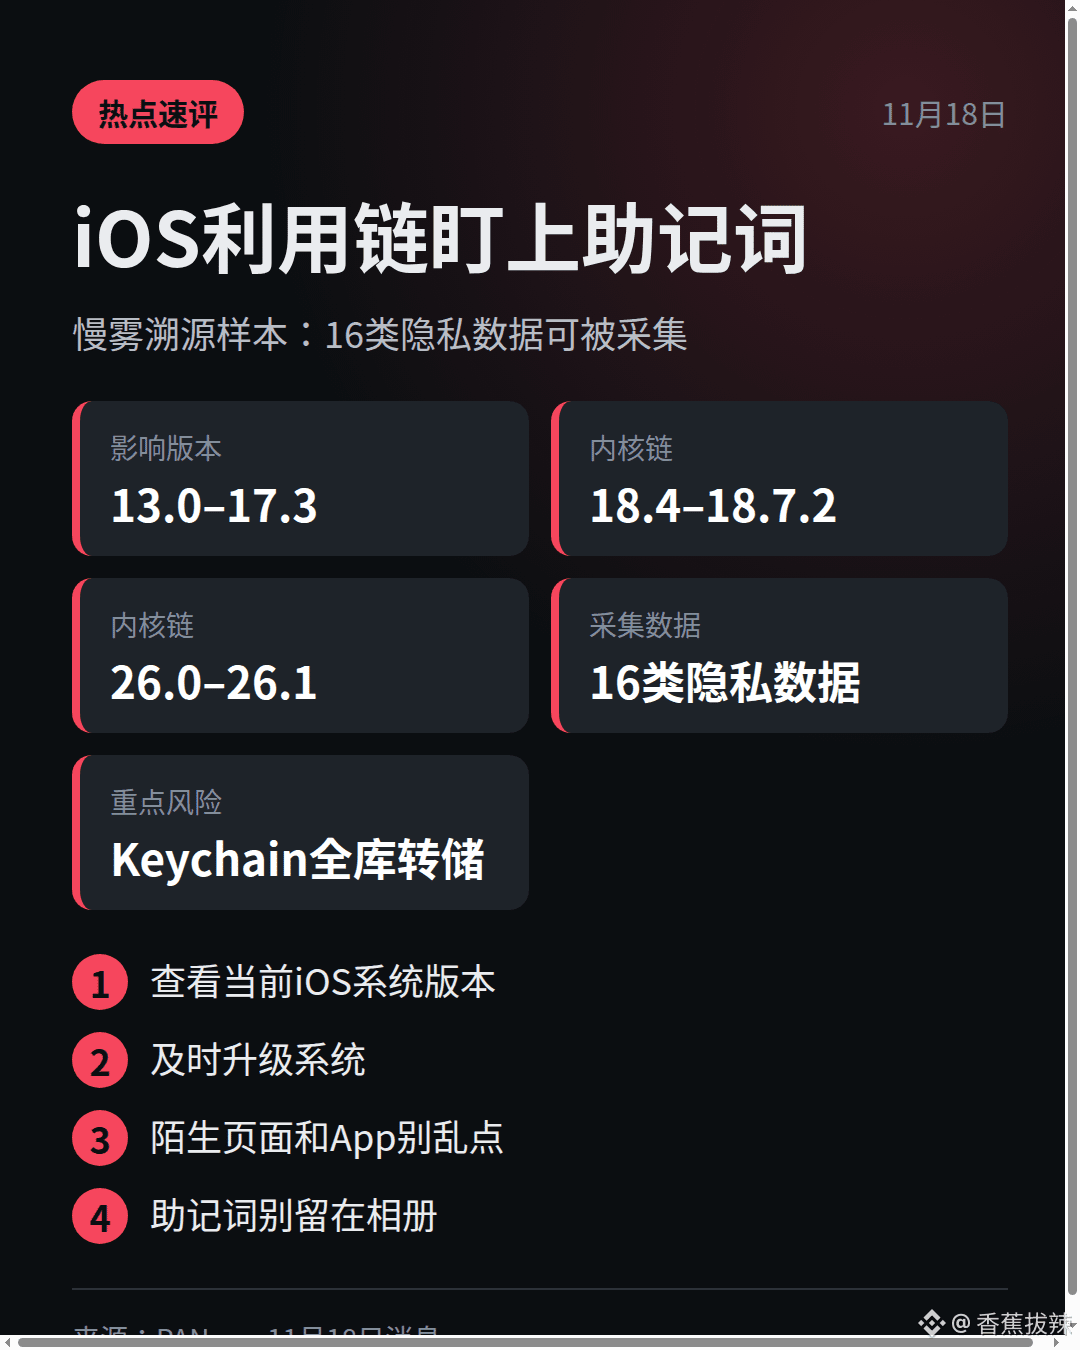
قال كوساين من SlowMist إن الفريق اكتشف، بعد تتبّع عينات الهجوم، وجود عدة سلاسل هجوم لدى المهاجمين: من iOS 13.0 إلى 17.3 سلسلة Hook، ومن iOS 18.4 إلى 18.7.2 ومن iOS 26.0 إلى 26.1 سلسلة على مستوى النواة.
يمكن لهذه السلاسل جمع 16 نوعًا من البيانات الخاصة. وبالنسبة إلى مستخدمي العملات الرقمية، فإن أخطرها مباشرةً هو فحص الصور الأصلية في الألبوم بتقنية OCR بحثًا عن عبارات الاسترداد، واختراق خزائن كلمات المرور، وسرقة الملفات المشفّرة محليًا التي تحتوي على المفاتيح الخاصة للمحافظ وعبارات الاسترداد، بل وحتى غسل العملات تلقائيًا عبر سلاسل متعددة.
كما تتيح سلسلة 18.4–18.7.2 تفريغ قاعدة بيانات Keychain بالكامل وحقن SpringBoard؛ وعند تفعيلها، قد تُجمع بيانات سلسلة المفاتيح والملاحظات والصور.
قد يبدأ الهجوم عبر Safari أو أحد التطبيقات، لذا لا تنقر عشوائيًا على الصفحات المجهولة. 1️⃣ تحقق أولًا من إصدار النظام، وتأكد مما إذا كان ضمن النطاقات المتأثرة؛ 2️⃣ حدّث النظام في أسرع وقت، فهذه توصية SlowMist؛ 3️⃣ لا تحتفظ بلقطات شاشة لعبارات الاسترداد في ألبوم الصور.
يا جماعة، ما إصدار النظام لديكم الآن؟ وهل يقع ضمن النطاق 18.4–18.7.2؟ #iOS
قال كوساين من SlowMist إن الفريق اكتشف، بعد تتبّع عينات الهجوم، وجود عدة سلاسل هجوم لدى المهاجمين: من iOS 13.0 إلى 17.3 سلسلة Hook، ومن iOS 18.4 إلى 18.7.2 ومن iOS 26.0 إلى 26.1 سلسلة على مستوى النواة.
يمكن لهذه السلاسل جمع 16 نوعًا من البيانات الخاصة. وبالنسبة إلى مستخدمي العملات الرقمية، فإن أخطرها مباشرةً هو فحص الصور الأصلية في الألبوم بتقنية OCR بحثًا عن عبارات الاسترداد، واختراق خزائن كلمات المرور، وسرقة الملفات المشفّرة محليًا التي تحتوي على المفاتيح الخاصة للمحافظ وعبارات الاسترداد، بل وحتى غسل العملات تلقائيًا عبر سلاسل متعددة.
كما تتيح سلسلة 18.4–18.7.2 تفريغ قاعدة بيانات Keychain بالكامل وحقن SpringBoard؛ وعند تفعيلها، قد تُجمع بيانات سلسلة المفاتيح والملاحظات والصور.
قد يبدأ الهجوم عبر Safari أو أحد التطبيقات، لذا لا تنقر عشوائيًا على الصفحات المجهولة. 1️⃣ تحقق أولًا من إصدار النظام، وتأكد مما إذا كان ضمن النطاقات المتأثرة؛ 2️⃣ حدّث النظام في أسرع وقت، فهذه توصية SlowMist؛ 3️⃣ لا تحتفظ بلقطات شاشة لعبارات الاسترداد في ألبوم الصور.
يا جماعة، ما إصدار النظام لديكم الآن؟ وهل يقع ضمن النطاق 18.4–18.7.2؟ #iOS