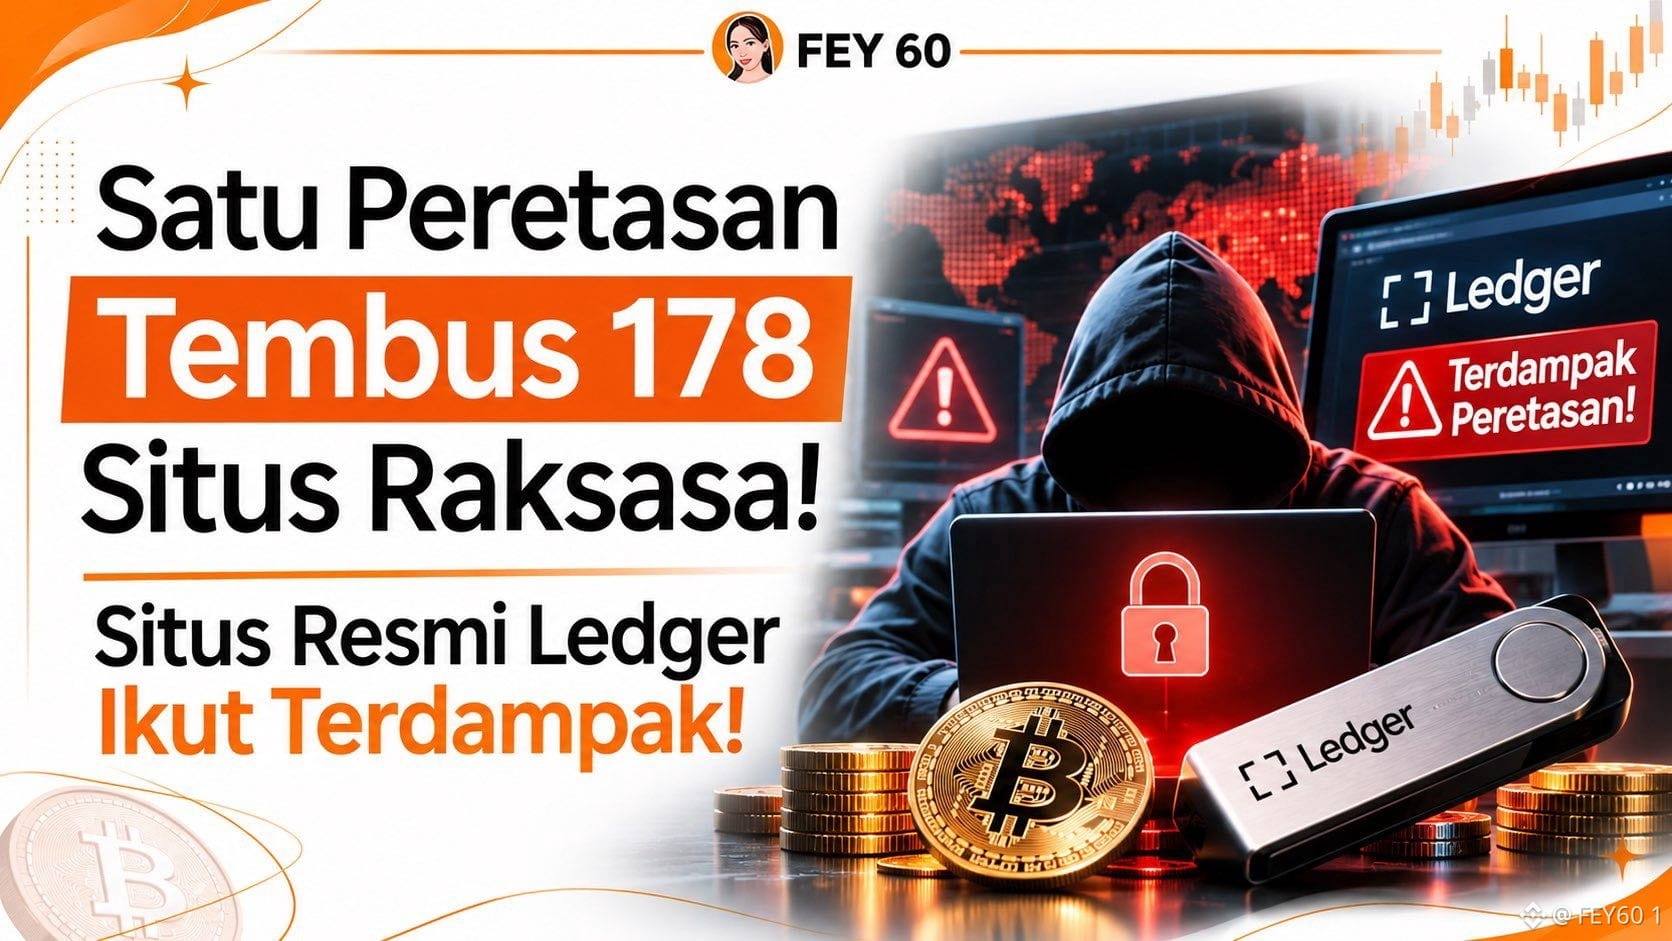
عاد عالم الإنترنت والعملات المشفرة ليتعرض لصدمة بسبب هجوم واسع النطاق على سلسلة التوريد. ففي 16 نوفمبر الماضي، نجح قراصنة في استغلال ثغرة أمنية في خدمة تابعة لجهة خارجية تُدعى Optimizely، وحقنوا شيفرة خبيثة في 178 موقعًا إلكترونيًا دفعة واحدة!
.
لم تكن قائمة الضحايا بسيطة، إذ شملت بنك HSBC وBBC وSalesforce، وصولًا إلى الموقع الرسمي لمزوّد محافظ العملات المشفرة Ledger، حيث ظلت الشيفرة الخبيثة مخفية لأكثر من اثنتي عشرة ساعة قبل اكتشافها وإزالتها.
.
📌 ماذا حدث بالفعل؟
• التسلل عبر «باب جانبي»: لم تُخترق الخوادم الرئيسية التابعة لـ Ledger أو HSBC. بل تسلل القراصنة عبر نص برمجي تابع لجهة خارجية (Optimizely) ومثبت على صفحات الويب الخاصة بهذه الشركات.
.
• آلية عمل الشيفرة الخبيثة: عندما يفتح الزائر موقعًا متأثرًا، تستبدل هذه الشيفرة خلسةً عناوين محافظ العملات المشفرة الظاهرة على الشاشة (BTC وETH وSOL وTRX وغيرها) بعناوين القراصنة، كما تسرق بيانات البطاقات وتنسخ لقطات الشاشة.
.
• الخسائر التي تم تتبعها: حتى الآن، سُجّلت سرقة نحو 7,100 دولار من أموال العملات المشفرة عبر أسلوب استبدال العناوين هذا.
.
3 دروس أمنية مهمة لمستخدمي العملات المشفرة:
1️⃣ الموقع الإلكتروني ≠ الجهاز المادي (محفظة الأجهزة)
استهدف الحادث موقع Ledger الإلكتروني، لا أجهزتها المادية (محافظ الأجهزة). لهذا السبب تُعد الشاشة الفعلية في محفظة الأجهزة مهمة جدًا—احرص دائمًا على أن يتطابق عنوان الوجهة الظاهر على شاشة الجهاز تمامًا مع العنوان المعروض على شاشة الكمبيوتر أو الهاتف!
.
2️⃣ احذر ثغرات الجهات الخارجية
حتى المواقع الإلكترونية التابعة لأكبر البنوك العالمية قد تتعرض للاختراق إذا كان لدى مزوّد الخدمة الخارجي الذي تتعامل معه ثغرة أمنية. لا تثق أبدًا بنسبة 100% بما يعرضه المتصفح من دون التحقق يدويًا.
.
3️⃣ اعتد على التحقق من العنوان مرتين
قبل الضغط على زر الإرسال (send)، تحقّق دائمًا من الأحرف الأربعة الأولى والأحرف الأربعة الأخيرة من عنوان الوجهة. هذه العادة البسيطة قد تنقذ أصولك من هجمات استبدال العناوين الآلية!
.
#CryptoSecurity #Ledger #CyberAttack #Bitcoin
.
لم تكن قائمة الضحايا بسيطة، إذ شملت بنك HSBC وBBC وSalesforce، وصولًا إلى الموقع الرسمي لمزوّد محافظ العملات المشفرة Ledger، حيث ظلت الشيفرة الخبيثة مخفية لأكثر من اثنتي عشرة ساعة قبل اكتشافها وإزالتها.
.
📌 ماذا حدث بالفعل؟
• التسلل عبر «باب جانبي»: لم تُخترق الخوادم الرئيسية التابعة لـ Ledger أو HSBC. بل تسلل القراصنة عبر نص برمجي تابع لجهة خارجية (Optimizely) ومثبت على صفحات الويب الخاصة بهذه الشركات.
.
• آلية عمل الشيفرة الخبيثة: عندما يفتح الزائر موقعًا متأثرًا، تستبدل هذه الشيفرة خلسةً عناوين محافظ العملات المشفرة الظاهرة على الشاشة (BTC وETH وSOL وTRX وغيرها) بعناوين القراصنة، كما تسرق بيانات البطاقات وتنسخ لقطات الشاشة.
.
• الخسائر التي تم تتبعها: حتى الآن، سُجّلت سرقة نحو 7,100 دولار من أموال العملات المشفرة عبر أسلوب استبدال العناوين هذا.
.
3 دروس أمنية مهمة لمستخدمي العملات المشفرة:
1️⃣ الموقع الإلكتروني ≠ الجهاز المادي (محفظة الأجهزة)
استهدف الحادث موقع Ledger الإلكتروني، لا أجهزتها المادية (محافظ الأجهزة). لهذا السبب تُعد الشاشة الفعلية في محفظة الأجهزة مهمة جدًا—احرص دائمًا على أن يتطابق عنوان الوجهة الظاهر على شاشة الجهاز تمامًا مع العنوان المعروض على شاشة الكمبيوتر أو الهاتف!
.
2️⃣ احذر ثغرات الجهات الخارجية
حتى المواقع الإلكترونية التابعة لأكبر البنوك العالمية قد تتعرض للاختراق إذا كان لدى مزوّد الخدمة الخارجي الذي تتعامل معه ثغرة أمنية. لا تثق أبدًا بنسبة 100% بما يعرضه المتصفح من دون التحقق يدويًا.
.
3️⃣ اعتد على التحقق من العنوان مرتين
قبل الضغط على زر الإرسال (send)، تحقّق دائمًا من الأحرف الأربعة الأولى والأحرف الأربعة الأخيرة من عنوان الوجهة. هذه العادة البسيطة قد تنقذ أصولك من هجمات استبدال العناوين الآلية!
.
#CryptoSecurity #Ledger #CyberAttack #Bitcoin