$ETH إذا ضغطتَ على «قطع الاتصال» في المحفظة، فهل يظل العقد القديم قادرًا على تحويل الرموز؟ إذا سبق أن منحتَه إذنًا بالإنفاق، فقد تكون الإجابة نعم. تدور مؤخرًا نقاشات كثيرة حول أمن الأصول واستعادة السحب، ويستحق هذا الفرق الذي يُغفل عنه كثيرًا في الإجراءات أن نتناوله على حدة.
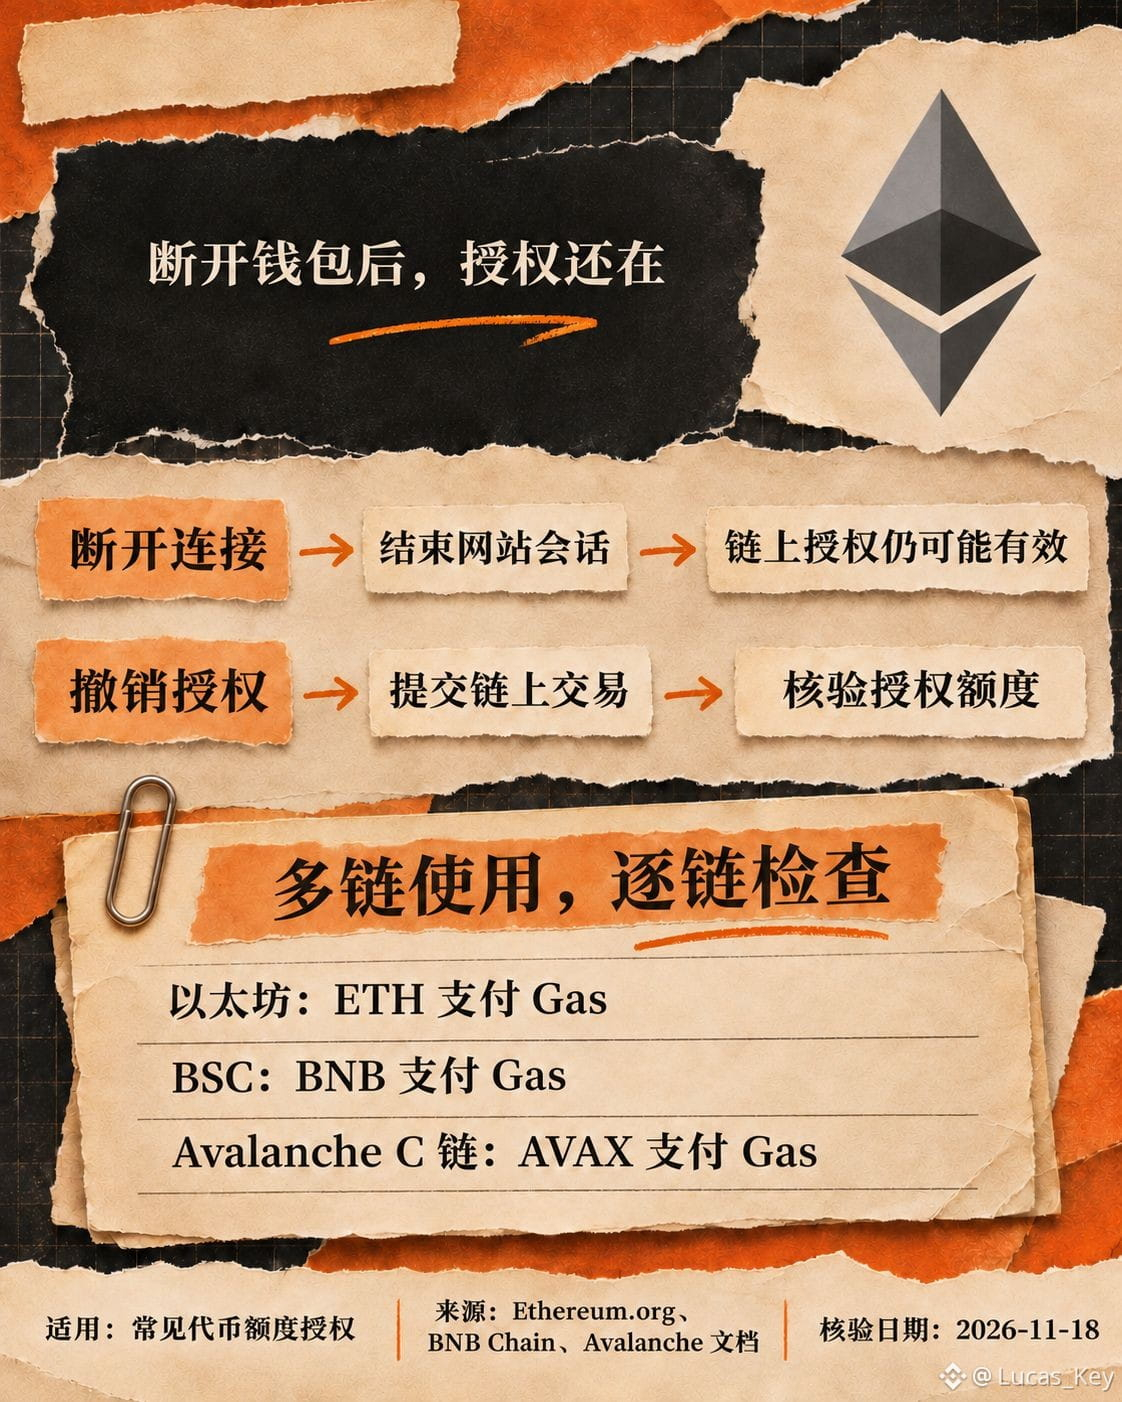
في حالة أذونات الإنفاق الشائعة للرموز، ينهي قطع الاتصال جلسة الموقع، لكن إذن الإنفاق المسجّل على السلسلة لا يختفي معه. ويحذّر دليل إلغاء الأذونات من Ethereum.org بوضوح: قد يظل العقد المصرّح له قادرًا على استخدام الرموز المعنية حتى بعد تسجيل الخروج من الموقع؛ ولا يُلغى الإذن فعليًا إلا بإرسال معاملة على السلسلة، ثم التحقق من مقدار الإذن بعد نجاح المعاملة.
قد يتكرر هذا الأمر عبر سلاسل مختلفة بسبب اتباع عادات التفاعل نفسها. تدعم Ethereum وBSC التي يقع عليها $BNB وسلسلة Avalanche C التي يقع عليها $AVAX تطبيقات EVM، لكن سجلات الأذونات مستقلة على كل سلسلة. لذا فإن تنظيف الأذونات على Ethereum وحدها لا يعني أن الأذونات على السلسلتين الأخريين قد أُلغيت أيضًا؛ ويتطلب إرسال معاملة إلغاء مباشرةً من محفظة عادية دفع رسوم الغاز بعملات ETH وBNB وAVAX على التوالي. ويناقش هذا النص إذن الإنفاق الخاص بعقد الرمز، ولا يعني أن العملات الأصلية تخضع جميعها لنوع الإذن نفسه.
صحيح أن الإذن غير المحدود يقلل الحاجة إلى تكرار منح الأذونات وتكاليف العمليات، وهذا ما يجعله ملائمًا. لكن ما يقلقني أكثر هو ما يتركه من انكشاف طويل الأمد: فقد يظل الإذن القديم ساريًا عند تحويل النوع نفسه من الرموز إلى المحفظة لاحقًا. ينبغي أن يشمل الفحص العملي: «أي سلسلة، وأي رمز، وأي عقد إنفاق، وما مقدار الإذن؟» لا أن يقتصر على التحقق مما إذا كانت قائمة الاتصالات قد مُسحت. المصادر: دليل إلغاء الأذونات من Ethereum.org، والوثائق الرسمية لـ BNB Chain وAvalanche؛ جرى التحقق في 18 نوفمبر. تحذير من المخاطر: لا يعالج إلغاء الأذونات تسريب المفتاح الخاص، ولا يستعيد الأصول التي حُوّلت بالفعل؛ احذر مواقع إلغاء الأذونات المزيفة.
في حالة أذونات الإنفاق الشائعة للرموز، ينهي قطع الاتصال جلسة الموقع، لكن إذن الإنفاق المسجّل على السلسلة لا يختفي معه. ويحذّر دليل إلغاء الأذونات من Ethereum.org بوضوح: قد يظل العقد المصرّح له قادرًا على استخدام الرموز المعنية حتى بعد تسجيل الخروج من الموقع؛ ولا يُلغى الإذن فعليًا إلا بإرسال معاملة على السلسلة، ثم التحقق من مقدار الإذن بعد نجاح المعاملة.
قد يتكرر هذا الأمر عبر سلاسل مختلفة بسبب اتباع عادات التفاعل نفسها. تدعم Ethereum وBSC التي يقع عليها $BNB وسلسلة Avalanche C التي يقع عليها $AVAX تطبيقات EVM، لكن سجلات الأذونات مستقلة على كل سلسلة. لذا فإن تنظيف الأذونات على Ethereum وحدها لا يعني أن الأذونات على السلسلتين الأخريين قد أُلغيت أيضًا؛ ويتطلب إرسال معاملة إلغاء مباشرةً من محفظة عادية دفع رسوم الغاز بعملات ETH وBNB وAVAX على التوالي. ويناقش هذا النص إذن الإنفاق الخاص بعقد الرمز، ولا يعني أن العملات الأصلية تخضع جميعها لنوع الإذن نفسه.
صحيح أن الإذن غير المحدود يقلل الحاجة إلى تكرار منح الأذونات وتكاليف العمليات، وهذا ما يجعله ملائمًا. لكن ما يقلقني أكثر هو ما يتركه من انكشاف طويل الأمد: فقد يظل الإذن القديم ساريًا عند تحويل النوع نفسه من الرموز إلى المحفظة لاحقًا. ينبغي أن يشمل الفحص العملي: «أي سلسلة، وأي رمز، وأي عقد إنفاق، وما مقدار الإذن؟» لا أن يقتصر على التحقق مما إذا كانت قائمة الاتصالات قد مُسحت. المصادر: دليل إلغاء الأذونات من Ethereum.org، والوثائق الرسمية لـ BNB Chain وAvalanche؛ جرى التحقق في 18 نوفمبر. تحذير من المخاطر: لا يعالج إلغاء الأذونات تسريب المفتاح الخاص، ولا يستعيد الأصول التي حُوّلت بالفعل؛ احذر مواقع إلغاء الأذونات المزيفة.