
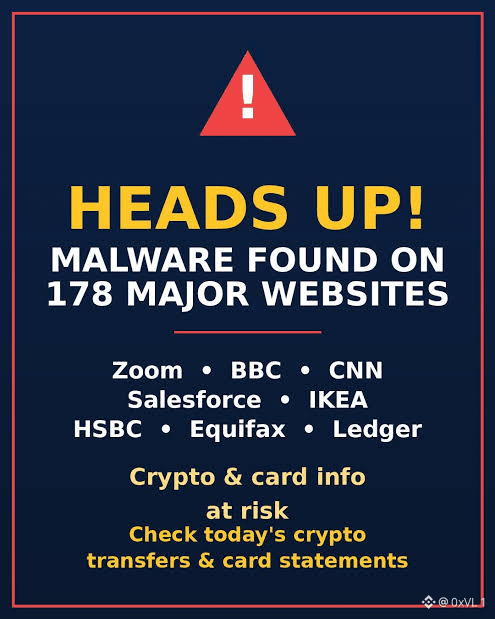
هذا سؤال ذكي حقًا، لا سيما أن ثغرات سلاسل التوريد والبرامج النصية التابعة لجهات خارجية تُعد بسهولة من أكثر نواقل الهجوم التي يجري التغاضي عنها في كلٍّ من التمويل التقليدي وWeb3. ومن اللافت كيف يمكن لاعتماد واحد مخترق لدى أحد المورّدين أو لمقتطف برمجي غير موثّق أن ينتشر بهدوء عبر 178 نطاقًا بارزًا مثل HSBC وBBC وLedger في آنٍ واحد، ما يثبت أن أمن المحيط، حتى على مستوى المؤسسات، لا يكون أقوى من أضعف تكامل خارجي لديها. وفي الوقت نفسه، يبدو إلقاء اللوم حصرًا على المورّد الخارجي ذريعة مريحة للمنظمات التي تدير تلك الواجهات الأمامية. ينبغي لأي شركة تتعامل مع جلسات المستخدمين الحساسة أو واجهات محافظ الأجهزة أن تفرض تجزئات صارمة لسلامة الموارد الفرعية، وسياسات أمن محتوى محكمة، وتثبيتًا دقيقًا لإصدارات الاعتماديات، بدلًا من الوثوق عميانيًا بالبرامج النصية التابعة لجهات خارجية في بيئة الإنتاج. عندما تعطي الشركات الأولوية للنشر السريع على حساب أساسيات الأمان في جانب العميل، فإنها تترك الباب مفتوحًا على مصراعيه أمام هذه الاختراقات الناجمة عن نقطة فشل واحدة، وينتهي الأمر بالمستخدمين النهائيين إلى دفع ثمن إهمال الشركات. $BTC $ETH
انضم إلى مُستخدمي العملات الرقمية حول العالم على Binance Square
⚡️ احصل على أحدث المعلومات المفيدة عن العملات الرقمية.
💬 موثوقة من قبل أكبر منصّة لتداول العملات الرقمية في العالم.
👍 اكتشف الرؤى الحقيقية من صنّاع المُحتوى الموثوقين.
البريد الإلكتروني / رقم الهاتف