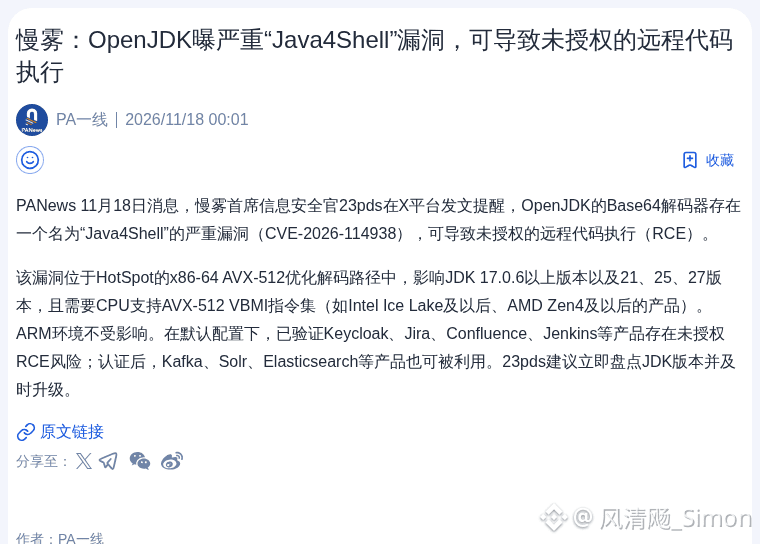
أعلنت SlowMist للتو عن ثغرة خطيرة في OpenJDK تُسمى «Java4Shell». قد تؤدي هذه الثغرة إلى تنفيذ تعليمات برمجية عن بُعد دون مصادقة، وهذا أمر مقلق للغاية.
تكمن الثغرة في مسار فك الترميز المُحسّن في HotSpot، وتؤثر في الإصدارات JDK 17.0.6 وما بعدها. لكن بيئات ARM غير متأثرة؛ وينحصر الخطر أساسًا في معمارية x86-64 بعد Intel Ice Lake وAMD Zen4.
إذا كنت تعمل في التطوير أو التشغيل والصيانة، فتحقّق من بيئتك فورًا، ولا تنتظر حتى تتعرض للاختراق لتكتشف الأمر.
$BTC
$ETH
#حادث_أمني
تكمن الثغرة في مسار فك الترميز المُحسّن في HotSpot، وتؤثر في الإصدارات JDK 17.0.6 وما بعدها. لكن بيئات ARM غير متأثرة؛ وينحصر الخطر أساسًا في معمارية x86-64 بعد Intel Ice Lake وAMD Zen4.
إذا كنت تعمل في التطوير أو التشغيل والصيانة، فتحقّق من بيئتك فورًا، ولا تنتظر حتى تتعرض للاختراق لتكتشف الأمر.
$BTC
$ETH
#حادث_أمني