昨天這題我留了一句:連他們怎麼拿到修改權限都還沒有答案。答案補上了,數字要修正。
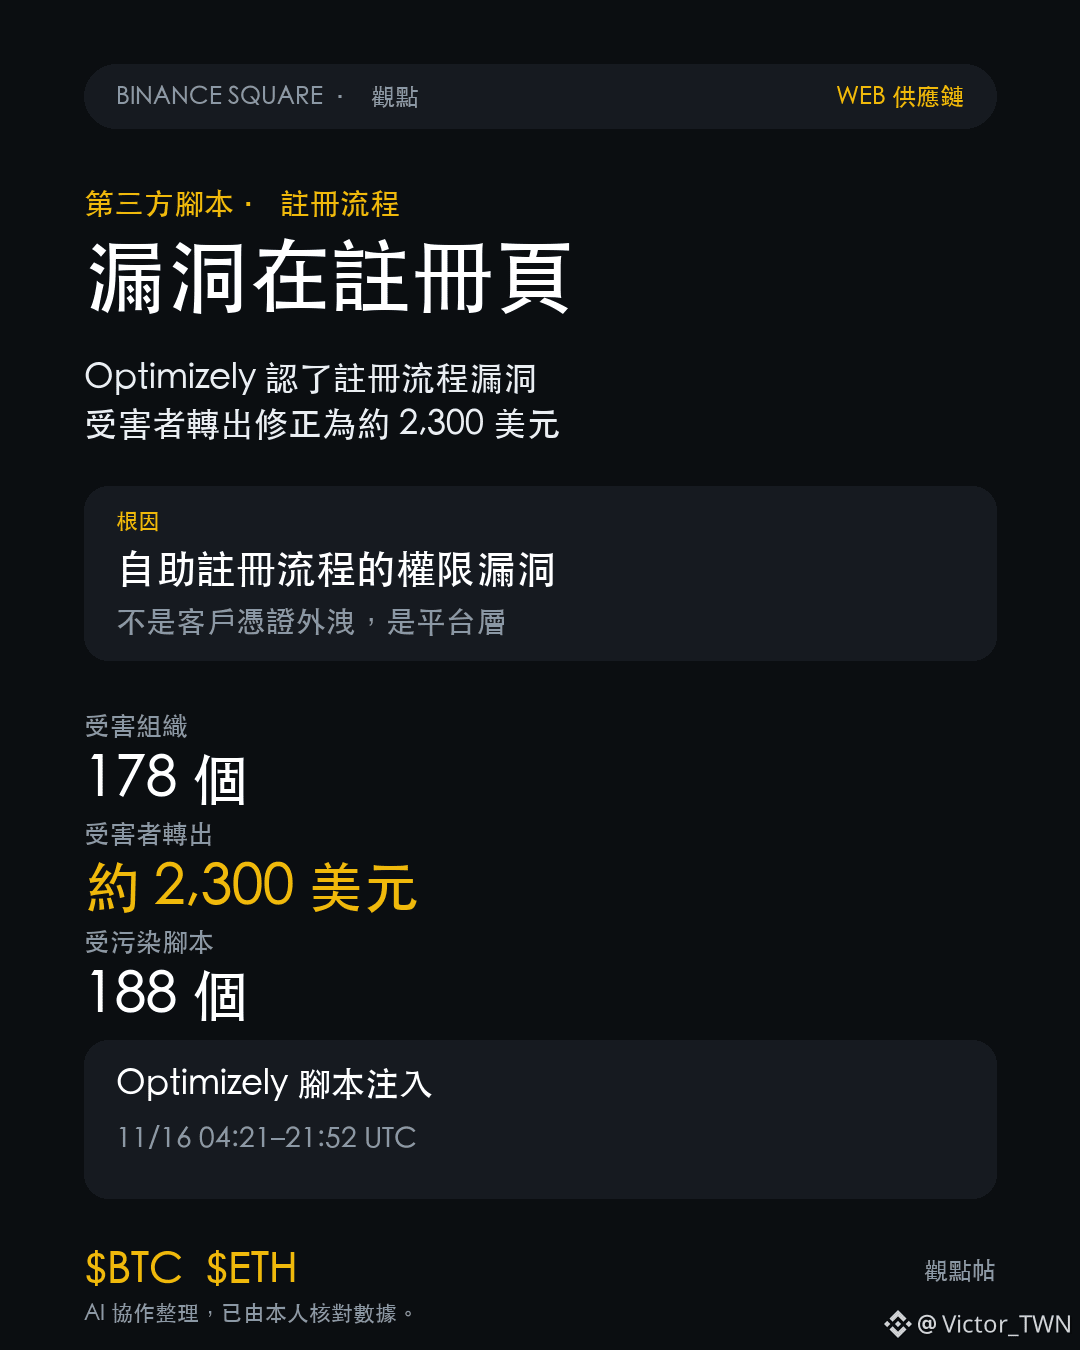
Optimizely 發言人向 Cointelegraph 確認,有人利用它 Experimentation 註冊流程的漏洞,把惡意 JavaScript 加進部分客戶專案:不是客戶憑證外洩,是平台的自助註冊面。已撤銷 token、Cloudflare 層攔阻。
差別在暴露範圍怎麼算。客戶憑證外洩,壞的是那幾個專案;註冊流程的權限漏洞,任何客戶專案都在射程內,178 個組織、188 個腳本檔只是這次被塞的數量。信任邊界由最便宜的入口決定,不是最貴的認證。
第二件事更該記。我把 7,100 美元讀成下限,但 Alex Thorn 追完金流後說,多數比特幣入金是攻擊者自己繞回錢包,受害者真正轉出的約 2,300 美元。那不是下限,是被自己資金污染過的數字。
OANDA 代 Coinpass 與 TMS Brokers 說未見客戶資金受影響;Salesforce 停用 Optimizely 腳本。卡號與 cookie 不上鏈,2,300 美元只是可歸因的轉出。
盤面沒算進去:BTC 64,062 美元、-1.45%,ETH 1,804 美元、-0.85%。這是操作風險的定價。
要改口有兩條:Optimizely 的說法被推翻、漏洞其實在 CDN 或憑證層;或鏈上出現遠高於 2,300 美元的受害者歸集。三個月內若沒有第二起同類事件,這條「最便宜的入口決定信任邊界」就降級成實作瑕疵。
問:判斷駭客事件規模,你會看關聯錢包收多少,還是看受害者轉出去的那一筆?
$BTC $ETH #市場熱點
Optimizely 發言人向 Cointelegraph 確認,有人利用它 Experimentation 註冊流程的漏洞,把惡意 JavaScript 加進部分客戶專案:不是客戶憑證外洩,是平台的自助註冊面。已撤銷 token、Cloudflare 層攔阻。
差別在暴露範圍怎麼算。客戶憑證外洩,壞的是那幾個專案;註冊流程的權限漏洞,任何客戶專案都在射程內,178 個組織、188 個腳本檔只是這次被塞的數量。信任邊界由最便宜的入口決定,不是最貴的認證。
第二件事更該記。我把 7,100 美元讀成下限,但 Alex Thorn 追完金流後說,多數比特幣入金是攻擊者自己繞回錢包,受害者真正轉出的約 2,300 美元。那不是下限,是被自己資金污染過的數字。
OANDA 代 Coinpass 與 TMS Brokers 說未見客戶資金受影響;Salesforce 停用 Optimizely 腳本。卡號與 cookie 不上鏈,2,300 美元只是可歸因的轉出。
盤面沒算進去:BTC 64,062 美元、-1.45%,ETH 1,804 美元、-0.85%。這是操作風險的定價。
要改口有兩條:Optimizely 的說法被推翻、漏洞其實在 CDN 或憑證層;或鏈上出現遠高於 2,300 美元的受害者歸集。三個月內若沒有第二起同類事件,這條「最便宜的入口決定信任邊界」就降級成實作瑕疵。
問:判斷駭客事件規模,你會看關聯錢包收多少,還是看受害者轉出去的那一筆?
$BTC $ETH #市場熱點