تُظهر أداة القرصنة المدعومة بالذكاء الاصطناعي هذه مدى سرعة تطور التهديدات. علينا أن نظل متيقظين.
غوغل تكشف عن أداة ذكاء اصطناعي تؤتمت الهجمات الإلكترونية مستغلةً إصلاحات الثغرات الأمنية
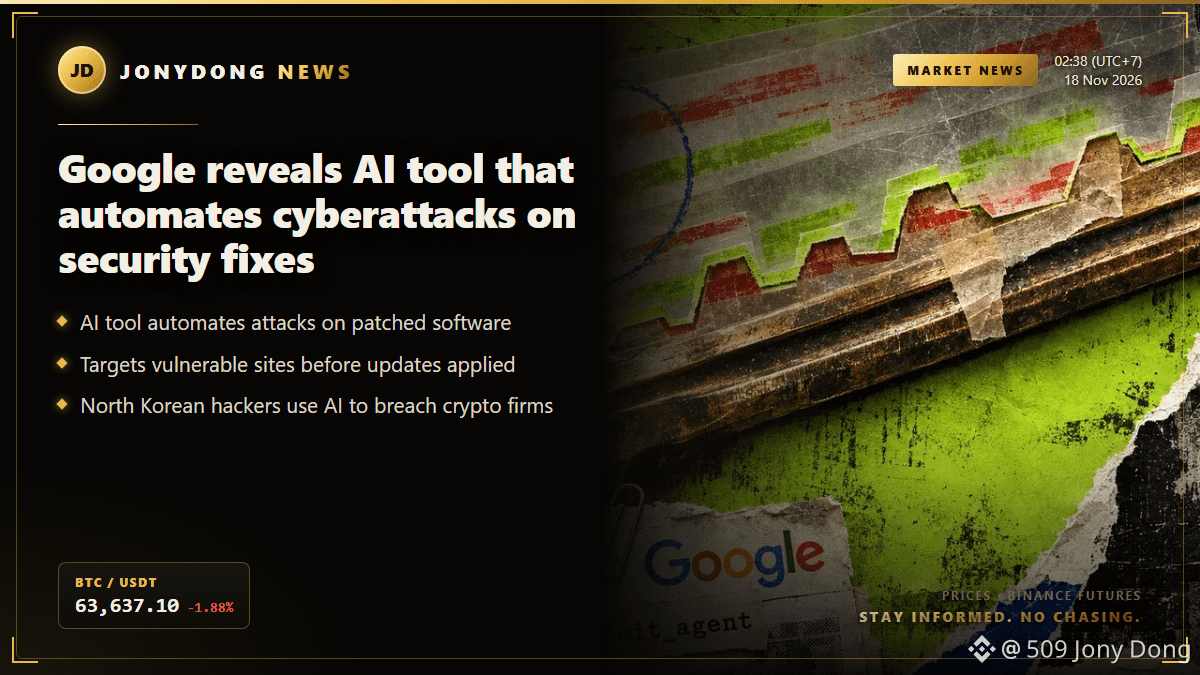
كشفت مجموعة استخبارات التهديدات التابعة لغوغل وشركة مانديانت عن أداة قرصنة جديدة مدعومة بالذكاء الاصطناعي، يمكنها تحويل إصلاحات أمان البرامج إلى هجمات مؤتمتة. صُممت هذه الأداة، التي تُسمى exploit_agent، لمراقبة تحديثات البرامج واستغلال الثغرات الأمنية التي أصلحها المطورون مؤخرًا. ومن خلال مقارنة الشيفرة المحدّثة بالإصدارات الأقدم، يمكنها إنشاء شيفرة هجومية وتنفيذها مع تدخل بشري ضئيل أو من دونه.
تثير تداعيات هذا الأمر القلق، إذ تتيح هذه الطريقة للمهاجمين التركيز على الثغرات المعروفة، متجاوزين الحاجة إلى اكتشاف ثغرات جديدة. وكشف البحث أيضًا أن مشغّل هذه الأداة أبدى اهتمامًا باستهداف مواقع فرنسية مرتبطة بالإعلام والتعليم، ما يشير إلى تركيز محدد لهذه الهجمات المؤتمتة.
إضافةً إلى هذا الاكتشاف، أفادت غوغل بأن قراصنة يُشتبه في انتمائهم إلى كوريا الشمالية استخدموا أدوات تطوير الذكاء الاصطناعي للتسلل إلى مؤسسات العملات المشفرة في أمريكا الشمالية وأوروبا. وأنشأوا ملفات شخصية مزيفة لموظفي التوظيف باستخدام صور مولّدة بالذكاء الاصطناعي، لاستدراج الضحايا إلى تنفيذ نصوص برمجية خبيثة.
يُظهر هذا التطور تنامي التهديد الذي تشكله أطر الاستغلال المستقلة، والتي قد تؤدي إلى شن هجمات أسرع على المؤسسات التي تستخدم برامج قديمة. ومع ازدياد تطور هذه الأدوات، قد تتقلص المهلة المتاحة لمشغلي المواقع لتطبيق تحديثات الأمان اللازمة، ما يرفع مستوى المخاطر على الأمن السيبراني عمومًا.
$BTC
#Security #CryptoNews
غوغل تكشف عن أداة ذكاء اصطناعي تؤتمت الهجمات الإلكترونية مستغلةً إصلاحات الثغرات الأمنية
كشفت مجموعة استخبارات التهديدات التابعة لغوغل وشركة مانديانت عن أداة قرصنة جديدة مدعومة بالذكاء الاصطناعي، يمكنها تحويل إصلاحات أمان البرامج إلى هجمات مؤتمتة. صُممت هذه الأداة، التي تُسمى exploit_agent، لمراقبة تحديثات البرامج واستغلال الثغرات الأمنية التي أصلحها المطورون مؤخرًا. ومن خلال مقارنة الشيفرة المحدّثة بالإصدارات الأقدم، يمكنها إنشاء شيفرة هجومية وتنفيذها مع تدخل بشري ضئيل أو من دونه.
تثير تداعيات هذا الأمر القلق، إذ تتيح هذه الطريقة للمهاجمين التركيز على الثغرات المعروفة، متجاوزين الحاجة إلى اكتشاف ثغرات جديدة. وكشف البحث أيضًا أن مشغّل هذه الأداة أبدى اهتمامًا باستهداف مواقع فرنسية مرتبطة بالإعلام والتعليم، ما يشير إلى تركيز محدد لهذه الهجمات المؤتمتة.
إضافةً إلى هذا الاكتشاف، أفادت غوغل بأن قراصنة يُشتبه في انتمائهم إلى كوريا الشمالية استخدموا أدوات تطوير الذكاء الاصطناعي للتسلل إلى مؤسسات العملات المشفرة في أمريكا الشمالية وأوروبا. وأنشأوا ملفات شخصية مزيفة لموظفي التوظيف باستخدام صور مولّدة بالذكاء الاصطناعي، لاستدراج الضحايا إلى تنفيذ نصوص برمجية خبيثة.
يُظهر هذا التطور تنامي التهديد الذي تشكله أطر الاستغلال المستقلة، والتي قد تؤدي إلى شن هجمات أسرع على المؤسسات التي تستخدم برامج قديمة. ومع ازدياد تطور هذه الأدوات، قد تتقلص المهلة المتاحة لمشغلي المواقع لتطبيق تحديثات الأمان اللازمة، ما يرفع مستوى المخاطر على الأمن السيبراني عمومًا.
$BTC
#Security #CryptoNews