


تُظهر حادثة حديثة سُحبت فيها أموال تزيد قيمتها على 10 ملايين دولار من بورصة لامركزية للعقود الآجلة الدائمة أوجه القصور في التركيز على تأمين عمليات السحب
وفقًا للتحليل اللاحق للحادثة الذي نشرته Lighter، استخدم مهاجم مفاتيح API مخترقة لنقل الأموال إلى مجمّع عام واسترداد حصص محتفظ بها عبر حساب آخر. وتتبع Bitquery عملية سحب بقيمة 10.39 مليون USDC. وقالت البورصة إن بروتوكولها وعقودها الذكية لم يتأثرا.
تتطلب Lighter الآن توقيعات المحافظ لإجراء التحويلات إلى المجمّعات العامة، كما جعلت توقيعات مفاتيح API غير عامة. وتخطط أيضًا لإعداد قوائم سماح لعناوين IP وأذونات قابلة للتخصيص لكل مفتاح على حدة.
أعادت Lighter منذ ذلك الحين تفعيل الإيداع والسحب، كما أعادت نحو 5 ملايين دولار من عملة USDC (USDC) إلى المتداول المتضرر.
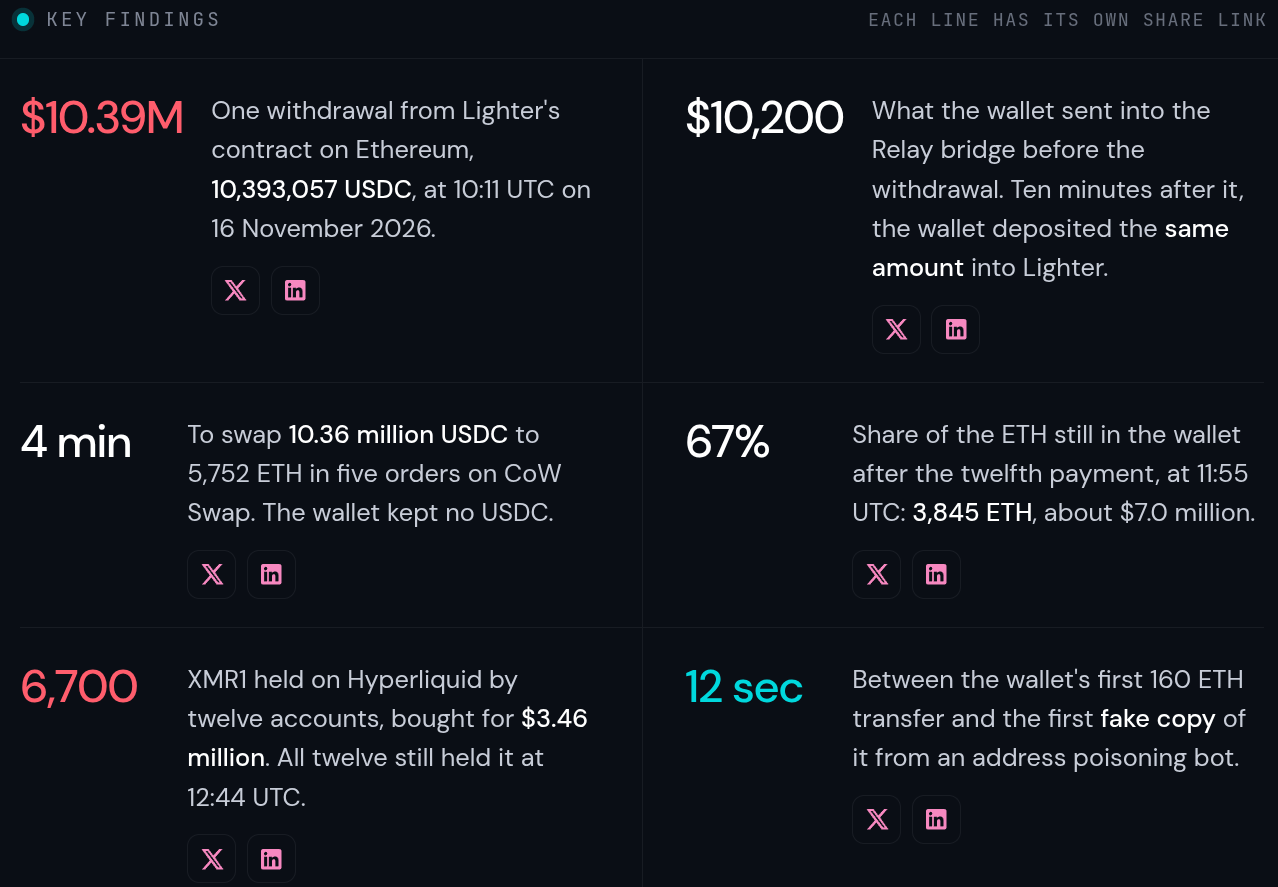
رسم معلوماتي عن حادثة Lighter. المصدر: Bitquery
تُبرز الحادثة ضرورة أن تتجاوز مراجعات الأمن السيبراني البحث عن الثغرات في العقود الذكية. ومن المهم أيضًا مراعاة الفجوة بين الصلاحيات التي يمنحها النظام والعواقب المالية التي تتيحها هذه الصلاحيات.
تعتمد المخاطر الفعلية المرتبطة ببيانات الاعتماد على الأرصدة التي يمكنها الوصول إليها، والمعاملات التي يمكنها تنفيذها، وحالات التعرض للمخاطر التي يمكن أن تنشئها. إن السماح بسحب الأصول والوجهات التي يمكن إرسالها إليها ليسا سوى عاملين من بين عوامل كثيرة. وكما أوضحت Lighter في تقريرها اللاحق للحادثة:
«قد يتسبب مفتاح يتيح التداول في خسارتك للمال إذا كان شخص آخر هو من يحتفظ به.»
هذا يعني أن على المستخدم تحديد صلاحيات واضحة لكل بيانات اعتماد. ويمكن أن تحدد هذه الصلاحيات الحسابات التي يمكن الوصول إليها، والأسواق المسموح بها، وأحجام الأوامر، وهوامش التسعير المقبولة، وإجمالي حجم التعرض للمخاطر. وقد يتطلب نقل رأس المال إلى مجمّع مشترك أو توسيع هذه الحدود تفويضًا منفصلًا.
وينطبق المنطق نفسه على التوقيعات الإضافية. إذ يوفر التوقيع الثاني حماية ملموسة عندما تقيّم عملية الموافقة أثر المعاملة المالي بشكل مستقل.
لقراءة التحليل الكامل حول تجاوز صلاحيات منصات التداول اللامركزية (DEX) لعمليات السحب، اشترك في النشرة الإخبارية Daybreak.
مجلة: هل سيصل سعر بيتكوين إلى مليون دولار بحلول عام 2030؟ يقول قريشي من Dragonfly: «من المستبعد جدًا»