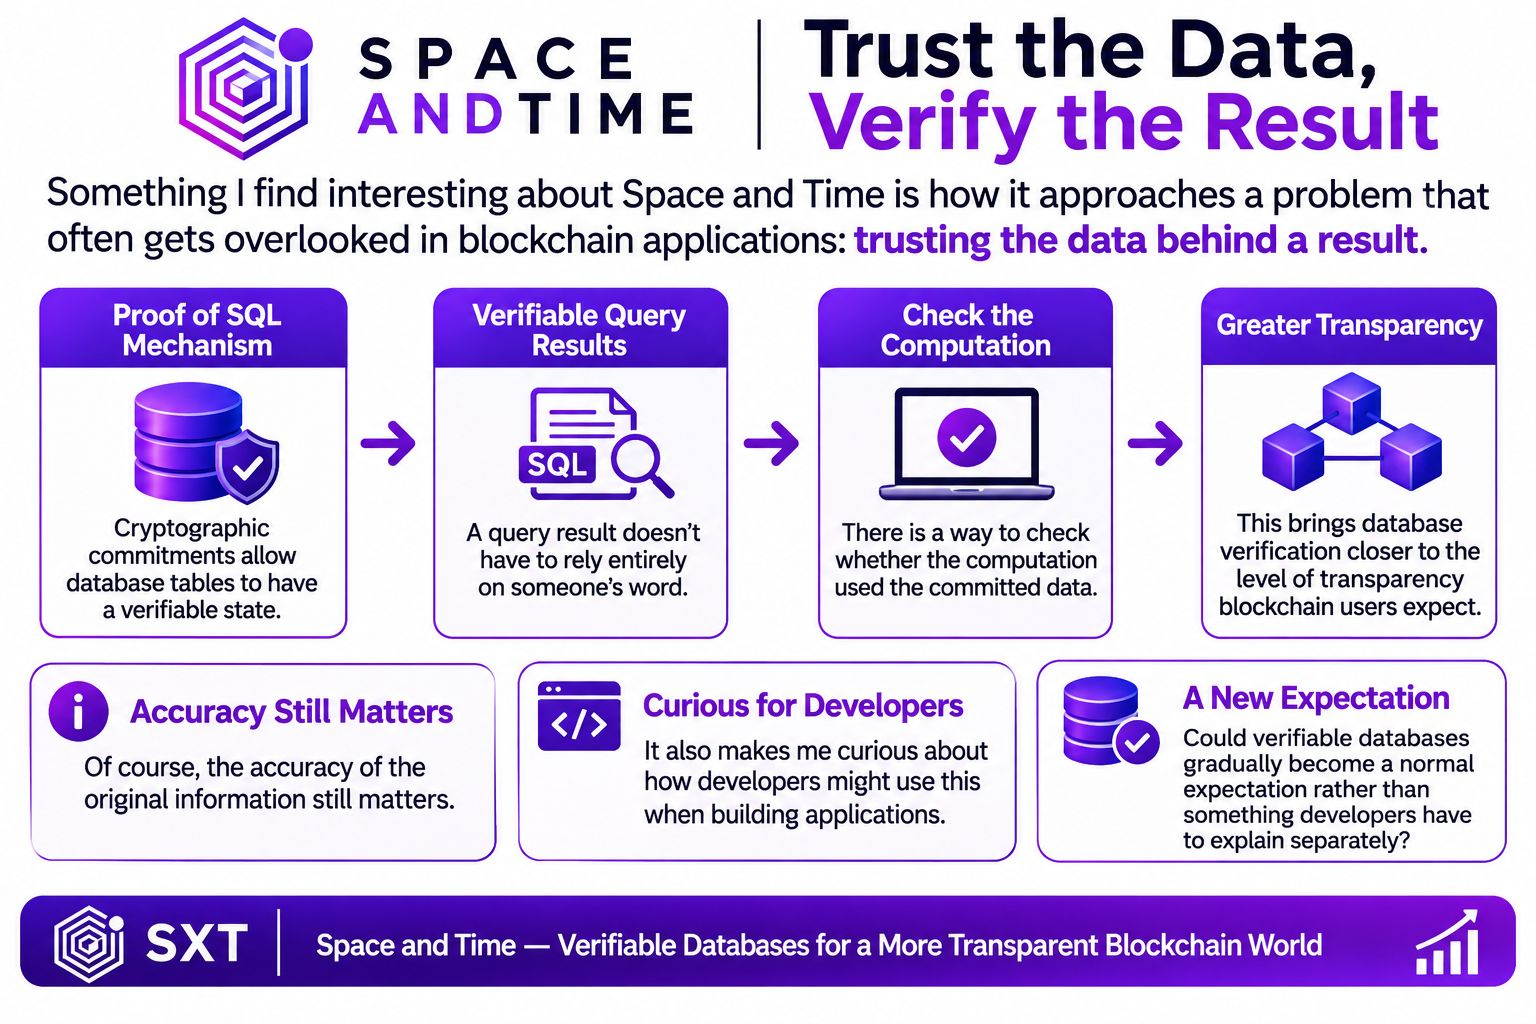
ما أجده مثيرًا للاهتمام في سبيس آند تايم هو طريقة تعامله مع مشكلة غالبًا ما يتم التغاضي عنها في تطبيقات البلوك تشين:
الثقة بالبيانات التي تستند إليها النتيجة.
أثناء قراءتي عن آلية إثبات SQL الخاصة به، لاحظت كيف تتيح الالتزامات التشفيرية أن تكون للجداول في قواعد البيانات حالة قابلة للتحقق.
وهذا يعني أن نتائج الاستعلامات لا تحتاج إلى الاعتماد كليًا على كلام أحدهم. إذ توجد طريقة للتحقق مما إذا كانت عملية الحساب قد استخدمت البيانات الملتزَم بها. يعجبني هذا النهج لأنه يجعل التحقق من قواعد البيانات أقرب إلى مستوى الشفافية الذي اعتاد مستخدمو البلوك تشين توقعه.
بالطبع، تظل دقة المعلومات الأصلية مهمة، لكن القدرة على التحقق بشكل مستقل من كيفية معالجة تلك المعلومات تُعد خطوة مهمة بحد ذاتها. كما أنها تجعلني أتساءل كيف يمكن للمطورين الاستفادة من ذلك عند بناء تطبيقات تعتمد على كميات كبيرة من البيانات.
هل يمكن أن تصبح قواعد البيانات القابلة للتحقق تدريجيًا أمرًا متوقعًا ومعتادًا، بدلًا من أن تكون شيئًا يتعين على المطورين شرحه على نحو منفصل؟
#sxt $SXT @SpaceandTime
الثقة بالبيانات التي تستند إليها النتيجة.
أثناء قراءتي عن آلية إثبات SQL الخاصة به، لاحظت كيف تتيح الالتزامات التشفيرية أن تكون للجداول في قواعد البيانات حالة قابلة للتحقق.
وهذا يعني أن نتائج الاستعلامات لا تحتاج إلى الاعتماد كليًا على كلام أحدهم. إذ توجد طريقة للتحقق مما إذا كانت عملية الحساب قد استخدمت البيانات الملتزَم بها. يعجبني هذا النهج لأنه يجعل التحقق من قواعد البيانات أقرب إلى مستوى الشفافية الذي اعتاد مستخدمو البلوك تشين توقعه.
بالطبع، تظل دقة المعلومات الأصلية مهمة، لكن القدرة على التحقق بشكل مستقل من كيفية معالجة تلك المعلومات تُعد خطوة مهمة بحد ذاتها. كما أنها تجعلني أتساءل كيف يمكن للمطورين الاستفادة من ذلك عند بناء تطبيقات تعتمد على كميات كبيرة من البيانات.
هل يمكن أن تصبح قواعد البيانات القابلة للتحقق تدريجيًا أمرًا متوقعًا ومعتادًا، بدلًا من أن تكون شيئًا يتعين على المطورين شرحه على نحو منفصل؟
#sxt $SXT @SpaceandTime