يحقن قراصنة الإنترنت برمجيات خبيثة لسرقة العملات المشفرة من 178 موقعًا إلكترونيًا عبر نصوص Optimizely البرمجية
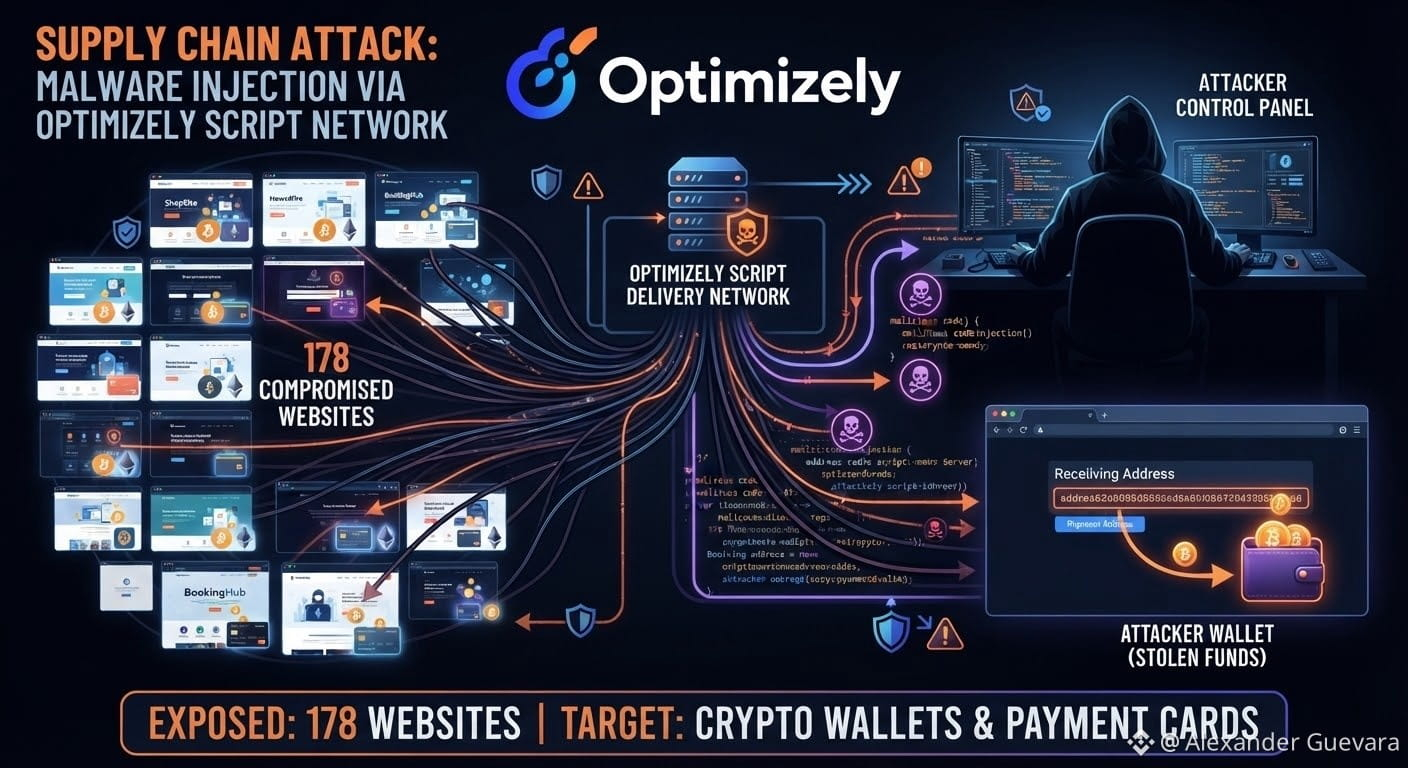
حدد باحثو الأمن هجومًا على سلسلة التوريد، اخترق فيه قراصنة الإنترنت نصوصًا برمجية تُقدَّم عبر Optimizely، وهي منصة لتحسين مواقع الويب مستخدمة على نطاق واسع، مما عرّض زوار 178 موقعًا إلكترونيًا بارزًا لبرمجيات خبيثة قادرة على سرقة العملات المشفرة وبيانات بطاقات الدفع.
صُممت البرمجية الخبيثة لاستبدال عناوين محافظ العملات المشفرة أثناء المعاملات، وتحويل الأموال إلى محافظ يتحكم بها المهاجمون، وجمع بيانات بطاقات الائتمان التي يُدخلها زوار الموقع. ومن خلال استهداف طبقة مشتركة لتقديم النصوص البرمجية بدلًا من استهداف مواقع إلكترونية منفردة، تمكن المهاجمون من الوصول إلى عدد كبير من المواقع عبر نقطة اختراق واحدة.
يصعب على نحو خاص اكتشاف هجمات سلسلة التوريد من هذا النوع، لأن الشيفرة الخبيثة تصل عبر خدمة موثوقة تابعة لجهة خارجية، فتبدو مشروعة لمشغلي المواقع الإلكترونية والمستخدمين النهائيين على حد سواء. وربما تعرّض زوار أي من المواقع المتأثرة للخطر من دون أي تحذير ظاهر.
#HackerAlert #Hack #Optimizely #Malwareattack #PiratasDigitales $ETH $BTC
حدد باحثو الأمن هجومًا على سلسلة التوريد، اخترق فيه قراصنة الإنترنت نصوصًا برمجية تُقدَّم عبر Optimizely، وهي منصة لتحسين مواقع الويب مستخدمة على نطاق واسع، مما عرّض زوار 178 موقعًا إلكترونيًا بارزًا لبرمجيات خبيثة قادرة على سرقة العملات المشفرة وبيانات بطاقات الدفع.
صُممت البرمجية الخبيثة لاستبدال عناوين محافظ العملات المشفرة أثناء المعاملات، وتحويل الأموال إلى محافظ يتحكم بها المهاجمون، وجمع بيانات بطاقات الائتمان التي يُدخلها زوار الموقع. ومن خلال استهداف طبقة مشتركة لتقديم النصوص البرمجية بدلًا من استهداف مواقع إلكترونية منفردة، تمكن المهاجمون من الوصول إلى عدد كبير من المواقع عبر نقطة اختراق واحدة.
يصعب على نحو خاص اكتشاف هجمات سلسلة التوريد من هذا النوع، لأن الشيفرة الخبيثة تصل عبر خدمة موثوقة تابعة لجهة خارجية، فتبدو مشروعة لمشغلي المواقع الإلكترونية والمستخدمين النهائيين على حد سواء. وربما تعرّض زوار أي من المواقع المتأثرة للخطر من دون أي تحذير ظاهر.
#HackerAlert #Hack #Optimizely #Malwareattack #PiratasDigitales $ETH $BTC