


قالت مجموعة Google Threat Intelligence Group (GTIG) إنها رصدت، للمرة الأولى، مهاجمين يستخدمون أطر عمل نماذج اللغة الكبيرة (LLM) المعتمدة على الذكاء الاصطناعي لأتمتة اكتشاف ثغرات البرامج واستغلالها من دون توجيه بشري خطوة بخطوة.
في تقرير نُشر يوم الاثنين، وصف الباحثون أداة عُثر عليها على خادم مرحلي مكشوف، كانت تقارن إصدارات البرامج، وتحدد العيوب المحتملة، وتنشئ شيفرات استغلال وتنفذها.
قال الباحثون: «في الربع الماضي، رصدت GTIG للمرة الأولى جهات تهديد تستخدم أطر عمل نماذج اللغة الكبيرة لأتمتة اكتشاف الثغرات واستغلالها بالكامل، من دون أي تدخل بشري».
رصدت GTIG خادمًا تجريبيًا مكشوفًا يستضيف إطار عمل متعدد الوكلاء لأبحاث الثغرات الأمنية وتسليحها، أُعدّ لإجراء تحليل تفاضلي مستمر يقارن الشيفرة قبل الإعلان عن التصحيحات وبعده في تطبيقات الويب الشائعة. وكان من شأن النموذج أن يكتشف ثغرات البرمجيات ويستغلها بصورة مستقلة.
حذّرت Google من أن سير العمل المؤتمت هذا يمنح المؤسسات وقتًا أقل لتطبيق التصحيحات الأمنية قبل أن يطوّر المهاجمون طرقًا لاستغلال الأنظمة المعرضة للخطر.
قالت GTIG في تقريرها الصادر في سبتمبر إنها «لم ترصد بعد جهات تهديد تنشر مسارات عمل مستقلة بالكامل ضد أهداف في العالم الحقيقي».
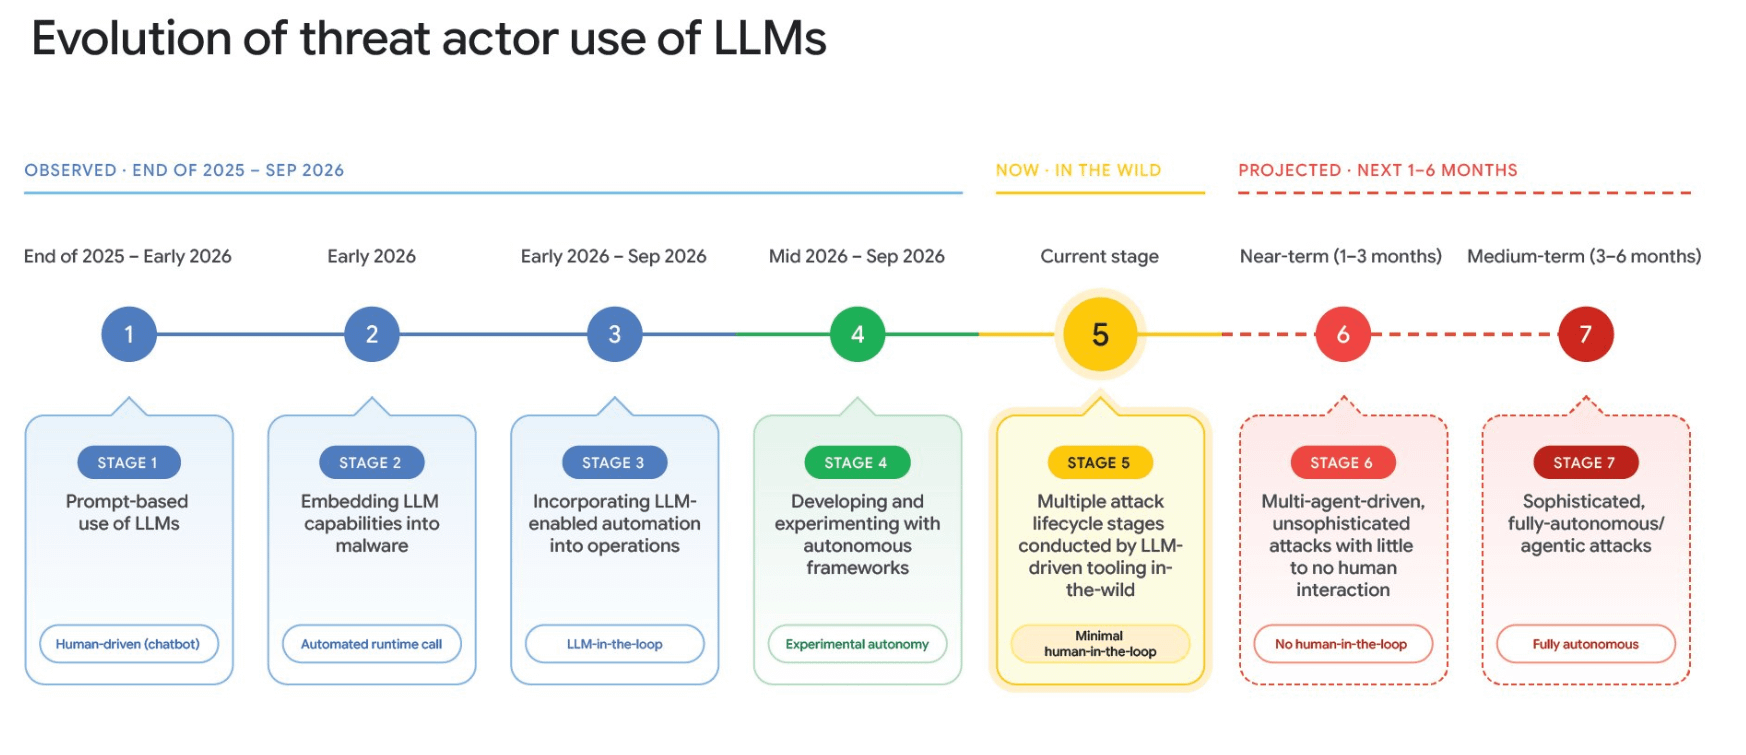
تطور استخدام جهات التهديد نماذج اللغة الكبيرة لاستغلال الثغرات. المصدر: Google
وكلاء الذكاء الاصطناعي يضيّقون المهلة المتاحة لتطبيق التصحيحات
يستفيد المهاجمون من أطر عمل وكلاء الذكاء الاصطناعي لأتمتة الهندسة العكسية للتصحيحات عبر التحليل التفاضلي، وتسليح ثغرات N-day، وهي عيوب أمنية معروفة علنًا.
حذّر التقرير من أن نماذج اللغة الكبيرة تمكّن المهاجمين من توسيع نطاق «مسارات استغلال الخوادم المتصلة بالإنترنت دون تدخل بشري».
وفقًا لـGoogle، تضاعف عدد الإفصاحات عن الثغرات أكثر من مرتين بين يناير وأغسطس. وبلغ متوسط عدد ثغرات يوم الصفر المستغلة ثماني ثغرات شهريًا في عام 2025، و11 ثغرة شهريًا من يناير حتى أغسطس 2026، ووصل إلى 22 ثغرة في أغسطس.
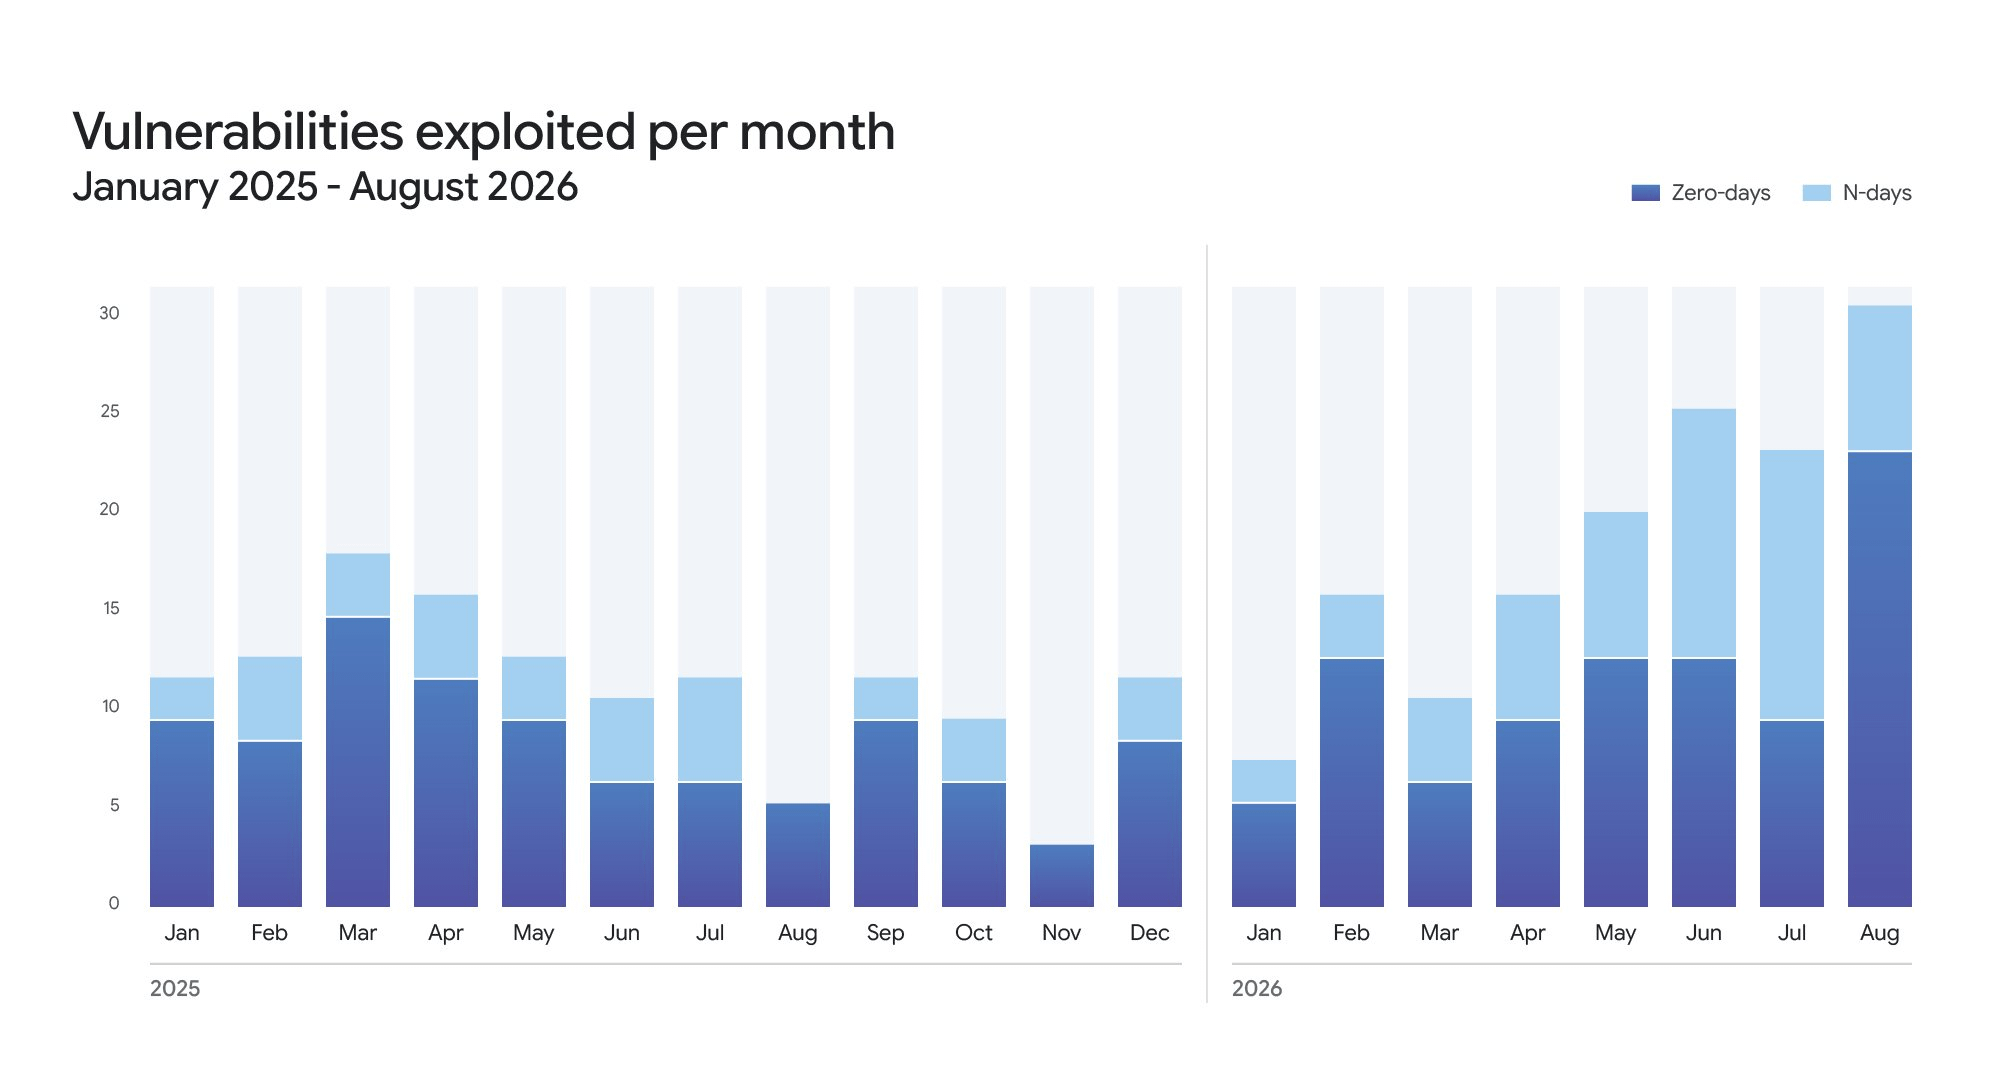
عدد الثغرات المستغلة، بحسب ثغرات N-day وثغرات يوم الصفر، من يناير 2025 إلى أغسطس 2026. المصدر: Google
تسرّع مسارات العمل المؤتمتة هذه أيضًا قدرة المهاجمين على الانتقال من الوصول الأولي إلى الحصول على صلاحيات مسؤول النطاق. وأشار التقرير إلى حملة استهدفت PaperCut في أغسطس 2026، تمكن فيها المهاجمون من بلوغ هذا المستوى من السيطرة خلال دقائق، وفقًا لشركة الأمن السيبراني GreyNoise.
أفادت Cloudflare أيضًا برصد محاولات لاستغلال ثغرات PHP ضد عملائها في أكتوبر. وقالت GTIG إن ثغرتي PHP اللتين استُغلتا في تلك المحاولات اكتُشفتا باستخدام تحليل نماذج اللغة الكبيرة، إذ أتاحت المعلومات التقنية المنشورة قبل تصحيح 21 أكتوبر للباحثين والمهاجمين دراسة الثغرات ومحاولة استغلالها، وفقًا للتقرير.
حذّرت شركة الذكاء الاصطناعي Anthropic أيضًا، في تقرير صدر في سبتمبر، من أن الهجمات المدعومة بالذكاء الاصطناعي تطورت إلى عمليات متعددة الوكلاء تؤتمت معظم مراحل دورة الهجوم السيبراني، من الاكتشاف إلى الاستغلال وسرقة البيانات.
وصفت Anthropic جهات تهديد تنفذ «حملات تستهدف ضحايا متعددين باستخدام الذكاء الاصطناعي القائم على الوكلاء، وهي حملات كانت تتطلب سابقًا فرقًا من المشغّلين».
المجلة: كيف تحولت رسالة «رقم خاطئ» إلى عملية احتيال بالعملات المشفرة بقيمة 3.4 مليون دولار