
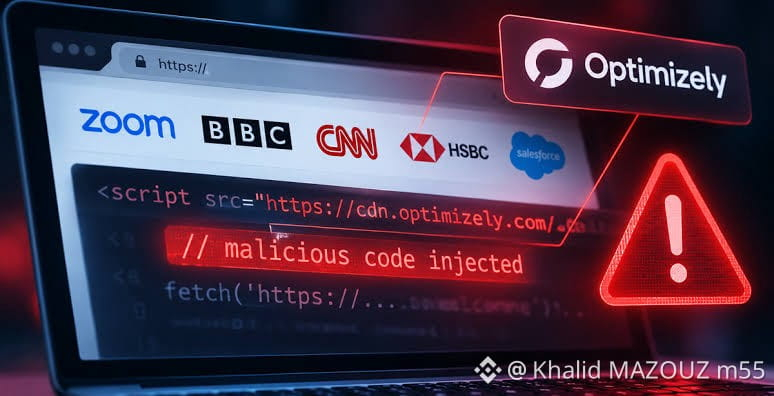
إصابة كبرى العلامات التجارية في العالم ببرمجيات خبيثة عبر Optimizely قد يكون موقعك خاليًا من البرمجيات الخبيثة، ومع ذلك يوزّعها على عملائك. أداة Optimizely لاختبار المواقع الإلكترونية قدّمت شيفرة خبيثة لزوار 178 مؤسسة، منها Zoom وBBC وLedger. كانت الشيفرة موجودة ضمن إعدادات المشاريع الخاصة بالعملاء، لذا جرى تحميلها من نطاق Optimizely الموثوق، مثل أي محتوى آخر. وكانت البنوك والشركات المالية أكبر مجموعة، إذ بلغ عددها 32، وشملت مواقع HSBC في 11 سوقًا، منها هونغ كونغ وسنغافورة وتايوان. استبدل البرنامج النصي أي عنوان عملة مشفرة على الصفحة بعنوان المهاجم، واستهدف أرقام البطاقات. ولا يُعرف عدد البطاقات التي جُمعت بياناتها. لم يكن لدى سوى 24 مؤسسة متأثرة سياسة للمتصفح تحظر هذا البرنامج، بينما لم تكن لدى 68 مؤسسة أي سياسة من هذا النوع. إذا نسخت عنوانًا من صفحة متأثرة، فقد تلصق عنوان المهاجم بدلًا منه. أضف عناوين السحب إلى القائمة البيضاء، وتحقق من أول الأحرف وآخرها قبل إرسال أي شيء.
انضم إلى مُستخدمي العملات الرقمية حول العالم على Binance Square
⚡️ احصل على أحدث المعلومات المفيدة عن العملات الرقمية.
💬 موثوقة من قبل أكبر منصّة لتداول العملات الرقمية في العالم.
👍 اكتشف الرؤى الحقيقية من صنّاع المُحتوى الموثوقين.
البريد الإلكتروني / رقم الهاتف