

حوّل مخترقون بعضًا من أشهر مواقع الويب في العالم إلى مصائد محتملة لسرقة العملات المشفرة، بعد اختراق منصة تابعة لجهة خارجية تستخدمها 178 مؤسسة كبرى. ونفّذ الهجوم بإدخال شفرة JavaScript خبيثة عبر Optimizely، وهي منصة لاختبار مواقع الويب تثق بها شركات من بينها BBC وZoom وCNN وHSBC وSalesforce وIKEA وشركة Ledger المصنّعة لمحافظ العملات المشفرة المادية.
قد يحمّل الزوار برمجيات خبيثة من دون علمهم بمجرد فتح صفحة ويب متأثرة، وتتجاوز العواقب بكثير سرقة بيانات التصفح. إذ يمكن للشفرة الخبيثة استبدال عناوين محافظ العملات المشفرة المنسوخة إلى الحافظة، وإعادة توجيه المدفوعات مباشرة إلى محافظ المهاجمين. وقد رصد باحثون أمنيون بالفعل ما قيمته 7,040 دولارًا من العملات المشفرة التي تلقتها محافظ مرتبطة بهذه الحملة.
 عاجل: تأثرت Ledger و177 مؤسسة كبرى أخرى، من بينها Zoom وCNN وSalesforce، بهجوم JavaScript ضخم.
سرقت البرمجية الخبيثة العملات المشفرة وتفاصيل بطاقات الدفع وبيانات المستخدمين، واستهدفت أيضًا هواتف iPhone باستخدام مجموعات أدوات استغلال الثغرات.
— Crypto Rover (@cryptorover) 17 نوفمبر 2026
قراصنة يختطفون مواقع لسرقة العملات المشفرة وتفاصيل الدفع
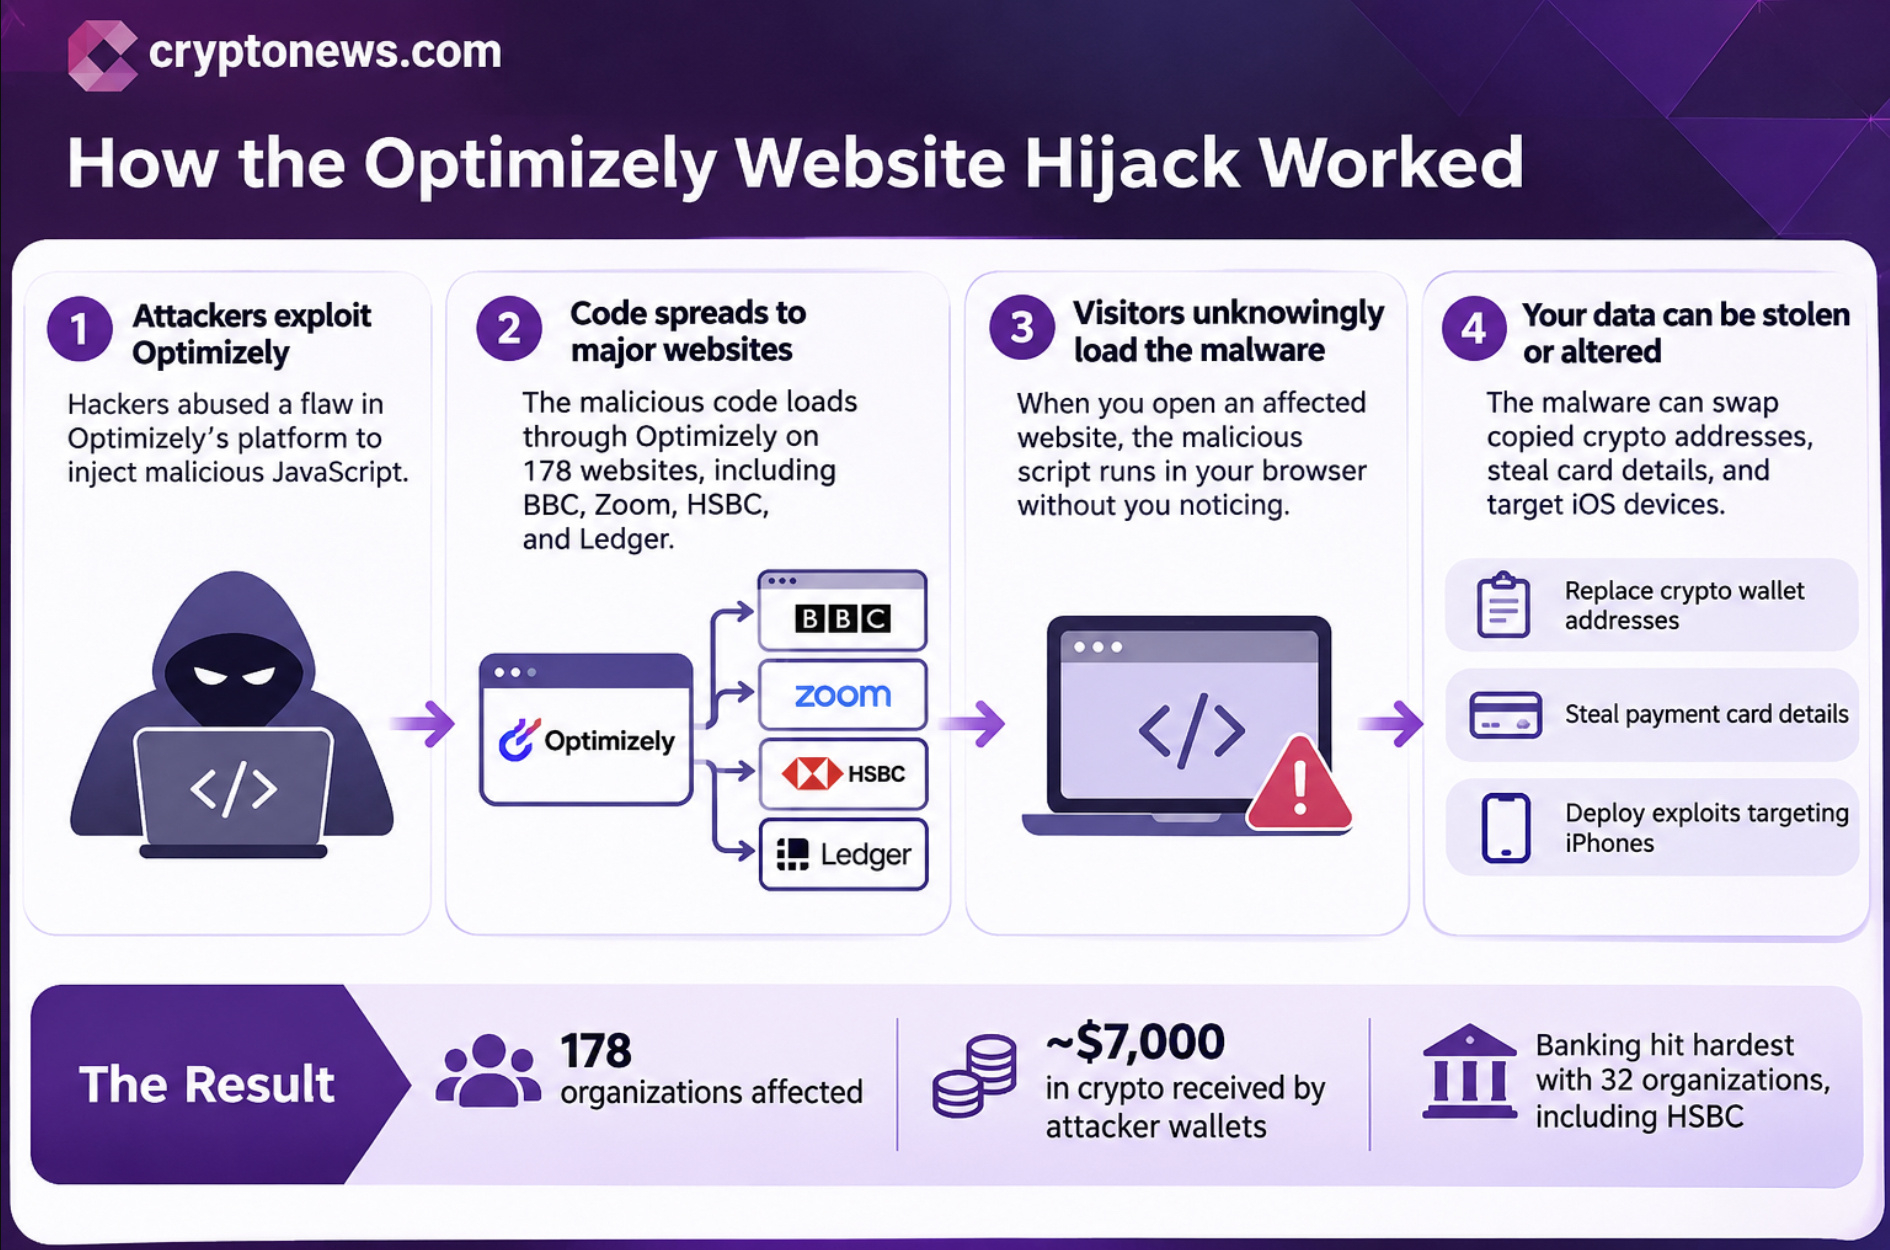
حدّد تحقيق أجرته شركة الأمن السيبراني Report URI عدد 188 مقطعًا برمجيًا مصابًا بـJavaScript تابعًا لـ178 مؤسسة، بعد فحص 1,611 سكريبتًا من Optimizely. عملت البرمجية الخبيثة عبر بنية تحتية لمواقع موثوقة، ما جعل الهجوم خطيرًا على نحو خاص. وبدلًا من اختراق خوادم كل شركة على حدة، حقن المهاجمون شيفرة خبيثة في مشاريع عملاء Optimizely.
واصلت المواقع المتأثرة تحميل JavaScript عبر شبكة توصيل المحتوى الشرعية التابعة لـOptimizely. ولم يكن لدى الزوار ما يدعوهم إلى الشك في أن موقعًا مألوفًا يعرض تعليمات خبيثة. وهذه آلية خطيرة لاختطاف الحافظة.
بحثت البرمجية الخبيثة في صفحات الويب عن عناوين محافظ العملات المشفرة واستبدلت الوجهات الشرعية بعناوين يتحكم فيها المهاجمون. كما أمكنها اعتراض العناوين المنسوخة، ما يعني أن شخصًا يتصفح موقعًا متأثرًا قد يلصق عنوان محفظة احتياليًا في مكان آخر.
استهدف الهجوم عدة شبكات رئيسية للعملات المشفرة، من بينها Bitcoin وEthereum وSolana وTRON وLitecoin.
قد يعتقد الضحية أنه يرسل الأموال إلى منصة تداول أو محفظة أخرى أو صديق. لكن المعاملة قد تصل بدلًا من ذلك مباشرةً إلى محفظة أحد المهاجمين.
رصدت Report URI إيصالات بقيمة 7,040 دولارًا في محافظ يتحكم فيها المهاجمون حتى 16 نوفمبر. وشملت الأموال Bitcoin وLitecoin وEthereum وTRON وعملات مستقرة.
لكن سرقة العملات المشفرة لم تكن سوى جزء واحد من العملية. فقد اكتشف الباحثون أيضًا شيفرة مصممة لالتقاط أرقام بطاقات الدفع وتواريخ انتهاء صلاحيتها ورموز الأمان التي تُدخل عبر نماذج المواقع. كما أمكن للبرمجية الخبيثة سرقة ملفات تعريف الارتباط المتاحة في المتصفح والتقاط صور للشاشات لصفحات الويب المتأثرة.
اكتشف: أفضل اكتتابات العملات المشفرة المسبقة
BBC وHSBC وLedger ضمن 178 مؤسسة مخترقة
يثير نطاق الحادثة تساؤلات حول حجم الثقة التي تضعها الشركات في خدمات المواقع التابعة لجهات خارجية. وتمتد المؤسسات المتأثرة عبر قطاعات عدة، منها المصارف والتكنولوجيا والإعلام وتجارة التجزئة والعملات المشفرة.
كانت HSBC من بين المؤسسات المالية المتأثرة، إلى جانب Equifax ومؤسسات كبرى أخرى. كما ظهرت BBC وCNN وFox News وZoom وSalesforce وGitLab وIKEA وAir France-KLM في تحقيق Report URI.
يثير إدراج Ledger قلقًا خاصًا لدى مستخدمي العملات المشفرة. تشتهر الشركة بمحافظها المادية التي تساعد العملاء على تخزين المفاتيح الخاصة بعيدًا عن الأجهزة المتصلة بالإنترنت. لكن الحادثة تبيّن كيف يمكن أن تصل التهديدات إلى المستخدمين عبر أنشطة التصفح العادية، بعيدًا عن المحفظة المادية نفسها.
تضمنت الحملة الخبيثة أيضًا قدرات تستهدف أجهزة Apple. وحدد الباحثون بنية تحتية للاستغلال مرتبطة بـCoruna وDarkSword، وهما مجموعتا أدوات لاستغلال ثغرات iOS صُممتا لاستهداف الثغرات في هواتف iPhone وأجهزة iPad.
وهذا يعني أن العملية لم تقتصر على سرقة العملات المشفرة أو معلومات الدفع، بل تضمنت أيضًا أدوات قادرة على استهداف الأجهزة المحمولة عبر محتوى صفحات ويب خبيث.
Optimizely تؤكد وقوع اختراق أمني بعد اختطاف قراصنة للمواقع
أكدت Optimizely أن المهاجمين استغلوا ثغرة في مسار التسجيل لحسابات Experimentation لحقن JavaScript خبيث في مشاريع العملاء. وقالت الشركة إنها حجبت الوصول إلى المسار المعرض للخطر، ونشرت إصلاحًا، وأزالت الشيفرة المحقونة، وألغت الرموز النشطة، وأعادت ضبط صلاحيات الوصول للحسابات المتأثرة.
في وقت سابق من اليوم، اكتشفت Optimizely حادثة أمنية أثرت في بعض عملاء Optimizely Web Experimentation واحتوتها. وقد حُجب المسار المعرض للخطر، وأُزيلت الشيفرة المحقونة، وتواصلنا مباشرةً مع العملاء.
التحديثات: https://t.co/ptZHZviIeC
— Optimizely (@Optimizely) 17 نوفمبر 2026
لكن الحادثة تثير تساؤلات جدية بشأن أمن المواقع التابعة لجهات خارجية. فقد وجد تحقيق Report URI أن حتى مواقع Optimizely نفسها كانت تحتوي على الشيفرة الخبيثة. كما لاحظ الباحثون أن المهاجم أعاد بناء البرمجية الخبيثة 26 مرة خلال الحملة، مضيفًا قدرات ومحافظ إضافية للعملات المشفرة.
نُظفت معظم المقاطع المصابة لاحقًا، ولم تعثر Report URI في مسحها النهائي بتاريخ 16 نوفمبر سوى على مقطع مصاب واحد متبقٍ.
لكن لا يزال من الصعب قياس الأضرار المالية وحجم التعرض المحتمل. فقد حدد الباحثون إيصالات للعملات المشفرة، لكن عدد الزوار المتأثرين وبطاقات الدفع المخترقة وجلسات التصفح المكشوفة ما زال مجهولًا.
المشكلة الأكبر هي أن زوار المواقع نادرًا ما يعرفون أيّ سكريبتات تابعة لجهات خارجية تعمل خلف الصفحات التي يثقون بها. فقد يصبح موقع مصرفي مألوف أو مؤسسة إخبارية أو منصة للعملات المشفرة نقطة دخول غير متوقعة للبرمجيات الخبيثة، دون أن يلاحظ زوارها أي شيء غير معتاد.
اكتشف: أبرز اكتتابات العملات المشفرة المسبقة في الربع الرابع من 2026
نُشر المقال «قراصنة يختطفون 178 موقعًا رئيسيًا، من بينها BBC وZoom وCNN وHSBC وLedger» أولًا على Cryptonews.