

كشفت Trezor للتو عن تسريب بيانات لدى شريك آخر للشحن، ربما أدى إلى كشف معلومات العملاء المرتبطة بما لا يقل عن 27,000 طلب أُجري بين 9 أغسطس و7 نوفمبر.
على الرغم من تأكيد الشركة المصنّعة للمحفظة المادية أن أنظمتها لم تتعرض للاختراق، فإن كشف عناوين العملاء ومعلومات مشترياتهم من العملات المشفرة أثار مخاوف بشأن محاولات التصيد الاحتيالي الموجّهة، بل وحتى التهديدات المحتملة للأمن الجسدي.
Trezor تؤكد تسرّب بيانات العملاء لدى Skladon
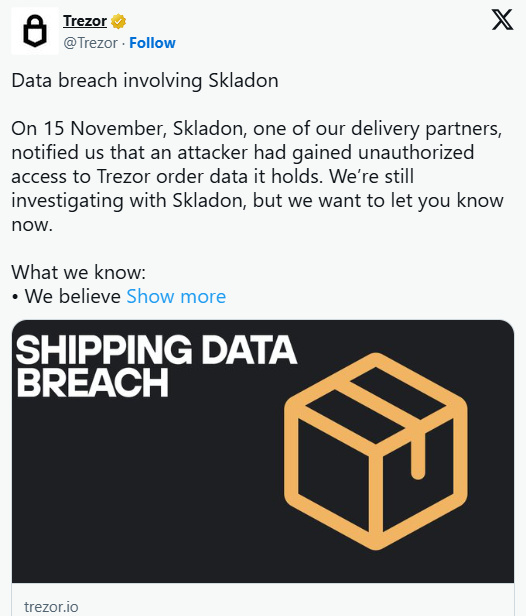
وفقًا لبيان نشرته Trezor على منصة X، تمكّن مهاجم في 15 نوفمبر من الوصول بصورة غير مصرّح بها إلى نظام Skladon، أحد شركائها في التوصيل. احتوى النظام المخترق على معلومات شحن العملاء، ويُعتقد أن المتسلل استخرج بيانات تتعلق بنحو 27,000 طلب.
شملت المعلومات المخترقة الأسماء وأرقام الهواتف وعناوين المنازل والبريد الإلكتروني، بالإضافة إلى تفاصيل الطلبات. وأشارت Trezor أيضًا إلى أن Skladon تشحن البضائع عالميًا، لذا لا تقتصر المشكلة على منطقة واحدة. لكن بما أنها لا توصل الطلبات إلى الولايات المتحدة، لم يتأثر العملاء الأمريكيون.
وأكدت الشركة المصنّعة للمحافظ: «إذا تلقيت بريدنا الإلكتروني اليوم وكنت قد طلبت منتجًا خلال الفترة من 9 أغسطس إلى 7 نوفمبر، فإن معلوماتك ضمن البيانات المتأثرة بهذا الحادث».
وأضافت الشركة أنها لم تتمكن بعد من التواصل مع مجموعة صغيرة من المستخدمين الذين طلبوا منتجات بين 7 و14 أغسطس، وقد يكونون أيضًا قد تأثروا باختراق البيانات.
ونصحت Trezor العملاء قائلةً: «تعاملوا مع أي مكالمات أو رسائل نصية أو رسائل بريد إلكتروني أو رسائل بريدية غير مرغوب فيها تتعلق بطلباتكم على أنها مريبة، وتيقظوا للمخاطر المحتملة التي قد تهدد أمنكم الشخصي».
وقالت الشركة إنها أطلقت خدمة استلام مجهول الهوية في 18 دولة أوروبية، ما يعني أن بإمكان مشتري المحافظ المادية طلب الأجهزة من دون تقديم عناوين منازلهم. كما قررت تقليص فترة الاحتفاظ ببيانات العملاء إلى النصف، من 90 إلى 45 يومًا، وتخطط لخفضها أكثر.
ليست هذه المرة الأولى التي يحدث فيها أمر كهذا
ليست هذه المرة الأولى التي تُسرق فيها معلومات مستخدمي Trezor. ففي أغسطس، تعرّضت ShipMonk، وهي شركة تقدم خدمات لوجستية، لهجوم إلكتروني. واعتُقد في البداية أن بيانات نحو 13,689 من عملاء Trezor في سبع دول قد تسرّبت، بما في ذلك أسماؤهم ومعلومات الاتصال بهم وعناوينهم.
لكن الوضع ازداد سوءًا في سبتمبر، بعدما جرى تحديد 67,000 عميل إضافي، ليرتفع إجمالي عدد المتأثرين بالحادث إلى أكثر من 80,000 شخص.
ولم يكن ذلك كل شيء. ففي أكتوبر، حذّرت الشركة المستخدمين من تحويل أموالهم إلى محافظ جديدة وإنشاء عبارات استرداد جديدة، بعد ورود تقارير تفيد بأن بعض الأجهزة التي باعتها CryptoBilis، وهي موزع رسمي لـTrezor في جنوب شرق آسيا، قد تعرضت للتلاعب المادي في هجوم على سلسلة التوريد، ما ألحق الضرر ببعض العملاء.
وقالت Trezor إنها تعيد تقييم علاقاتها مع المورّدين، ولا سيما فيما يتعلق بمتطلبات الأمان. لكن الأولوية الفورية للمتضررين هي حماية معلوماتهم الشخصية وتوخي الحذر من الاتصالات غير المألوفة.