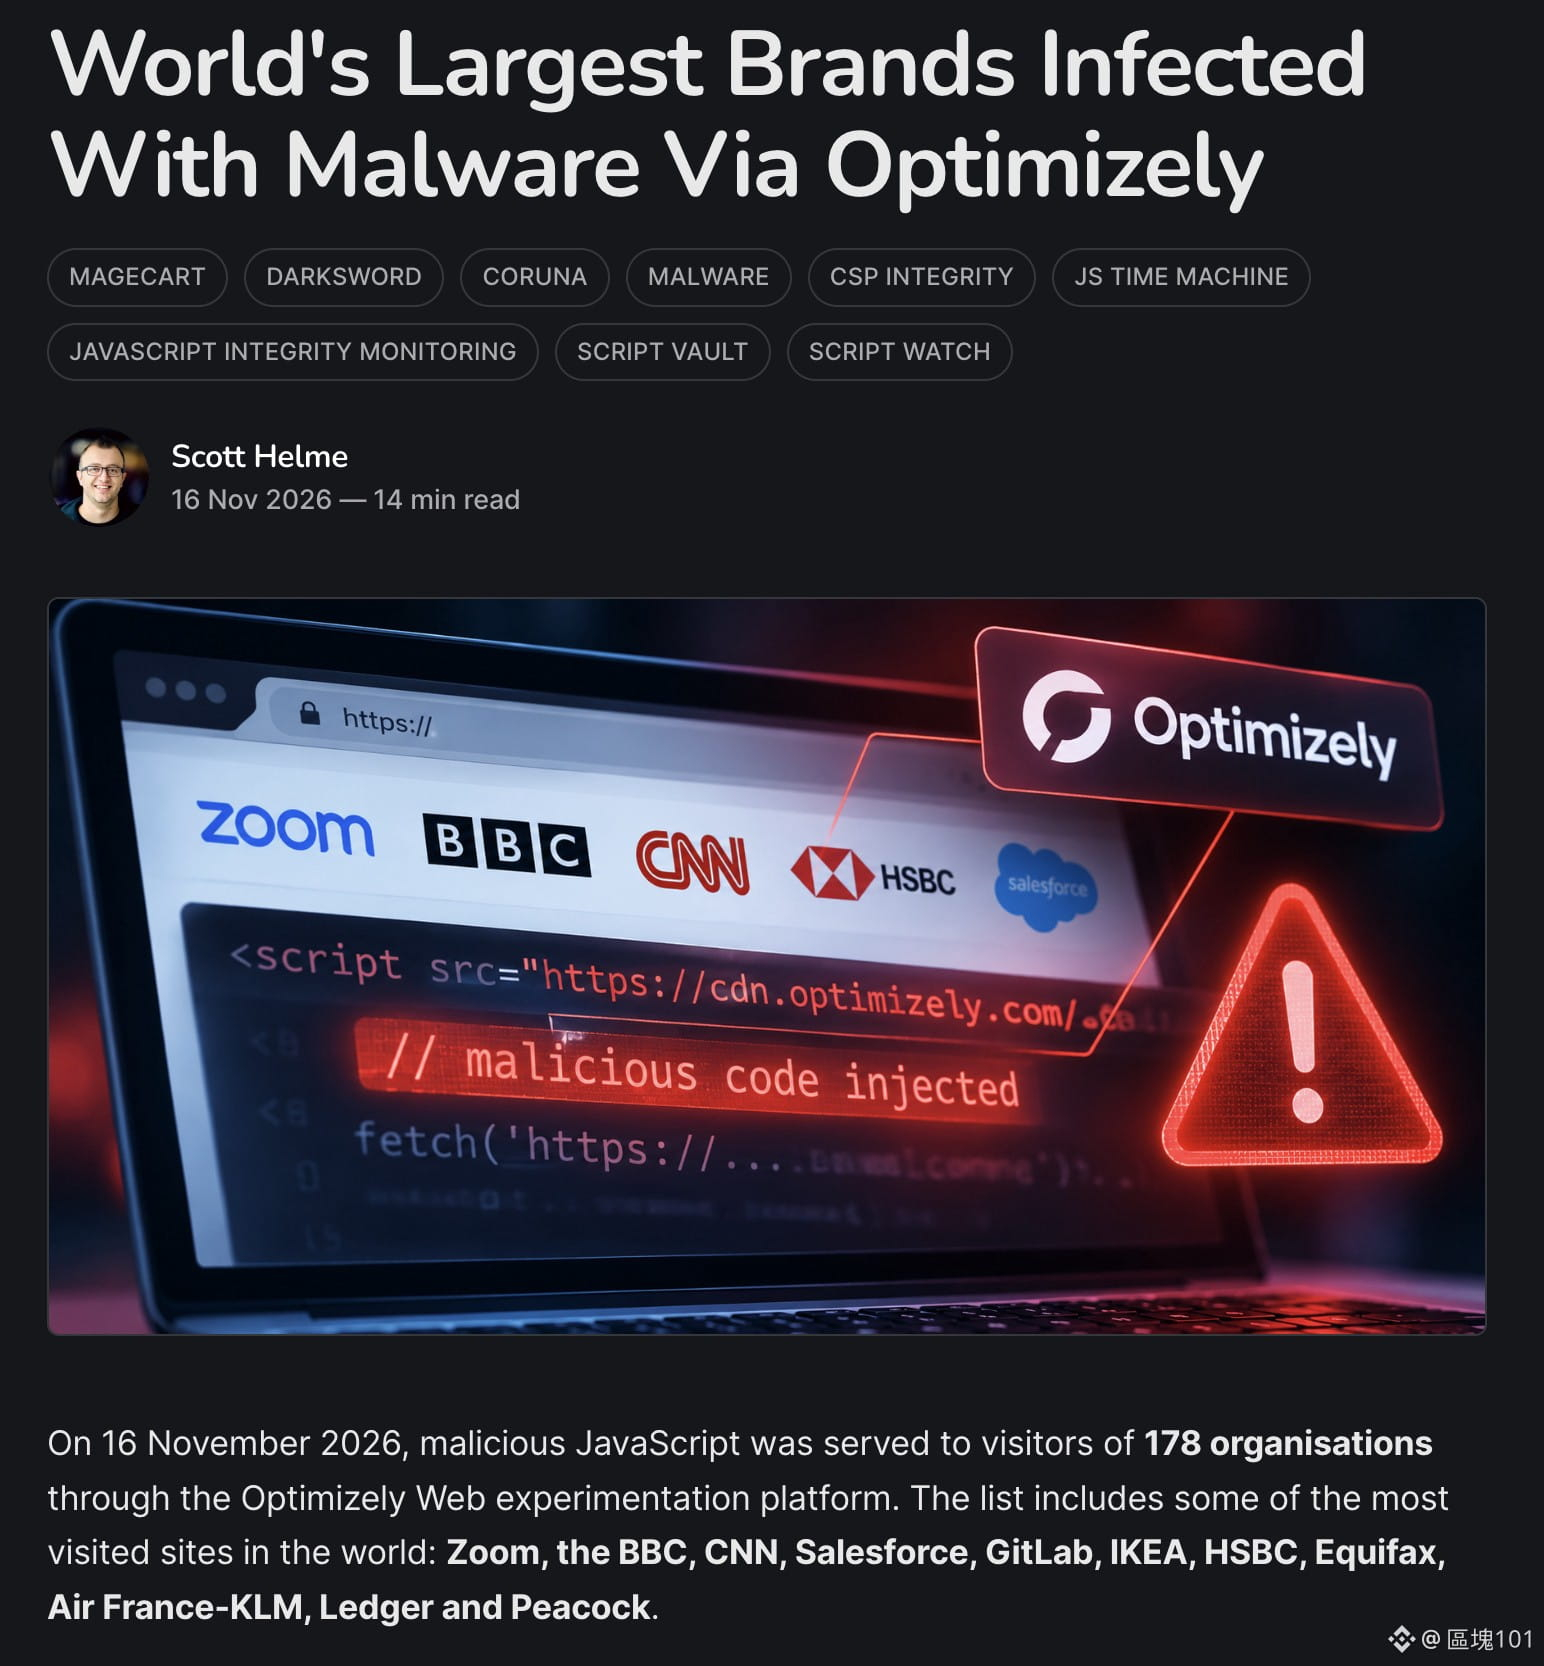
تعرّضت مواقع إلكترونية لـ178 مؤسسة حول العالم لحقنها ببرامج ضارة، في محاولة من القراصنة لسرقة العملات المشفّرة!
كشف باحثون في الأمن السيبراني أن المهاجمين استخدموا أداة المواقع التابعة لجهة خارجية Optimizely لحقن شيفرات JavaScript ضارة في مواقع إلكترونية لعدد من المؤسسات المعروفة حول العالم.
وشملت الجهات المتأثرة Zoom وCNN وبنك HSBC وIKEA وSalesforce وغيرها.
ومن أخطر التهديدات التي ينبغي لمستخدمي العملات المشفّرة الانتباه إليها «هجوم استبدال عنوان المحفظة».
فعندما ينسخ المستخدمون عنوان عملة مشفّرة أو يستخدمونه، قد تستبدل البرامج الضارة عنوان الاستلام الأصلي بعنوان يتحكم فيه المهاجمون.
ومن دون التحقق بعناية، قد يحوّل المستخدم أصوله إلى محفظة خاطئة.
بالإضافة إلى ذلك، تستطيع البرامج الضارة سرقة معلومات بطاقات الائتمان وملفات تعريف الارتباط للمتصفح، كما يمكنها محاولة مهاجمة أجهزة iPhone وiPad.
وتتبّع الباحثون وصول أصول مشفّرة بقيمة نحو 7,040 دولارًا إلى محفظة المهاجمين، لكن الحجم الإجمالي للأضرار لا يزال مجهولًا.
وأكدت Optimizely وقوع الحادثة، وأعلنت أنها أكملت إصلاح الثغرة.
وتذكّر هذه الهجمة مستخدمي العملات المشفّرة مجددًا بما يلي:
حتى عند إجراء المعاملات على مواقع علامات تجارية معروفة، ينبغي التحقق بعناية من عنوان المحفظة كاملًا قبل التحويل.
فبمجرد إتمام المعاملة على سلسلة الكتل، يصعب عادةً التراجع عنها.
كشف باحثون في الأمن السيبراني أن المهاجمين استخدموا أداة المواقع التابعة لجهة خارجية Optimizely لحقن شيفرات JavaScript ضارة في مواقع إلكترونية لعدد من المؤسسات المعروفة حول العالم.
وشملت الجهات المتأثرة Zoom وCNN وبنك HSBC وIKEA وSalesforce وغيرها.
ومن أخطر التهديدات التي ينبغي لمستخدمي العملات المشفّرة الانتباه إليها «هجوم استبدال عنوان المحفظة».
فعندما ينسخ المستخدمون عنوان عملة مشفّرة أو يستخدمونه، قد تستبدل البرامج الضارة عنوان الاستلام الأصلي بعنوان يتحكم فيه المهاجمون.
ومن دون التحقق بعناية، قد يحوّل المستخدم أصوله إلى محفظة خاطئة.
بالإضافة إلى ذلك، تستطيع البرامج الضارة سرقة معلومات بطاقات الائتمان وملفات تعريف الارتباط للمتصفح، كما يمكنها محاولة مهاجمة أجهزة iPhone وiPad.
وتتبّع الباحثون وصول أصول مشفّرة بقيمة نحو 7,040 دولارًا إلى محفظة المهاجمين، لكن الحجم الإجمالي للأضرار لا يزال مجهولًا.
وأكدت Optimizely وقوع الحادثة، وأعلنت أنها أكملت إصلاح الثغرة.
وتذكّر هذه الهجمة مستخدمي العملات المشفّرة مجددًا بما يلي:
حتى عند إجراء المعاملات على مواقع علامات تجارية معروفة، ينبغي التحقق بعناية من عنوان المحفظة كاملًا قبل التحويل.
فبمجرد إتمام المعاملة على سلسلة الكتل، يصعب عادةً التراجع عنها.