
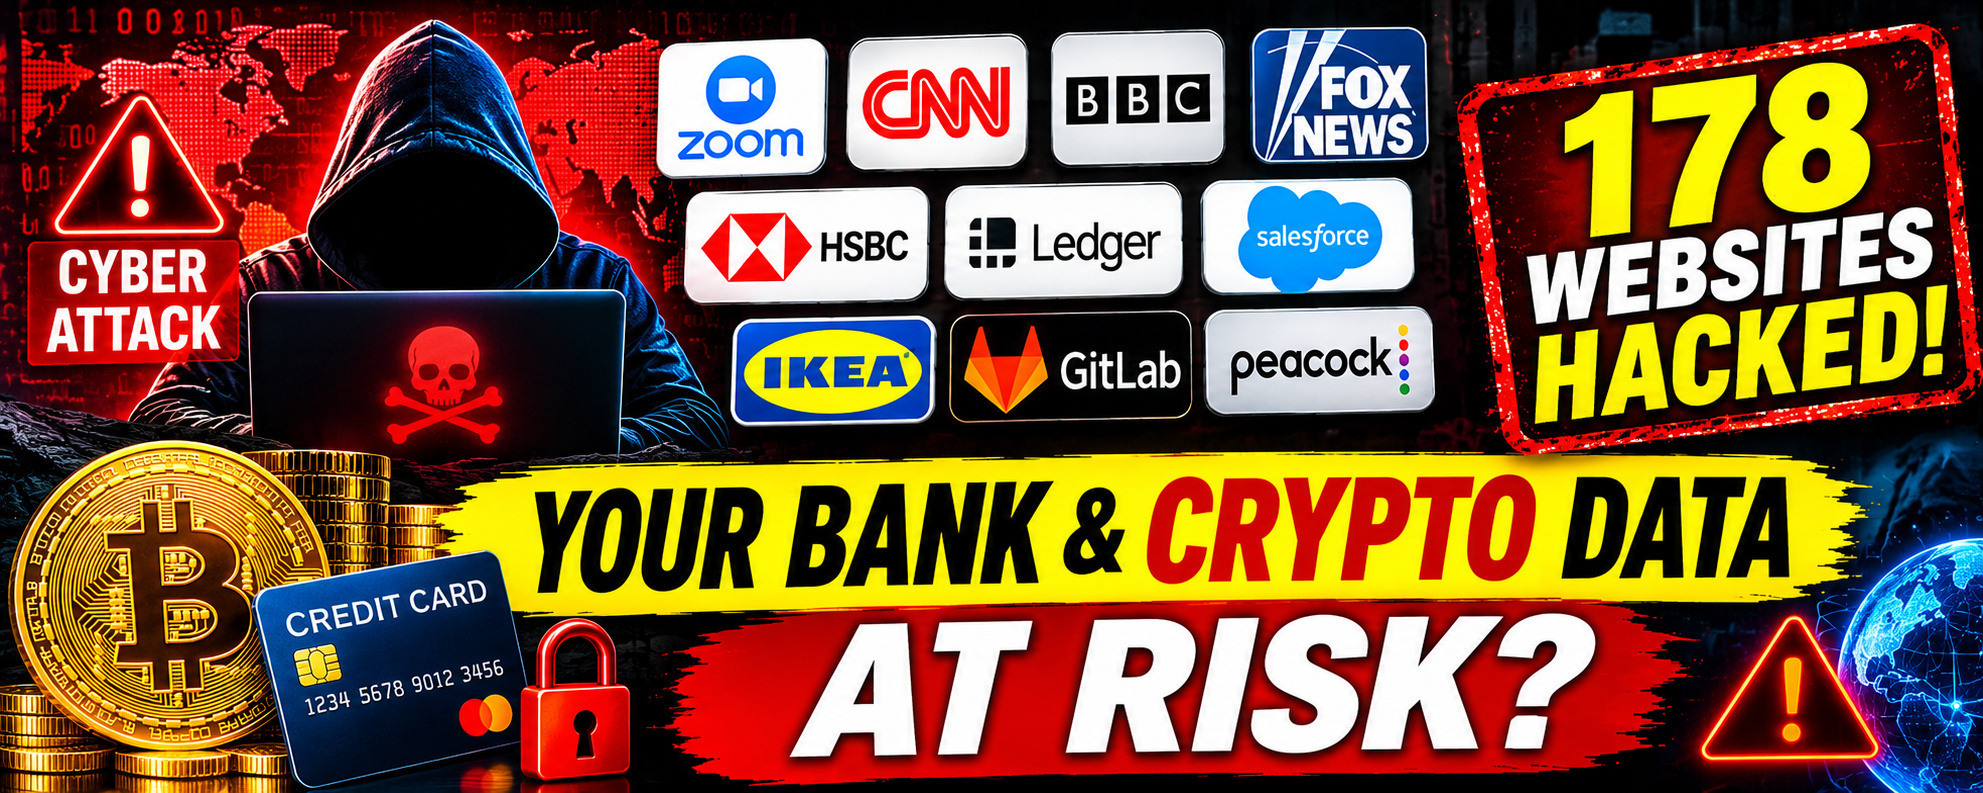
🚨 هجوم إلكتروني واسع النطاق: قراصنة يستهدفون 178 موقعًا إلكترونيًا رئيسيًا، من بينها Zoom وCNN وBBC وFox News وLedger!
أثار حادث كبير للأمن السيبراني مخاوف في أنحاء العالم، بعد أن أفادت تقارير بأن قراصنة زرعوا برمجيات خبيثة خطيرة في مواقع إلكترونية مرتبطة بـ178 مؤسسة، من بينها بعض أشهر العلامات التجارية في العالم.
تشمل المؤسسات المتضررة، بحسب التقارير، Zoom وCNN وBBC وFox News وHSBC وLedger وSalesforce وIKEA وGitLab والعديد من الشركات الكبرى الأخرى.
تضمن الهجوم، الذي اكتُشف في 16 نوفمبر 2026، شفرة JavaScript خبيثة جرى توزيعها عبر Optimizely، وهي منصة شهيرة لتحسين المواقع الإلكترونية وإجراء التجارب عليها، تستخدمها الشركات في أنحاء العالم.
كيف نفّذ المخترقون الهجوم؟
وفقًا لباحثي الأمن السيبراني، استغل المهاجمون ثغرة في عملية التسجيل لحسابات Experimentation لدى Optimizely لحقن شيفرة JavaScript خبيثة في مشاريع العملاء.
وقد أتاح ذلك ظهور شيفرة خطيرة على مواقع الويب التي تعتمد على النصوص البرمجية المتأثرة التابعة لجهات خارجية.
تثير الحادثة قلقًا خاصًا لأن الزوار لم يكونوا بحاجة بالضرورة إلى تنزيل ملف مشبوه أو النقر على إعلان خبيث. فمجرد زيارة صفحة ويب متأثرة كان من الممكن أن يعرّضهم لنصوص برمجية خبيثة.
ما المعلومات التي حاول المخترقون سرقتها؟
حدّد الباحثون عدة إمكانات خطيرة ضمن البرمجية الخبيثة:
1. سرقة بطاقات الائتمان
حاولت الشيفرة الخبيثة التقاط أرقام بطاقات الائتمان وتواريخ انتهاء صلاحيتها ورموز الأمان التي تُدخَل في نماذج المواقع المتأثرة.
2. اختطاف محافظ العملات المشفرة
كان بإمكان البرمجية الخبيثة استبدال عناوين محافظ العملات المشفرة الشرعية بعناوين يتحكم فيها المهاجمون. وكان من الممكن أن يؤدي ذلك إلى تحويل مدفوعات العملات المشفرة والتحويلات إلى محافظ إجرامية.
3. سرقة بيانات المتصفح
كما تضمنت النصوص البرمجية الخبيثة وظائف مصممة لجمع ملفات تعريف الارتباط في المتصفح ومعلومات صفحات الويب ولقطات الشاشة.
4. استغلال ثغرات iPhone وiPad
كما حدّد الباحثون شيفرة خبيثة إضافية صُممت لاستهداف بعض أجهزة iOS القديمة باستخدام حزم استغلال الثغرات.
وهذا يجعل الحادثة خطيرة على نحو خاص، إذ تجاوزت الحملة سرقة المعلومات المالية.
ما الشركات الكبرى المتأثرة؟
تشمل القائمة الواردة في التقارير عدة مؤسسات معروفة:
- Zoom
- CNN
- BBC
- Fox News
- HSBC
- Ledger
- Salesforce
- GitLab
- IKEA
- Equifax
- Air France-KLM
- Peacock
حدّد الباحثون نصوصًا برمجية خبيثة مرتبطة بـ178 مؤسسة، رغم أن الأثر الدقيق على الزوار الأفراد لا يزال قيد التحقيق.
هل أُزيلت البرمجيات الخبيثة؟
بعد اكتشاف الحادثة، أكدت Optimizely وقوع حادث أمني شمل تغييرات غير مصرّح بها في JavaScript ضمن مشاريع العملاء.
وقالت الشركة إنها أوقفت مسار التسجيل المعرّض للخطر، ونشرت إصلاحًا، وأزالت الشيفرة المحقونة، وأنهت الجلسات النشطة، وأبطلت الرموز، وأعادت ضبط صلاحيات الوصول للحسابات المتأثرة.
ومع ذلك، واصل باحثو الأمن السيبراني مراقبة الحادثة بينما كانت المؤسسات تحقق في عواقبها المحتملة.
من المهم الإشارة إلى أن ورود اسم مؤسسة ضمن المؤسسات المتأثرة لا يعني تلقائيًا أن أنظمتها الداخلية قد اختُرقت بالكامل أو أن معلومات عملائها سُرقت بالفعل.
ما الذي ينبغي لمستخدمي الإنترنت فعله الآن؟
ينبغي للمستخدمين اتخاذ احتياطات إضافية، خصوصًا إذا زاروا مواقع الويب المتأثرة أثناء الحادثة.
- راقبوا المعاملات المصرفية ومعاملات بطاقات الائتمان بحثًا عن أي نشاط مريب.
- اتصلوا بالبنك فورًا إذا ظهرت معاملات غير مصرّح بها.
- تحقّقوا بعناية من معاملات محافظ العملات المشفرة.
- تحقّقوا من عناوين المحافظ بشكل مستقل قبل إرسال العملات المشفرة.
- حدّثوا المتصفحات وأنظمة التشغيل والأجهزة المحمولة.
- غيّروا كلمات المرور إذا ظهرت أدلة على اختراق بيانات اعتماد الحساب أو جلساته.
- فعّلوا المصادقة الثنائية كلما أمكن.
أفكار ختامية
تسلّط هذه الحادثة الضوء على تهديد متنامٍ للأمن السيبراني: فالمهاجمون ليسوا مضطرين دائمًا إلى اختراق أنظمة الحاسوب الرئيسية للشركة مباشرةً. إذ إن اختراق خدمة موثوقة تابعة لجهة خارجية قد يعرّض زوار مئات المواقع للخطر.
ومع ورود تقارير عن تأثر 178 مؤسسة، تثير الحادثة تساؤلات جدية بشأن أمن البرمجيات التابعة لجهات خارجية وحماية المعلومات المالية الحساسة على الإنترنت.
السؤال الأهم الآن هو: كم عدد الزوار الذين تعرضوا للخطر فعليًا؟ وهل سُرقت معلومات مالية إضافية؟ وما التدابير الأمنية الأخرى التي ستعتمدها الشركات لمنع هجمات مماثلة؟
#CyberAttack #BreakingNews #CyberSecurity #Hacking #Malware #Zoom #CNN #BBC #FoxNews #HSBC #Ledger #CryptoSecurity #DataBreach