لم يوقّعوا أي شيء في المحفظة متعددة التوقيع، ومع ذلك سُحب 6.45 ملايين دولار مباشرةً — هذه المرة لم يكن في عقد Safe أي خلل.
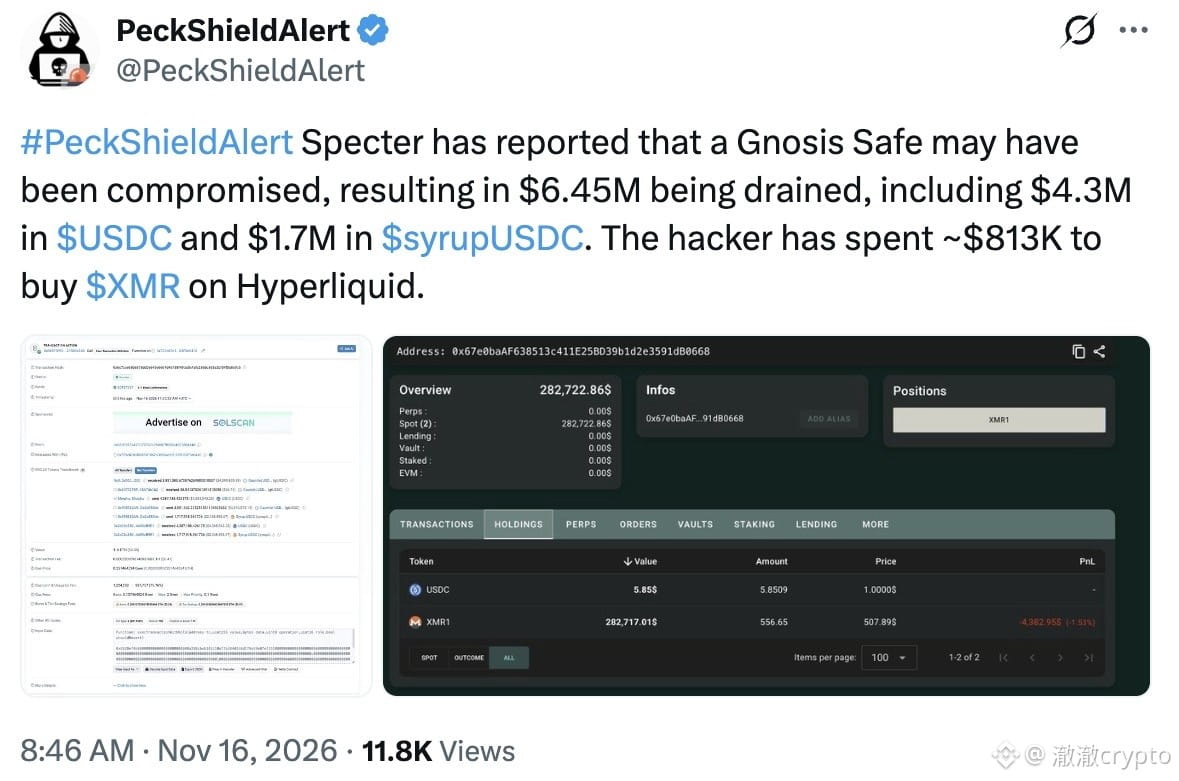
ما حدث: يوم الاثنين 16 نوفمبر، سُحبت دفعة واحدة من محفظة Gnosis Safe متعددة التوقيع 4,387,188.43 وحدة USDC و1,717,918.96 وحدة syrupUSDC، بقيمة إجمالية تقارب 6.45 ملايين دولار (وفقًا لسجلات البلوك تشين، وتحققت منها Cointelegraph).
خرجت الأموال عبر وحدة الصلاحيات Zodiac Roles المثبتة على المحفظة نفسها، من دون الحاجة إلى توقيع آخر من أصحابها.
ثم حوّل المهاجم نحو 813 ألف دولار إلى عملة مونيرو XMR، كما جرى غسل نحو 1.2 مليون دولار عبر Wagyu وتحويلها إلى XMR.
برأيي: لم يتم اختراق Safe، بل تسببت «المفاتيح + الصلاحيات الممنوحة على نطاق أوسع من اللازم» في المشكلة معًا.
وقال أحد المؤسسين المشاركين لـZodiac بنفسه: لا توجد ثغرة في الوحدة، ويُشتبه في أن مفتاح أحد أعضاء الأدوار منذ فترة طويلة قد سُرق، ومن شبه المؤكد أن إعداد صلاحيات المحفظة سمح بهذه المعاملة عن غير قصد.
ما سأفعله: على الفرق التي تستخدم Safe مراجعة قائمة صلاحيات Roles لديها أولًا، وإلغاء أي تفويض يتجاوز النطاق المطلوب فورًا.
ما قد يُبطل هذا الاستنتاج: إذا كشف التحقيق لاحقًا عن وجود ثغرة فعلية في الوحدة نفسها، فلن يعود الحكم أعلاه صحيحًا.
برأيك، ما أكبر مأزق في المحافظ متعددة التوقيع: ثغرات العقود أم ضبط الصلاحيات بشكل خاطئ؟
$BTC $ETH $SOL
#Safe #محفظة متعددة التوقيع
ما حدث: يوم الاثنين 16 نوفمبر، سُحبت دفعة واحدة من محفظة Gnosis Safe متعددة التوقيع 4,387,188.43 وحدة USDC و1,717,918.96 وحدة syrupUSDC، بقيمة إجمالية تقارب 6.45 ملايين دولار (وفقًا لسجلات البلوك تشين، وتحققت منها Cointelegraph).
خرجت الأموال عبر وحدة الصلاحيات Zodiac Roles المثبتة على المحفظة نفسها، من دون الحاجة إلى توقيع آخر من أصحابها.
ثم حوّل المهاجم نحو 813 ألف دولار إلى عملة مونيرو XMR، كما جرى غسل نحو 1.2 مليون دولار عبر Wagyu وتحويلها إلى XMR.
برأيي: لم يتم اختراق Safe، بل تسببت «المفاتيح + الصلاحيات الممنوحة على نطاق أوسع من اللازم» في المشكلة معًا.
وقال أحد المؤسسين المشاركين لـZodiac بنفسه: لا توجد ثغرة في الوحدة، ويُشتبه في أن مفتاح أحد أعضاء الأدوار منذ فترة طويلة قد سُرق، ومن شبه المؤكد أن إعداد صلاحيات المحفظة سمح بهذه المعاملة عن غير قصد.
ما سأفعله: على الفرق التي تستخدم Safe مراجعة قائمة صلاحيات Roles لديها أولًا، وإلغاء أي تفويض يتجاوز النطاق المطلوب فورًا.
ما قد يُبطل هذا الاستنتاج: إذا كشف التحقيق لاحقًا عن وجود ثغرة فعلية في الوحدة نفسها، فلن يعود الحكم أعلاه صحيحًا.
برأيك، ما أكبر مأزق في المحافظ متعددة التوقيع: ثغرات العقود أم ضبط الصلاحيات بشكل خاطئ؟
$BTC $ETH $SOL
#Safe #محفظة متعددة التوقيع