


في 13 نوفمبر، حذّر مكتب التحقيقات الفيدرالي من قراصنة يستخدمون ARTEX. وARTEX إطار عمل مفتوح المصدر صُمّم لاختبار الاختراق بالاستعانة بالذكاء الاصطناعي. وتتمثل الأهداف الرئيسية للقراصنة في البنوك وشركات التكنولوجيا ومورّديها.
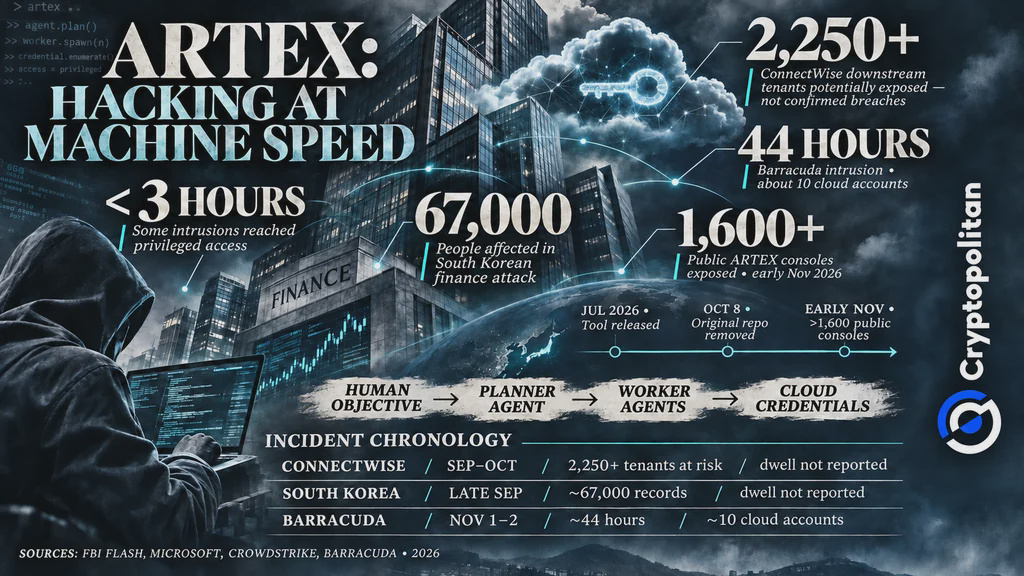
في بعض الحالات، حصل المهاجمون على صلاحيات وصول مميّزة بعد أقل من ثلاث ساعات من اختيار هدف. كما استهدفوا وكالات حكومية ومؤسسات في قطاعات الرعاية الصحية والطاقة وأشباه الموصلات.
لا ترجع المشكلة إلى ظهور برمجيات خبيثة جديدة، بل إلى أتمتة الهجمات. ويساعد ARTEX على اكتشاف ثغرات متنوعة بسرعة كبيرة، ما لا يترك لفرق الأمن السيبراني وقتًا كافيًا للتصدي للهجمات.
كيف تُنسّق الوكلاء مراحل الاختراق
طُوّرت ARTEX باستخدام لغة البرمجة Go. وهي تستخدم نماذج ذكاء اصطناعي خارجية (مثل Claude وGPT وDeepSeek) لتوجيه وكلاء اختراق آليين. ويحدد مشغّل بشري الهدف.
يقرر وكيل «المخطط» ما ينبغي فعله بعد ذلك. أما وكلاء «التنفيذ»، فيبحثون عن ثغرات أمنية، ويجمعون بيانات الاعتماد، ويحاولون الوصول إلى أنظمة أخرى. ويتبادل الوكلاء ما توصلوا إليه عبر خريطة مشتركة، وفق ما أوضحت Barracuda. ولا يزال بإمكان المشغّلين البشريين التدخل في نقاط حاسمة.
أزال مطوّرو ARTEX المشروع الأصلي من GitHub في 8 أكتوبر، بعد سماعهم تقارير عن إساءة استخدامه. لكن نسخًا من ARTEX كانت قد نُشرت بالفعل على منصات أخرى.
إلى جانب النسخة الأصلية، نُشرت نسخ معدّلة من ARTEX على الإنترنت أيضًا. وبحلول مطلع نوفمبر، تجاوز عدد لوحات التحكم الخاصة بـARTEX التي عُثر عليها على الإنترنت 1,600 لوحة. لكن هذا لا يعني بالضرورة أن جميعها استُخدمت في هجمات إلكترونية.
اختراق لسلسلة التوريد طال 2,250 جهة
تعلقت إحدى الحالات بخدمة ConnectWise Cloud Backup. وربطت Microsoft الاختراق بمجموعة Storm-0940، وهي مجموعة اختراق متحالفة مع الدولة الصينية. وكانت المجموعة تستخدم ARTEX منذ سبتمبر لتسريع الهجمات على مؤسسات حول العالم.
استغل المهاجمون تطبيقات سبق اعتمادها للوصول إلى بيئات Microsoft 365 من دون المرور بإجراءات المصادقة. ومن هناك، حاولوا تغيير بيانات تسجيل الدخول وتوسيع نطاق وصولهم.
أفاد مكتب التحقيقات الفيدرالي (FBI) بأن هذا الاختراق أتاح الوصول إلى أكثر من 2,250 عميلًا من عملاء الجهات المتضررة. لكن هذا لا يعني أن جميع المؤسسات المذكورة تعرضت لحادث أمني أو لأي شكل من أشكال فقدان البيانات.
من مصارف سيول إلى مفتاح سحابي مُعار
ارتبطت ARTEX أيضًا بهجمات إلكترونية استهدفت المؤسسات المالية في كوريا الجنوبية بين أواخر سبتمبر ومطلع أكتوبر. وعثرت CrowdStrike على ملفات ARTEX وسجلات جلسات الذكاء الاصطناعي في خوادم المهاجم.
ترى شركة الأمن السيبراني أن دوافع المهاجم كانت مالية، وأنه على الأرجح يتحدث الصينية، رغم أن مستوى الثقة في هذا التقدير متوسط. وأفاد مكتب التحقيقات الفيدرالي بسرقة معلومات شخصية تخص نحو 67,000 شخص.
واجهت Barracuda عملية اختراق مختلفة. فقد منحت الشركة مقاولًا يعمل في مجال الذكاء الاصطناعي مفتاحًا للوصول إلى السحابة، لكنها لم تلغه قط. وعثر المخترقون على المفتاح لاحقًا بعد اختراق نظام المقاول.
في الفترة بين 1 و2 نوفمبر، وصل المهاجمون إلى نحو عشرة حسابات سحابية على مدى 44 ساعة. وبحثوا عن بيانات اعتماد ومحافظ عملات مشفرة، لكن Barracuda لم تعثر على أي بيانات للمحافظ.
تضمنت الحوادث عمليات منفصلة، وتعكس اتساع نطاق إساءة استخدام ARTEX الذي تناولته تقارير سابقة لـCryptopolitan.
 مكتب التحقيقات الفيدرالي يحذر من أن أداة الاختراق بالذكاء الاصطناعي ARTEX تسرّع الهجمات على المصارف وسلاسل التوريد
ما تكلفة تصاعد الأتمتة على المدافعين؟
قد يعرّض اختراق مورد واحد كثيرًا من العملاء للخطر. وتحذر منظمة التعاون الاقتصادي والتنمية (OECD) من أن مزودي التكنولوجيا المشتركة قد ينشرون الاضطراب عبر الأسواق المالية.
أشار تقرير Verizon لعام 2026 إلى أن اختراق الأنظمة كان وراء 61% من عمليات الاختراق. وفي الوقت نفسه، وجدت PwC أن 84% من قادة الأمن والتمويل يتوقعون زيادة ميزانيات الأمن السيبراني، رغم أن 22% فقط من القادة الذين شملهم الاستطلاع سيسمحون بدفاعات ذكاء اصطناعي مستقلة بالكامل. كما تشير Google إلى تسارع الهجمات واعتمادها المتزايد على الأتمتة.
لماذا قد ترتد هجمات الذكاء الاصطناعي على أصحابها؟
السرعة لا تضمن الكفاءة. وقالت الباحثة في Proofpoint، سيلينا لارسون، خلال مؤتمر IRISSCON في دبلن يوم 11 نوفمبر، إن البرمجيات الخبيثة المُنشأة بالذكاء الاصطناعي تفشل أحيانًا، بينما قد تحتوي رسائل التصيد الاحتيالي على أخطاء فادحة.
وأشارت إلى سلسلة استغلال المتصفح المزعجة BlueMoon، وفقًا لما أوردته مجلة Infosecurity Magazine. وكانت رسالتها واضحة: يمكن للذكاء الاصطناعي أن يسهّل شن الهجمات من دون أن يجعلها أكثر تطورًا.
لا تكتفِ بقراءة أخبار العملات المشفرة. افهمها. اشترك في نشرتنا الإخبارية. الاشتراك مجاني.