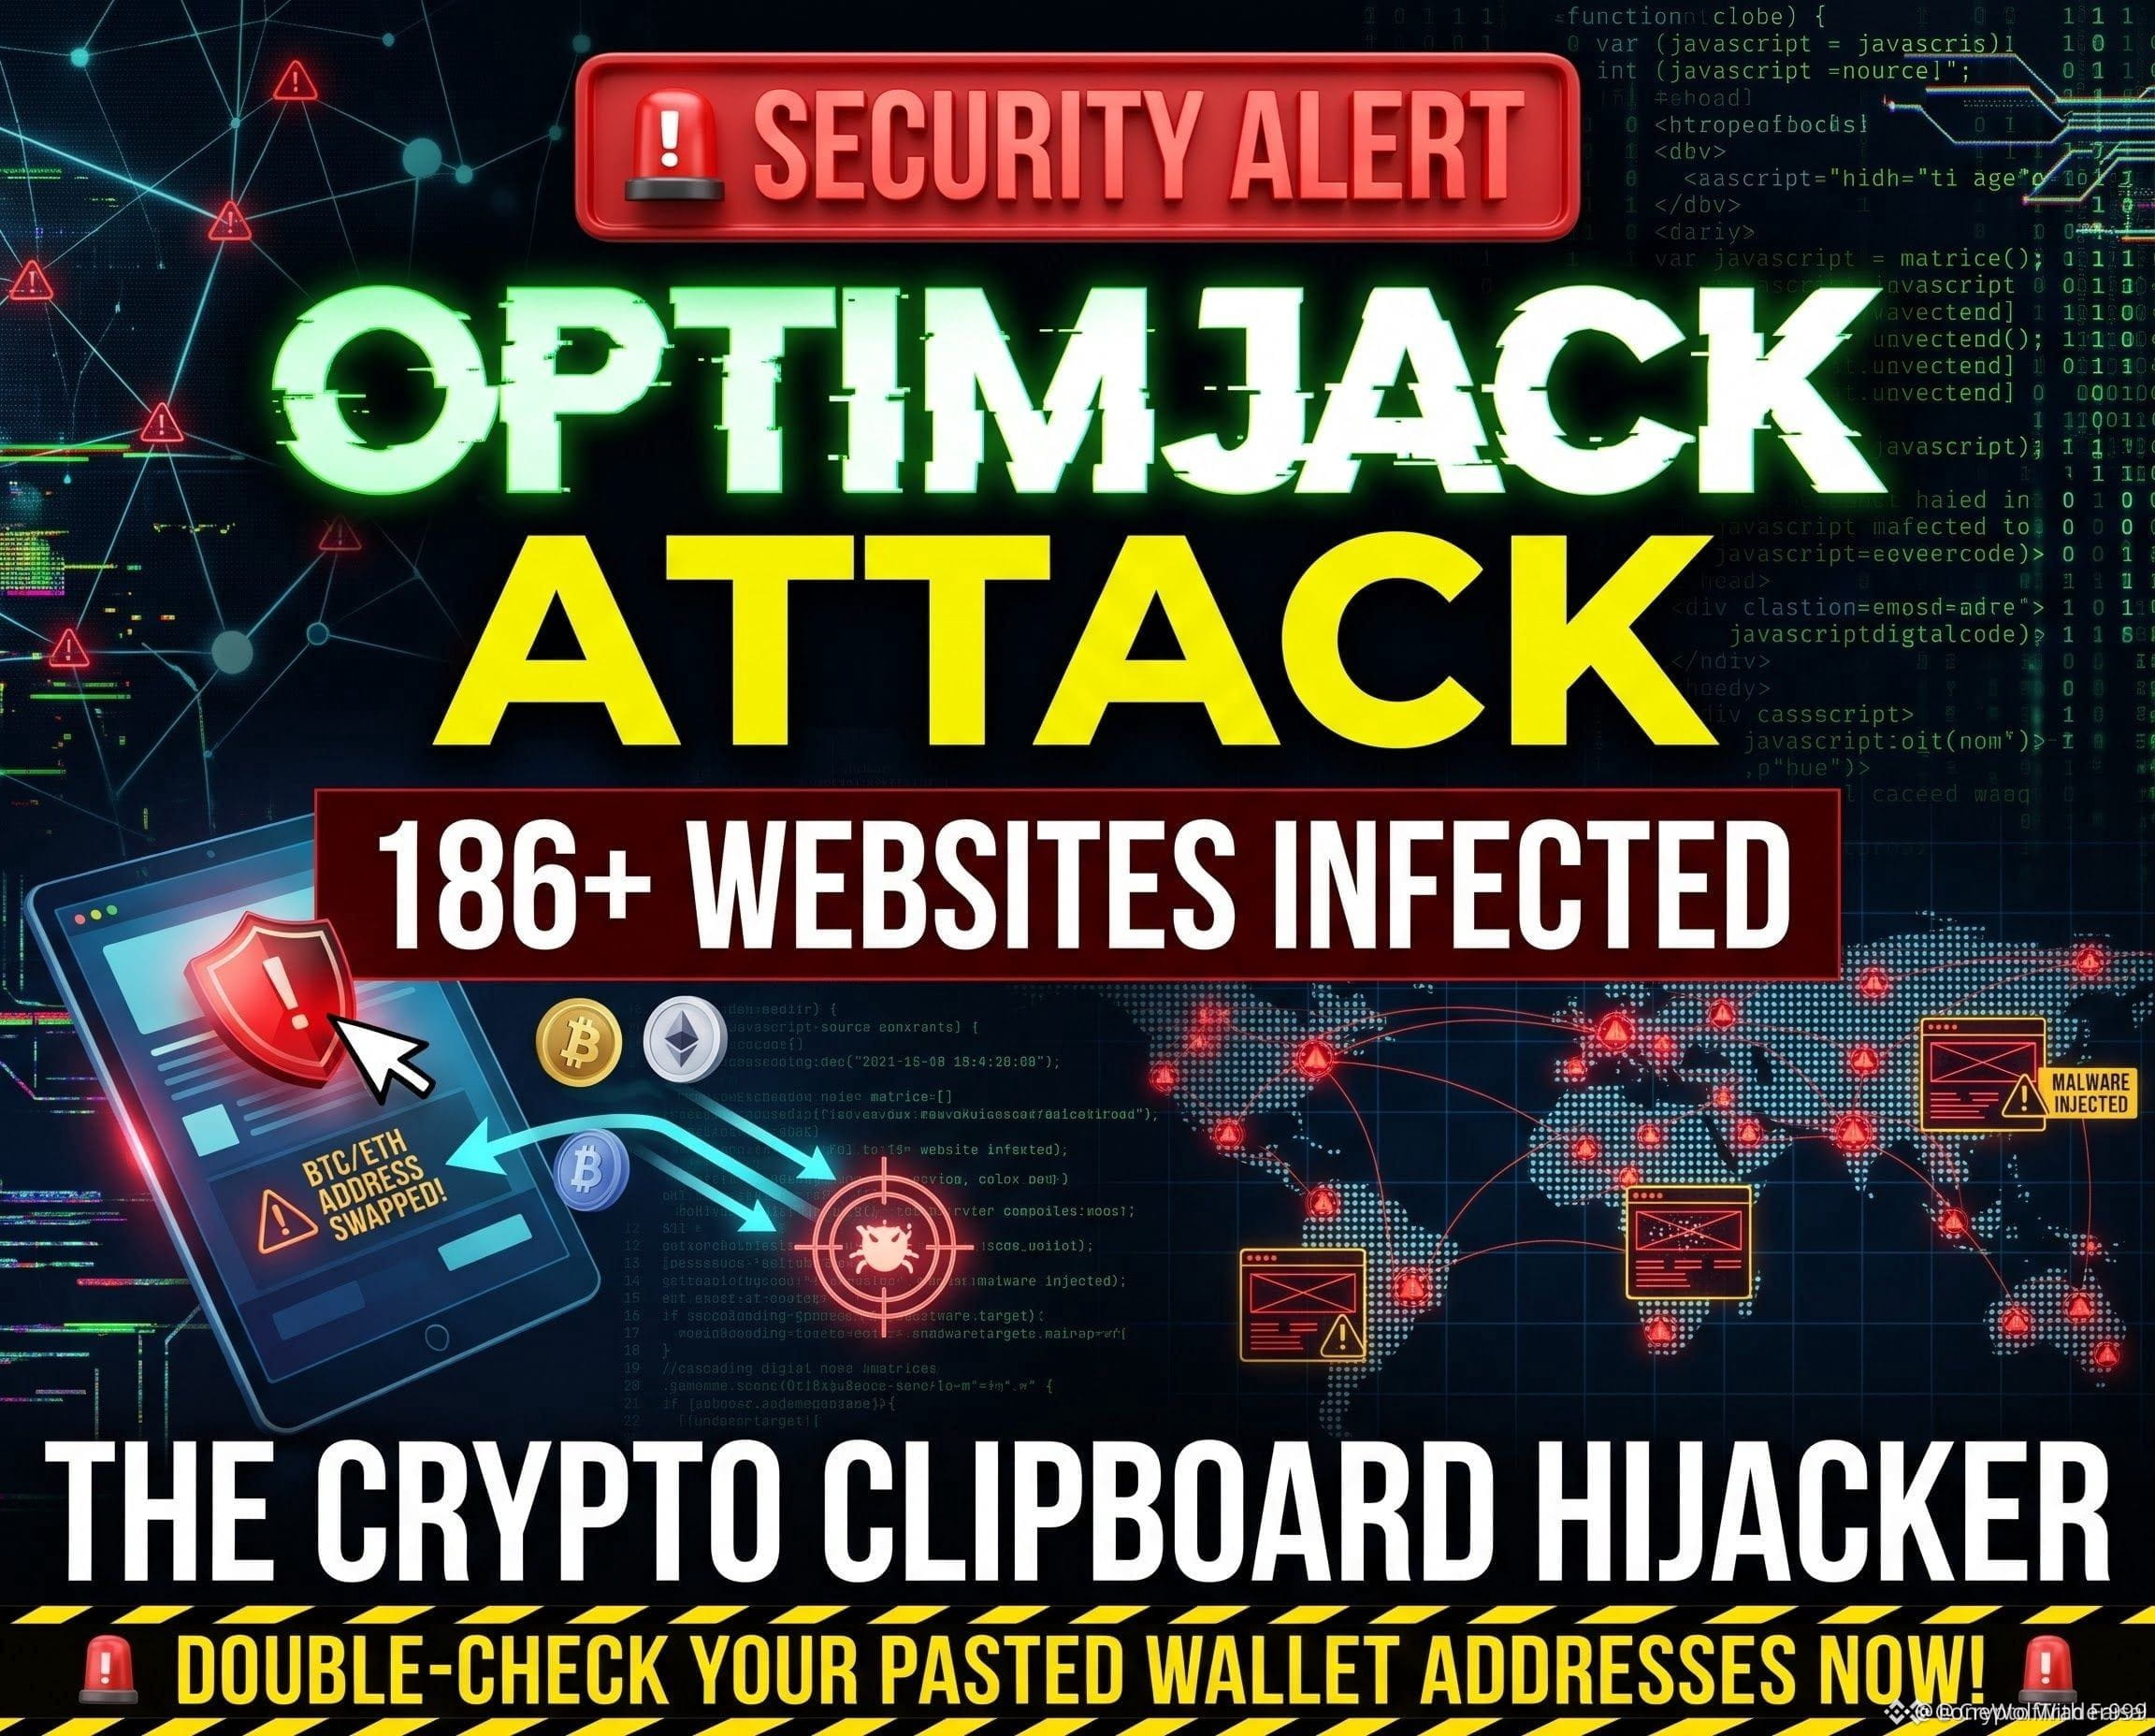
🚨 برمجية خبيثة صامتة تستهدف الحافظة وتحوّل التحويلات من $BTC و$ETH عبر مواقع كبرى! ⚠️
يُعدّ الأمن التشغيلي أفضليةً حاسمة عند نقل رأس المال على السلسلة. فقد أدّت حقنات JavaScript خبيثة حديثة إلى اختراق سلامة الحافظة عبر منصات عالية الزيارات، واستبدال عناوين الوجهة بصمت بعناوين $BTC و$ETH . 📊
لا تفترض الأموال الذكية أبدًا أن التحويل آمن من دون تحقق دقيق. تحقق دائمًا من الأحرف الستة الأولى والأخيرة لكل عنوان وجهة تلصقه، وأكّد كل التفاصيل مباشرةً على شاشة محفظتك المادية. 💡
هل تتحقق بدقة من كل عنوان وجهة قبل بث معاملتك إلى الشبكة؟ 👇
⚠️ هذه ليست نصيحة مالية. احرص دائمًا على إدارة المخاطر. 🛡️
🏷️ #BTC #CryptoSecurity #Web3Safety #TradingTips
🔥 🛡️
يُعدّ الأمن التشغيلي أفضليةً حاسمة عند نقل رأس المال على السلسلة. فقد أدّت حقنات JavaScript خبيثة حديثة إلى اختراق سلامة الحافظة عبر منصات عالية الزيارات، واستبدال عناوين الوجهة بصمت بعناوين $BTC و$ETH . 📊
لا تفترض الأموال الذكية أبدًا أن التحويل آمن من دون تحقق دقيق. تحقق دائمًا من الأحرف الستة الأولى والأخيرة لكل عنوان وجهة تلصقه، وأكّد كل التفاصيل مباشرةً على شاشة محفظتك المادية. 💡
هل تتحقق بدقة من كل عنوان وجهة قبل بث معاملتك إلى الشبكة؟ 👇
⚠️ هذه ليست نصيحة مالية. احرص دائمًا على إدارة المخاطر. 🛡️
🏷️ #BTC #CryptoSecurity #Web3Safety #TradingTips
🔥 🛡️