🚨 نسختَ عنوان المحفظة ثم لصقته خطأً لصالح المخترق؟ 🚨
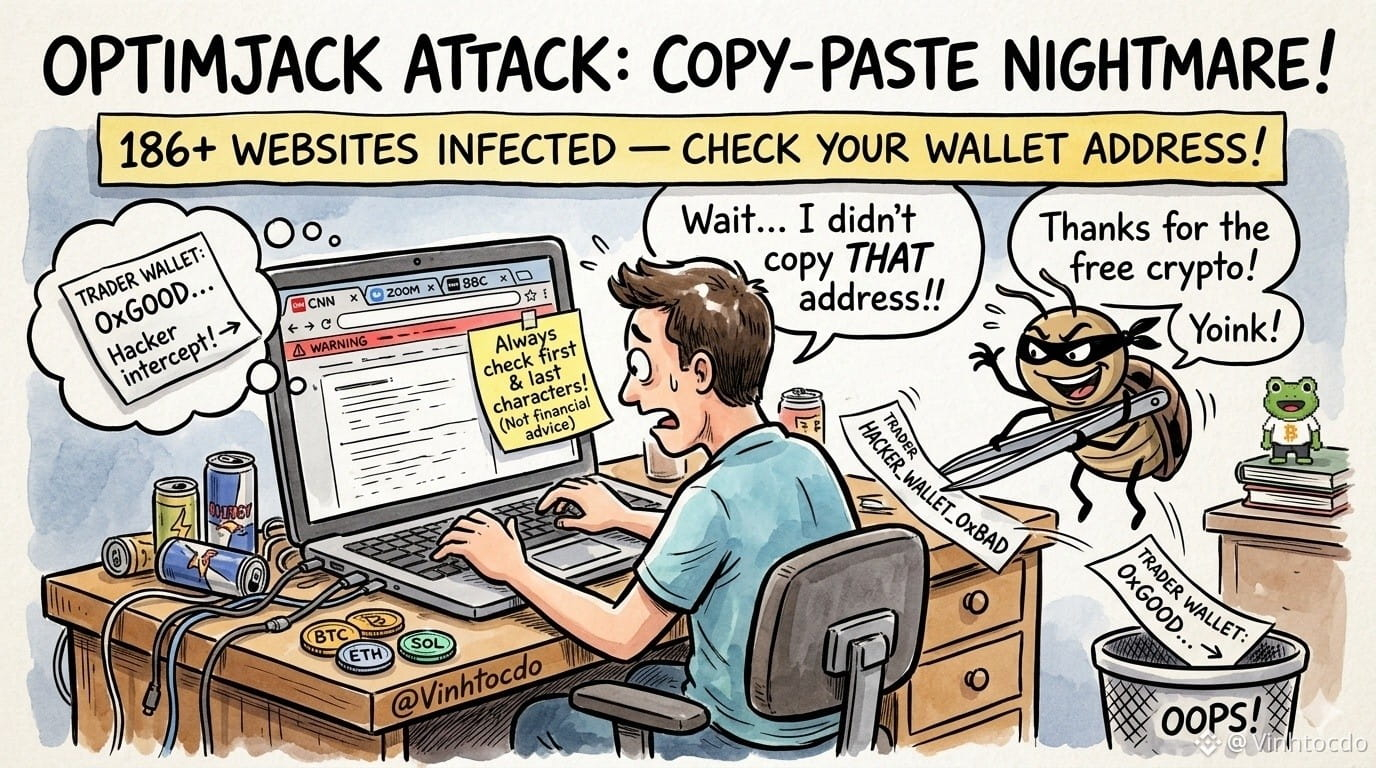
تهزّ حملة هجمات سلسلة التوريد #OPTIMJACKAttackInfectsAtLeast186Websites عالم الإنترنت، بعد اختراقها Optimizely وإصابة ما لا يقل عن 186 موقعًا كبيرًا مثل CNN وZoom وBBC!
تحليل مفصّل: يحقن المخترقون شيفرة JavaScript خبيثة لاستبدال عنوان المحفظة المخزّن في الحافظة سرًا. لحظة واحدة من الإهمال وعدم التحقق مجددًا عند اللصق، وقد تتبخر أصولك المشفّرة مباشرةً في جيوب المحتالين!
ما الذي ينبغي للمتداول فعله؟ تحقّق بدقة من أول حرف وآخر حرف في عنوان المحفظة قبل تحويل الأموال. يُفضّل استخدام محفظة أجهزة والحد من التداول عبر المتصفحات غير المألوفة.
⚠️ هذه ليست نصيحة مالية.
👇 انقر على التداول أدناه لدعمي:
$BTC
$ETH
$BLESS
#CryptoSecurity #CyberAttack #Web3Safety #WalletSecurity #BinanceSquare #VINHTOCDO
تهزّ حملة هجمات سلسلة التوريد #OPTIMJACKAttackInfectsAtLeast186Websites عالم الإنترنت، بعد اختراقها Optimizely وإصابة ما لا يقل عن 186 موقعًا كبيرًا مثل CNN وZoom وBBC!
تحليل مفصّل: يحقن المخترقون شيفرة JavaScript خبيثة لاستبدال عنوان المحفظة المخزّن في الحافظة سرًا. لحظة واحدة من الإهمال وعدم التحقق مجددًا عند اللصق، وقد تتبخر أصولك المشفّرة مباشرةً في جيوب المحتالين!
ما الذي ينبغي للمتداول فعله؟ تحقّق بدقة من أول حرف وآخر حرف في عنوان المحفظة قبل تحويل الأموال. يُفضّل استخدام محفظة أجهزة والحد من التداول عبر المتصفحات غير المألوفة.
⚠️ هذه ليست نصيحة مالية.
👇 انقر على التداول أدناه لدعمي:
$BTC
$ETH
$BLESS
#CryptoSecurity #CyberAttack #Web3Safety #WalletSecurity #BinanceSquare #VINHTOCDO