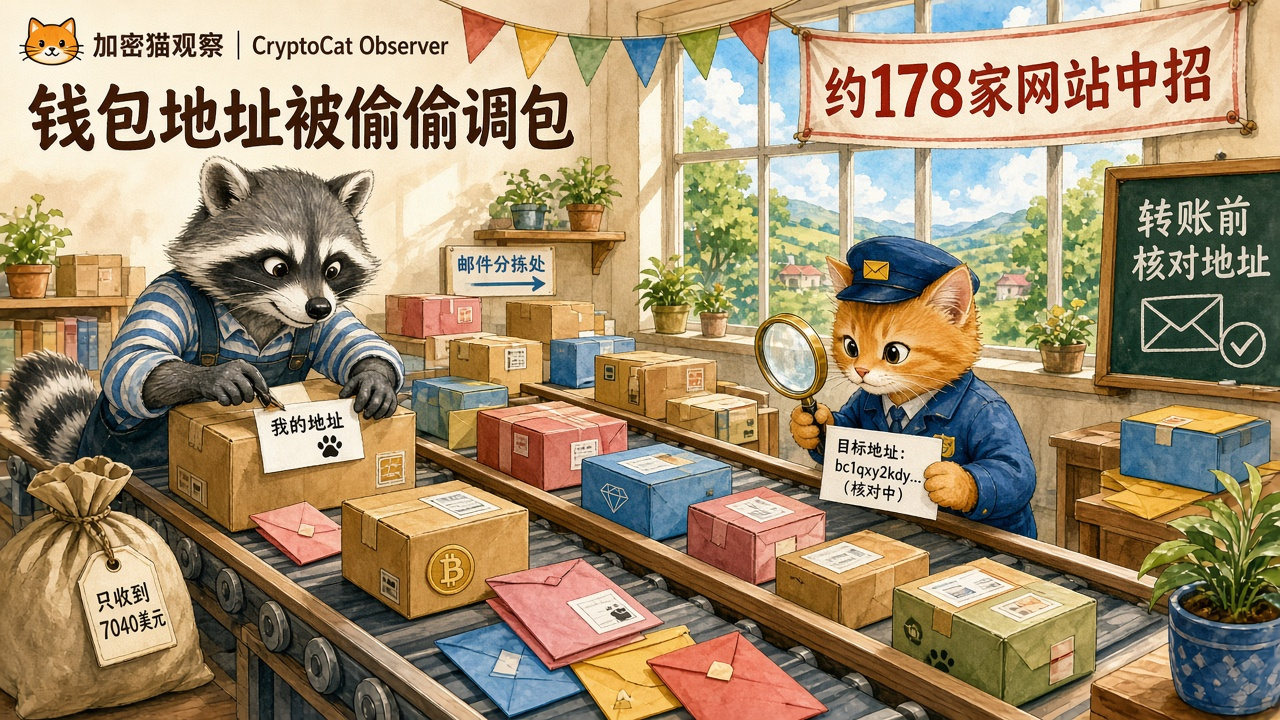
تم زرع شيفرة خبيثة لتبديل عناوين المحافظ في مواقع نحو 178 مؤسسة، منها Zoom وBBC وLedger، في 16 نوفمبر. ولم يتلقَّ المهاجمون حتى الآن سوى نحو 7040 دولارًا
في 16 نوفمبر، حدث خلل في أداة اختبار صفحات الويب Optimizely Web: دسّ المهاجمون شيفرة خبيثة في أحد البرامج النصية التي تستضيفها الأداة، فصار زوار مواقع نحو 178 مؤسسة، منها Zoom وBBC وCNN وإيكيا وشركة Ledger المصنّعة لمحافظ الأجهزة، يحمّلون هذه الشيفرة عند فتح صفحات الويب. وكان الباحث الأمني Scott Helme أول من كشف عن الحادثة علنًا.
استهدفت الشيفرة عناوين العملات المشفرة أولًا. فمتى ظهر على صفحة ويب أو في نموذج أو في الحافظة عنوان صالح لمحفظة BTC أو ETH أو TRON أو Solana وغيرها، استبدلته سرًا بعنوان المهاجمين. وهذا يعني أنك قد تنسخ عنوانك، لكن العنوان الذي تلصقه قد يكون لشخص آخر. وإلى جانب ذلك، كانت الشيفرة تسرق معلومات بطاقات الائتمان وملفات تعريف الارتباط ولقطات شاشة صفحات الويب.
واللافت أن العائد كان ضئيلًا رغم ضخامة الهجوم. فبحسب إحصاء Scott Helme، لم تتلقَّ محافظ المهاجمين مجتمعةً سوى نحو 7040 دولارًا حتى الساعة 3:25 فجر 17 نوفمبر (بتوقيت UTC+8)، وكان معظم المبلغ نحو 0.083 بيتكوين، أما الباقي فكان من لايتكوين وUSDT وغيرها. وبحلول الساعة 5:52 صباحًا من 17 نوفمبر، لم يبقَ سوى برنامج نصي واحد يحمل شيفرة خبيثة من بين 188 برنامجًا مصابًا.
أما النصيحة العملية الأهم للمستخدمين العاديين فهي التحقق من عدة أحرف إضافية في بداية العنوان الملصق ونهايته قبل إجراء التحويل. وعند سحب الأموال من Binance، يمكن أيضًا تفعيل القائمة البيضاء لعناوين السحب، بحيث لا يُسمح بالسحب إلا إلى العناوين المحفوظة مسبقًا.
#安全 #BTC #Ledger لا يشكّل ذلك نصيحة استثمارية
في 16 نوفمبر، حدث خلل في أداة اختبار صفحات الويب Optimizely Web: دسّ المهاجمون شيفرة خبيثة في أحد البرامج النصية التي تستضيفها الأداة، فصار زوار مواقع نحو 178 مؤسسة، منها Zoom وBBC وCNN وإيكيا وشركة Ledger المصنّعة لمحافظ الأجهزة، يحمّلون هذه الشيفرة عند فتح صفحات الويب. وكان الباحث الأمني Scott Helme أول من كشف عن الحادثة علنًا.
استهدفت الشيفرة عناوين العملات المشفرة أولًا. فمتى ظهر على صفحة ويب أو في نموذج أو في الحافظة عنوان صالح لمحفظة BTC أو ETH أو TRON أو Solana وغيرها، استبدلته سرًا بعنوان المهاجمين. وهذا يعني أنك قد تنسخ عنوانك، لكن العنوان الذي تلصقه قد يكون لشخص آخر. وإلى جانب ذلك، كانت الشيفرة تسرق معلومات بطاقات الائتمان وملفات تعريف الارتباط ولقطات شاشة صفحات الويب.
واللافت أن العائد كان ضئيلًا رغم ضخامة الهجوم. فبحسب إحصاء Scott Helme، لم تتلقَّ محافظ المهاجمين مجتمعةً سوى نحو 7040 دولارًا حتى الساعة 3:25 فجر 17 نوفمبر (بتوقيت UTC+8)، وكان معظم المبلغ نحو 0.083 بيتكوين، أما الباقي فكان من لايتكوين وUSDT وغيرها. وبحلول الساعة 5:52 صباحًا من 17 نوفمبر، لم يبقَ سوى برنامج نصي واحد يحمل شيفرة خبيثة من بين 188 برنامجًا مصابًا.
أما النصيحة العملية الأهم للمستخدمين العاديين فهي التحقق من عدة أحرف إضافية في بداية العنوان الملصق ونهايته قبل إجراء التحويل. وعند سحب الأموال من Binance، يمكن أيضًا تفعيل القائمة البيضاء لعناوين السحب، بحيث لا يُسمح بالسحب إلا إلى العناوين المحفوظة مسبقًا.
#安全 #BTC #Ledger لا يشكّل ذلك نصيحة استثمارية