تسرّبت بيانات شحنات المحافظ المادية قبل المحافظ نفسها: اختراق بيانات نحو 27 ألف طلب لدى Trezor
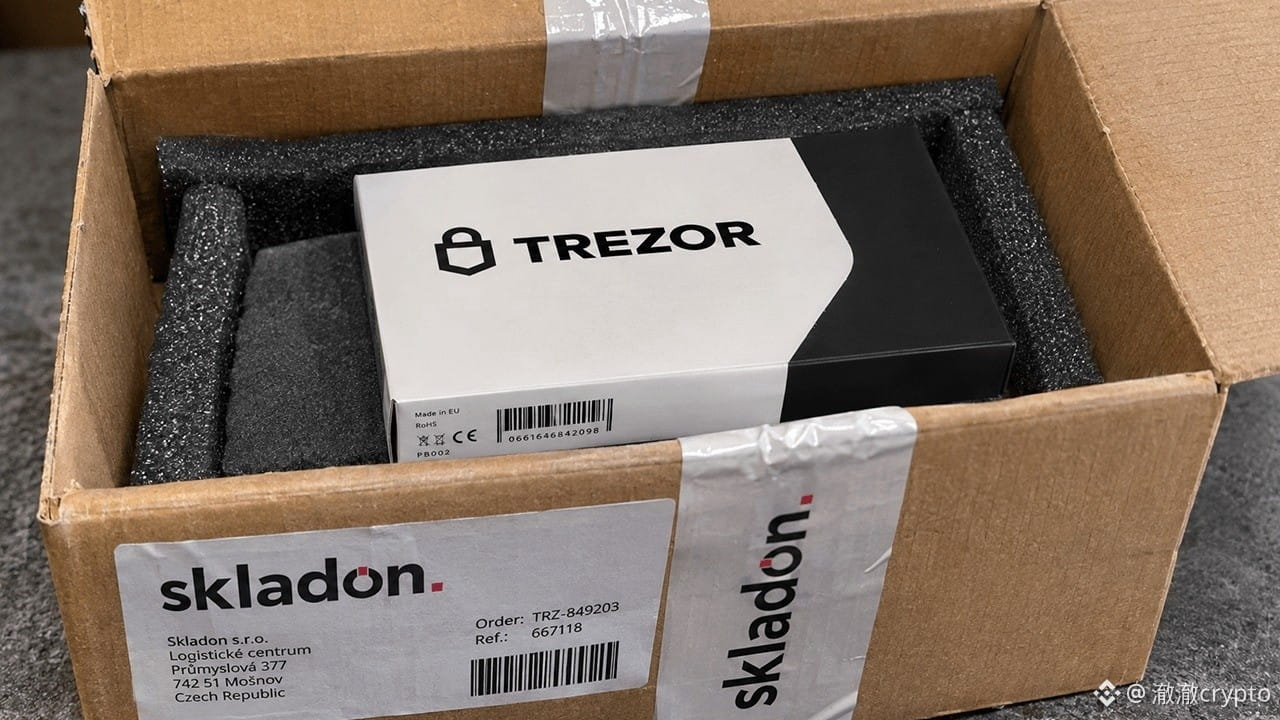
أعلنت Trezor رسميًا في 16 نوفمبر أن شركة الشحن Skladon تعرّضت للاختراق في 7 نوفمبر، ولم تُبلغ Trezor إلا في 15 نوفمبر.
جرى تصدير بيانات نحو 27 ألف طلب بين 9 أغسطس و7 نوفمبر، وشملت الأسماء وأرقام الهواتف وعناوين المنازل والبريد الإلكتروني والطرازات والأسعار. ولم يتأثر المستخدمون في الولايات المتحدة.
تلقّى بعض المستخدمين بالفعل مكالمات احتيالية من أشخاص ينتحلون صفة خدمة العملاء، ويبدأ المحتالون بذكر تفاصيل طلبك الحقيقية.
الأجهزة والعبارات الاستردادية وأرقام PIN سليمة، ولا يمكن سرقة الأموال، لكن العناوين تسرّبت، ما يجعل التمييز بين المكالمات الاحتيالية أمرًا بالغ الصعوبة.
وهذه ثالثة واقعة تسرّب عبر جهة خارجية لدى Trezor هذا العام: نحو 14 ألف طلب لدى ShipMonk في أغسطس، و347 ألف جهة اتصال لدى مزوّد البريد الإلكتروني Brevo في سبتمبر.
إذا أجريت طلبًا بين 9 أغسطس و7 نوفمبر، فتعامل مع أي اتصال أو رسالة نصية أو بريد إلكتروني بشأن الطلب على أنه احتيالي، وتواصل مع خدمة العملاء عبر الموقع الرسمي فقط.
وهناك دحض واحد لهذا الاستنتاج: أن تتراجع Trezor وتقول إن البيانات لم تُسرّب. وإلا، فاعتبرها عملية تسرّب.
برأيك، هل ينبغي لمصنّعي المحافظ المادية تحمّل مسؤولية تسرّب بيانات شركات الشحن، أم أن اللوم يقع بالكامل على الشركات المتعاقدة؟
$BTC $ETH $SOL
#硬件钱包 #Trezor
أعلنت Trezor رسميًا في 16 نوفمبر أن شركة الشحن Skladon تعرّضت للاختراق في 7 نوفمبر، ولم تُبلغ Trezor إلا في 15 نوفمبر.
جرى تصدير بيانات نحو 27 ألف طلب بين 9 أغسطس و7 نوفمبر، وشملت الأسماء وأرقام الهواتف وعناوين المنازل والبريد الإلكتروني والطرازات والأسعار. ولم يتأثر المستخدمون في الولايات المتحدة.
تلقّى بعض المستخدمين بالفعل مكالمات احتيالية من أشخاص ينتحلون صفة خدمة العملاء، ويبدأ المحتالون بذكر تفاصيل طلبك الحقيقية.
الأجهزة والعبارات الاستردادية وأرقام PIN سليمة، ولا يمكن سرقة الأموال، لكن العناوين تسرّبت، ما يجعل التمييز بين المكالمات الاحتيالية أمرًا بالغ الصعوبة.
وهذه ثالثة واقعة تسرّب عبر جهة خارجية لدى Trezor هذا العام: نحو 14 ألف طلب لدى ShipMonk في أغسطس، و347 ألف جهة اتصال لدى مزوّد البريد الإلكتروني Brevo في سبتمبر.
إذا أجريت طلبًا بين 9 أغسطس و7 نوفمبر، فتعامل مع أي اتصال أو رسالة نصية أو بريد إلكتروني بشأن الطلب على أنه احتيالي، وتواصل مع خدمة العملاء عبر الموقع الرسمي فقط.
وهناك دحض واحد لهذا الاستنتاج: أن تتراجع Trezor وتقول إن البيانات لم تُسرّب. وإلا، فاعتبرها عملية تسرّب.
برأيك، هل ينبغي لمصنّعي المحافظ المادية تحمّل مسؤولية تسرّب بيانات شركات الشحن، أم أن اللوم يقع بالكامل على الشركات المتعاقدة؟
$BTC $ETH $SOL
#硬件钱包 #Trezor