وقع الهجوم عبر مفاتيح API، إذ عثروا على ثغرة واستغلوها.
ما استخدام مفاتيح API؟
هي أذونات ومفاتيح تتيح تنفيذ العمليات تلقائيًا، عبر روبوتات مثلًا.
تمنح مفاتيح API أذونات للشراء والبيع وإنشاء مجمعات، وغير ذلك.
تتيح تقريبًا كل شيء، باستثناء سحب الأموال إلى حساب آخر.
إذا سرق أحدهم مفتاح API الخاص بك، فلن يتمكن من سرقة أموالك مباشرةً، لأنه لا يستطيع سحبها إلى محفظة أخرى.
وهذا يوفر الأمان اللازم لعمل الروبوتات بهدوء وثقة.
- لكن هذه هي الطريقة التي استغلوا بها ثغرة في Lighter:
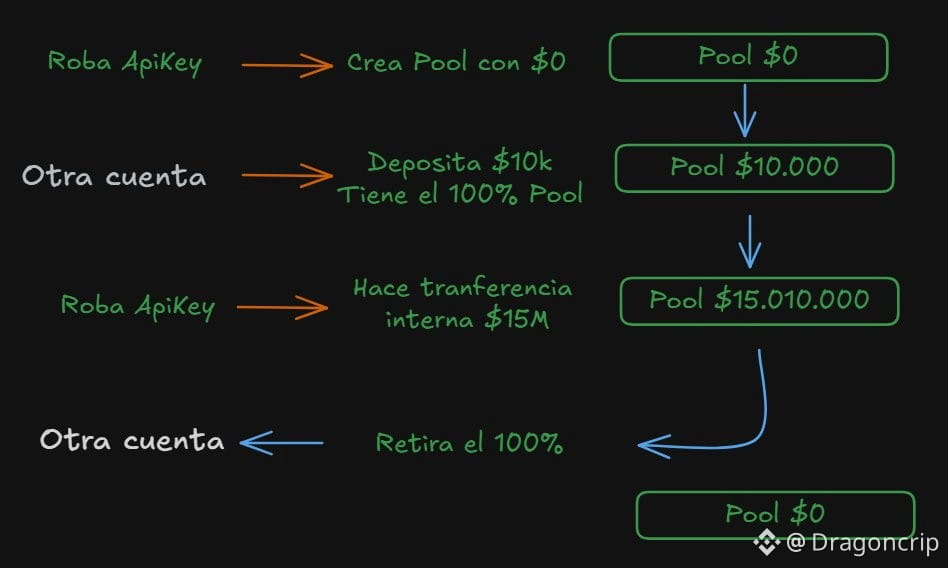
1. حصل المهاجم على مفتاح API خاص بصانع سوق.
2. أغلق جميع الصفقات المفتوحة، تاركًا الرصيد بعملة USDC.
3. أنشأ مجمعًا عامًا، لكنه لم يودع فيه أي شيء (0$).
4. استثمر المهاجم 10,000$ من محفظته الخاصة بعملة USDC، واشترى 100% من الحصص (وكان المستثمر الوحيد حينها).
5. عاد إلى الحساب المسروق (الحساب الذي أنشأ المجمع في الخطوة 3)، وأجرى تحويلًا داخليًا بقيمة 15 مليون دولار إلى المجمع عبر واجهة API.
*وبما أنه تحويل داخلي، لم يشترِ حصصًا في المجمع كما فعل في الخطوة 4.
6. ولأن المهاجم كان يملك 100% من حصص المجمع عبر محفظته الخاصة، سحب كل الأموال إلى محفظته.
بمعنى آخر، لم يكن بإمكانه استخدام واجهة API لسحب الأموال إلى محفظة المخترق. لذلك أنشأ بها مجمعًا عامًا، ثم اشترت محفظة المخترق 100% من حصص المجمع، وبعد ذلك أجرى عبر واجهة API تحويلًا داخليًا إلى المجمع الذي أنشأه، ثم سحب المخترق حصته البالغة 100% من المجمع إلى محفظته.
استغل المهاجم آلية عمل النظام لسرقة أموال أحد المستخدمين، لا لمهاجمة البروتوكول نفسه. ومع ذلك، استخدم أذونات البروتوكول، مثل التحويل الداخلي إلى المجمع.
تكمن مسؤولية Lighter في إتاحة هذه الوظيفة، وفي عدم التنبيه إلى بعض المخاطر التي تنطوي عليها مفاتيح API.
ما استخدام مفاتيح API؟
هي أذونات ومفاتيح تتيح تنفيذ العمليات تلقائيًا، عبر روبوتات مثلًا.
تمنح مفاتيح API أذونات للشراء والبيع وإنشاء مجمعات، وغير ذلك.
تتيح تقريبًا كل شيء، باستثناء سحب الأموال إلى حساب آخر.
إذا سرق أحدهم مفتاح API الخاص بك، فلن يتمكن من سرقة أموالك مباشرةً، لأنه لا يستطيع سحبها إلى محفظة أخرى.
وهذا يوفر الأمان اللازم لعمل الروبوتات بهدوء وثقة.
- لكن هذه هي الطريقة التي استغلوا بها ثغرة في Lighter:
1. حصل المهاجم على مفتاح API خاص بصانع سوق.
2. أغلق جميع الصفقات المفتوحة، تاركًا الرصيد بعملة USDC.
3. أنشأ مجمعًا عامًا، لكنه لم يودع فيه أي شيء (0$).
4. استثمر المهاجم 10,000$ من محفظته الخاصة بعملة USDC، واشترى 100% من الحصص (وكان المستثمر الوحيد حينها).
5. عاد إلى الحساب المسروق (الحساب الذي أنشأ المجمع في الخطوة 3)، وأجرى تحويلًا داخليًا بقيمة 15 مليون دولار إلى المجمع عبر واجهة API.
*وبما أنه تحويل داخلي، لم يشترِ حصصًا في المجمع كما فعل في الخطوة 4.
6. ولأن المهاجم كان يملك 100% من حصص المجمع عبر محفظته الخاصة، سحب كل الأموال إلى محفظته.
بمعنى آخر، لم يكن بإمكانه استخدام واجهة API لسحب الأموال إلى محفظة المخترق. لذلك أنشأ بها مجمعًا عامًا، ثم اشترت محفظة المخترق 100% من حصص المجمع، وبعد ذلك أجرى عبر واجهة API تحويلًا داخليًا إلى المجمع الذي أنشأه، ثم سحب المخترق حصته البالغة 100% من المجمع إلى محفظته.
استغل المهاجم آلية عمل النظام لسرقة أموال أحد المستخدمين، لا لمهاجمة البروتوكول نفسه. ومع ذلك، استخدم أذونات البروتوكول، مثل التحويل الداخلي إلى المجمع.
تكمن مسؤولية Lighter في إتاحة هذه الوظيفة، وفي عدم التنبيه إلى بعض المخاطر التي تنطوي عليها مفاتيح API.