
🚨 مخاوف أمنية في Lighter $LIT : تسريب مفتاح API لمتداول يستنزف الملايين بينما يظل البروتوكول سليماً
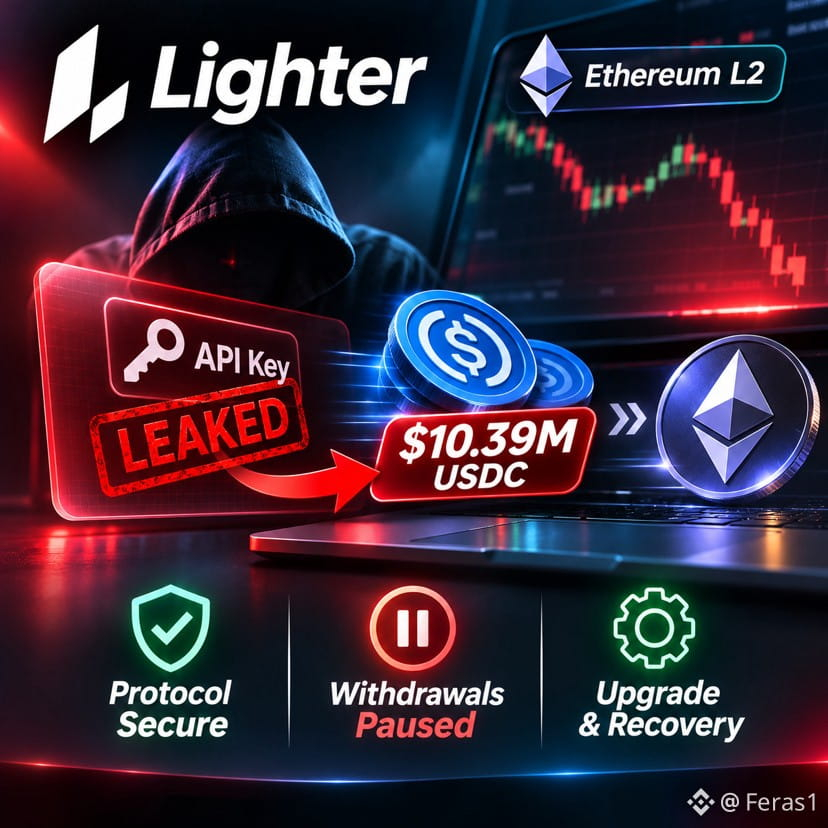
أكدت Lighter، وهي منصة تداول عقود دائمة عالية الأداء قائمة على إثباتات المعرفة الصفرية على الطبقة الثانية من Ethereum، وقوع حادث أمني مرتبط حصرياً بتسريب مفتاح API من حساب أحد المتداولين. ولم يتأثر البروتوكول الأساسي ولا العقود الذكية، وما زالا آمنين تماماً.
تُظهر البيانات على السلسلة خروج نحو 10.39 مليون $USDC من المنصة في عملية سحب سريعة. ويقدّر المحللون أن إجمالي التعرض في حسابات صانعي السوق المتأثرة قد يصل إلى نحو 15.5 مليوناً، بعدما أغلق المهاجم المراكز وأنشأ مجمعاً عاماً بلا رسوم وسحب الأموال. وسرعان ما جرى تحويل $USDC المسروقة إلى $ETH قبل نقل أجزاء منها إلى أصول تركز على الخصوصية.
فعّلت Lighter وضع الحماية Guardian على عقودها كإجراء احترازي. ويستعد مجلس الأمن لإجراء ترقية تركز على استرداد الأموال من محاولة سحب إضافية نفذها المهاجم. وما زالت جميع عمليات السحب متوقفة، مع تحديد هدف واضح لإتمام الترقيات واستعادة إمكانية الوصول الكاملة بحلول نهاية اليوم.
كُشف علناً عن محفظة المهاجم المشتبه به، وهي 0xb3fffca…. وقد أشار إليها المجتمع بالفعل. وفي الوقت نفسه، واجه $LIT ضغوط بيع تعكس حذراً أوسع في السوق إزاء المخاطر التشغيلية، حتى عندما تظل التكنولوجيا الأساسية متينة.
يسلط هذا الحدث الضوء على الفرق الجوهري بين أمن البروتوكول وممارسات إدارة المفاتيح الخارجية. ففي مجال تحدد فيه الحيازة الذاتية والمطابقة القابلة للتحقق عبر دوائر المعرفة الصفرية عناصر التميز، تصبح الإدارة المنضبطة للوصول إلى واجهة API حيوية بقدر أهمية الشيفرة نفسها.
هل ستصبح الحماية الأقوى لمفاتيح API وآليات الاسترداد الأسرع معياراً جديداً يميز منصات التداول اللامركزية المرنة عن غيرها في عام 2026؟
#lighter #CryptoSecurity
أكدت Lighter، وهي منصة تداول عقود دائمة عالية الأداء قائمة على إثباتات المعرفة الصفرية على الطبقة الثانية من Ethereum، وقوع حادث أمني مرتبط حصرياً بتسريب مفتاح API من حساب أحد المتداولين. ولم يتأثر البروتوكول الأساسي ولا العقود الذكية، وما زالا آمنين تماماً.
تُظهر البيانات على السلسلة خروج نحو 10.39 مليون $USDC من المنصة في عملية سحب سريعة. ويقدّر المحللون أن إجمالي التعرض في حسابات صانعي السوق المتأثرة قد يصل إلى نحو 15.5 مليوناً، بعدما أغلق المهاجم المراكز وأنشأ مجمعاً عاماً بلا رسوم وسحب الأموال. وسرعان ما جرى تحويل $USDC المسروقة إلى $ETH قبل نقل أجزاء منها إلى أصول تركز على الخصوصية.
فعّلت Lighter وضع الحماية Guardian على عقودها كإجراء احترازي. ويستعد مجلس الأمن لإجراء ترقية تركز على استرداد الأموال من محاولة سحب إضافية نفذها المهاجم. وما زالت جميع عمليات السحب متوقفة، مع تحديد هدف واضح لإتمام الترقيات واستعادة إمكانية الوصول الكاملة بحلول نهاية اليوم.
كُشف علناً عن محفظة المهاجم المشتبه به، وهي 0xb3fffca…. وقد أشار إليها المجتمع بالفعل. وفي الوقت نفسه، واجه $LIT ضغوط بيع تعكس حذراً أوسع في السوق إزاء المخاطر التشغيلية، حتى عندما تظل التكنولوجيا الأساسية متينة.
يسلط هذا الحدث الضوء على الفرق الجوهري بين أمن البروتوكول وممارسات إدارة المفاتيح الخارجية. ففي مجال تحدد فيه الحيازة الذاتية والمطابقة القابلة للتحقق عبر دوائر المعرفة الصفرية عناصر التميز، تصبح الإدارة المنضبطة للوصول إلى واجهة API حيوية بقدر أهمية الشيفرة نفسها.
هل ستصبح الحماية الأقوى لمفاتيح API وآليات الاسترداد الأسرع معياراً جديداً يميز منصات التداول اللامركزية المرنة عن غيرها في عام 2026؟
#lighter #CryptoSecurity