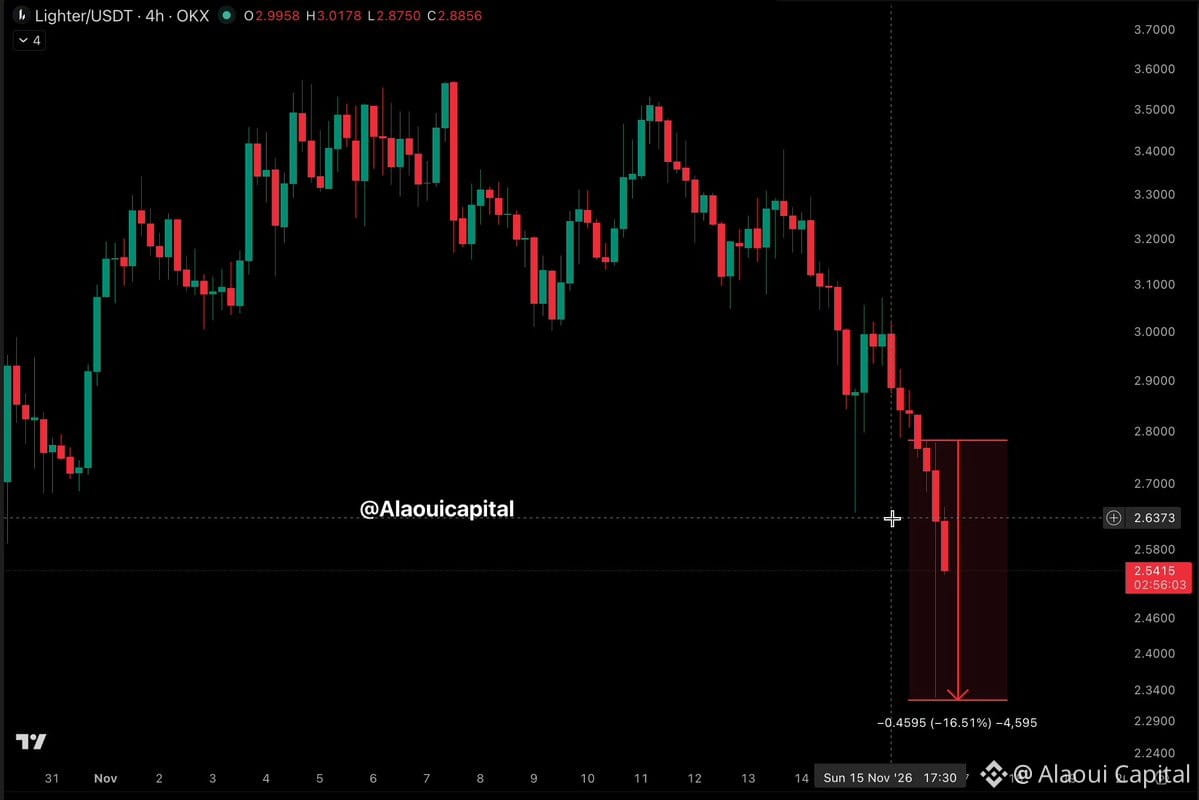

$LIT ضرب في المكان الذي لم يتوقعه المستخدمون.
يُزعم أن 15.6 مليون دولار سُحبت عبر مفاتيح واجهة برمجة التطبيقات لصانع السوق التي تعرضت للاختراق، ومن خلال آلية المجمعات العامة في Lighter.
الجزء المخيف؟ لم يحتج المهاجم إلى إذن سحب خارجي عادي.
يُزعم أنه استخدم مجمعات مرتبطة بعناوين L1 الخاصة بالضحايا لنقل الأموال.
هذا درس مكلف جدًا بشأن الأذونات.
والآن، السؤال الذي يطرحه كل مستخدم:
هل يمكنني الوثوق بالأذونات والمجمعات وبنية السحب لحماية رأسمالي؟
استعادة الأموال شيء، واستعادة الثقة شيء آخر.
يُزعم أن 15.6 مليون دولار سُحبت عبر مفاتيح واجهة برمجة التطبيقات لصانع السوق التي تعرضت للاختراق، ومن خلال آلية المجمعات العامة في Lighter.
الجزء المخيف؟ لم يحتج المهاجم إلى إذن سحب خارجي عادي.
يُزعم أنه استخدم مجمعات مرتبطة بعناوين L1 الخاصة بالضحايا لنقل الأموال.
هذا درس مكلف جدًا بشأن الأذونات.
والآن، السؤال الذي يطرحه كل مستخدم:
هل يمكنني الوثوق بالأذونات والمجمعات وبنية السحب لحماية رأسمالي؟
استعادة الأموال شيء، واستعادة الثقة شيء آخر.