


أهم النقاط في المنشور:
في عملية احتيال بالدفع المزيّف، يرسل إليك المحتال رمزًا مزيّفًا يقلّد اسم عملة مشفّرة معروفة وشعارها، ليبدو وكأنه دفعة مشروعة.
عادةً ما ينشئ المحتال بنفسه الرمز المزيّف بسيولة منخفضة، لذلك ينهار سعره إلى ما يقارب الصفر بمجرد أن يبيعه المحتال، لتبقى عالقًا برموز لا يمكنك بيعها أو تحويلها إلى عملة نقدية.
تحقّق من الشبكة وعنوان العقد الخاص بالرمز بمقارنتهما بالأصل الحقيقي، ولا تكتفِ بالاسم أو الشعار. تحققك بنفسك هو وسيلة الحماية الأهم، وتنبيهات المحفظة إشارة تدعوك إلى التحقق مرة أخرى.
تخيّل أنك تبيع شيئًا ما. يقول أحد المشترين إنه سيدفع بعملة مشفرة معروفة، ويظهر في محفظتك رمز يحمل الاسم والشعار الصحيحين وتظهر له قيمة بالدولار. تسلّم البضائع معتقدًا أنك تلقيت المبلغ. لاحقًا، تحاول مبادلة الرمز، فتكتشف أنه مزيف ولا قيمة له.
هذه هي عملية الاحتيال بالدفع المزيف. في هذه المدونة، سنشرح بالتفصيل كيفية عملها، ونقدم مثالًا واقعيًا، ونوضح كيف تحافظ على سلامتك، ونبيّن ما ينبغي فعله إذا اعتقدت أنك وقعت ضحية لها.
ما عملية الاحتيال بالدفع المزيف؟
تحدث عملية الاحتيال بالدفع المزيف عندما يقنعك المحتال بقبول العملات المشفرة كوسيلة للدفع، ثم يرسل إليك رمزًا يبدو كأنه عملة مشفرة معروفة، مثل USDT أو BTC. يحمل الرمز اسمًا مألوفًا وشعارًا يمكن التعرف عليه، وتظهر له قيمة بالدولار، وكل ذلك مصمم لإقناعك بأن الدفع شرعي وقد تمّت تسويته.
لكن هذا الرمز ليس الأصل الحقيقي. غالبًا ما يكون رمزًا أنشأه المحتال بنفسه وأطلقه، في معظم الأحيان عبر منصة إطلاق للرموز الميمية، لأن ذلك سريع وقليل التكلفة.
يحتفظ المحتال بمعظم المعروض وينشئ للرمز مجمع سيولة ضحلًا تتراوح قيمته بين 2,000 و5,000 دولار تقريبًا. وما إن تسلّم بضائعك أو تقدّم خدماتك، حتى يبيع المحتال كامل المعروض في المجمع. ومع انخفاض السيولة إلى هذا الحد، تستنزف عملية البيع معظم USDT أو BTC الحقيقي، فلا يبقى سوى زوج تداول شديد الاختلال: كمية هائلة من الرموز عديمة القيمة مقابل مقدار ضئيل جدًا من الأصل الحقيقي. وتهبط قيمة الرمز إلى ما يقارب الصفر، وتبقى لديك رموز لا تستطيع بيعها.
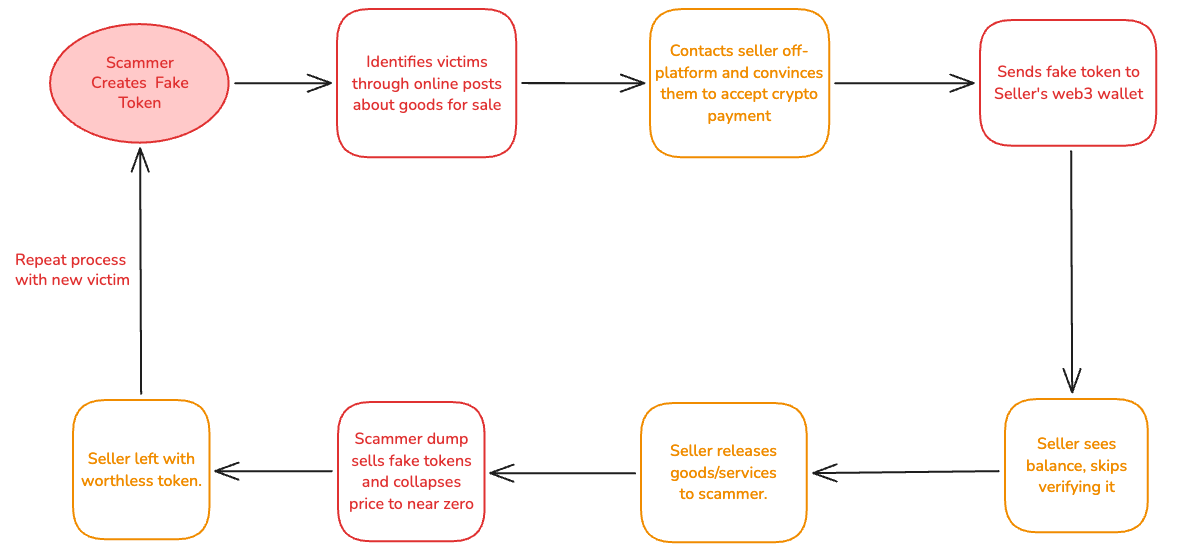
الشكل 1: كيف تعمل عمليات الاحتيال بالدفع المزيف
كيف يختار المحتالون ضحاياهم؟
غالبًا ما يراقب المحتالون الأنشطة على سلسلة الكتل والأنشطة في العالم الحقيقي، بحثًا عن أشخاص يبيعون سلعًا أو خدمات عبر وسائل التواصل الاجتماعي أو تطبيقات المراسلة أو الأسواق الإلكترونية، بدءًا من عناصر الألعاب والعملات الافتراضية، وصولًا إلى الأعمال المستقلة والمنتجات المادية. كما يرسلون رموزًا مزيفة متخفية في هيئة عوائد استثمارية.
يستهدفون عمدًا الأشخاص الجدد في عالم العملات المشفرة أو غير الملمين بكيفية عملها، ويختبرون معرفتهم أولًا، ثم يضغطون عليهم لقبول الدفع بالعملات المشفرة عندما يعتقدون أن الضحية لن تتحقق من الأمر كما ينبغي. وبعد ذلك، يخلقون شعورًا بالإلحاح لتسريع التسليم.
مثال واقعي: رمز BNB مزيف
في هذا المثال، باع الضحية حسابه على TikTok مقابل 0.9 BNB. وعندما حاول السحب لاحقًا، اكتشف أن BNB الذي أُرسل إلى محفظته كان مزيفًا: رمزًا مشابهًا لا يمكن مبادلته أو سحبه.
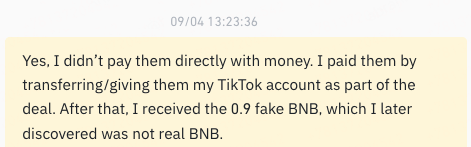
الشكل 2: مثال على عملية احتيال بالدفع المزيف
كيف تحافظ على سلامتك
قبل قبول العملات المشفرة، تأكد من أنك تعرف بالضبط ما يفترض أن تتلقاه.
تحقّق مسبقًا من:
شبكة سلسلة الكتل (Ethereum أو BNB Smart Chain أو غيرها)
عنوان العقد الرسمي، عند الاقتضاء
اسم الرمز ورمزه
المبلغ المتفق عليه بالضبط
عند وصول الدفعة، تحقّق من مطابقتها لهذه التفاصيل.
قائمة تحقق لتجنب عمليات الاحتيال بالدفع المزيف
راجع الدفعة بعناية قبل تسليم أي شيء ذي قيمة.
1. تأكد من الشبكة
قد يوجد الرمز نفسه على شبكات متعددة. تأكد من وصول الدفعة عبر الشبكة المتفق عليها.
2. تحقّق من عنوان العقد كاملًا
لا تثق أبدًا بالاسم أو الرمز أو الشعار. قارِن عنوان عقد الرمز بالعنوان الرسمي، بالاستناد إلى مصدر موثوق، مثل موقع الجهة المُصدرة أو إدراجه في منصة تداول موثوقة.
3. تحقّق من القيمة الفعلية ومن إمكانية السحب
قد تكون القيمة بالدولار التي تعرضها المحفظة مضللة. إذا كنت تنوي تحويل الرمز إلى عملة ورقية، فتأكد من إمكانية استبداله فعليًا بالقيمة التي تتوقعها، إذ قد يبدو الرمز قابلًا للتداول في الوقت الحالي، ثم يصبح بيعه مستحيلًا لاحقًا.
4. انتبه إلى أساليب الضغط
تشمل أساليب الضغط، على سبيل المثال لا الحصر: حثّك على التسليم بسرعة، ودفعك إلى الثقة بلقطات الشاشة أو بكلام المحتال بدلًا من التحقّق، وطلب تجاهل تحذيرات المحفظة. إذا بدا أي شيء مستعجلًا أو غير واضح، فتوقف وتحقّق. لن يعترض المشتري الشرعي على إجراء تحقق أساسي من الدفع.
5. تعامل مع تحذيرات المحفظة باعتبارها معلومات إضافية
تساعد تحذيرات المحفظة في التنبيه إلى الرموز المشبوهة أو الضارة عندما تدعم البيانات المتاحة ذلك. إذا تلقيت تحذيرًا، فتوقف وتحقق مرة أخرى، إذ من المرجح جدًا أن يكون الرمز مزيفًا. تشكل التحذيرات طبقة حماية إضافية، لكنها ليست معصومة من الخطأ. واصل الانتباه إلى العلامات الأخرى المذكورة أعلاه.
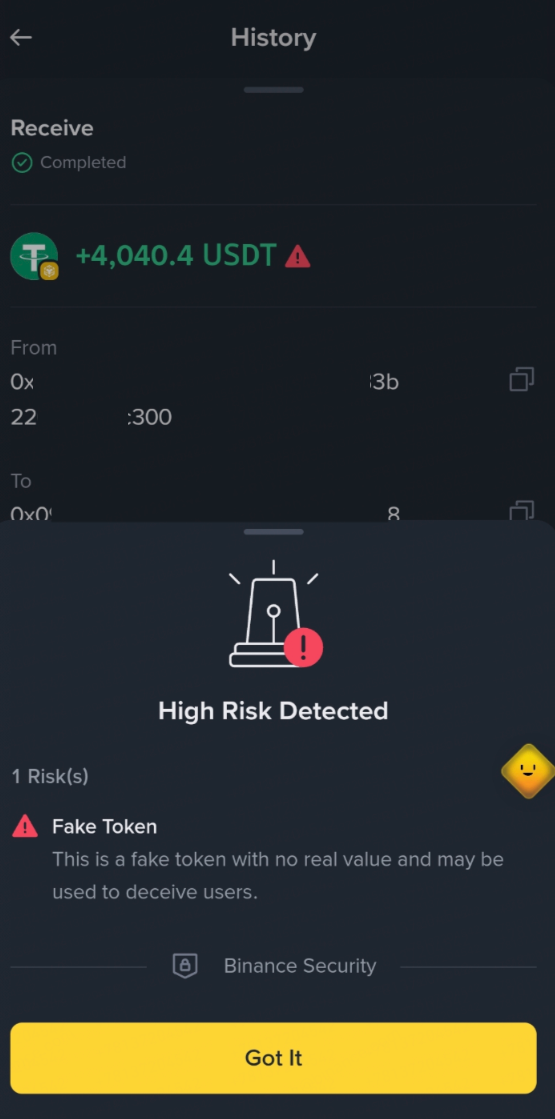
الشكل 3: مثال على تحذير من المحفظة
ماذا تفعل إذا تلقيت رمزًا مشبوهًا؟
إذا لم تكن متأكدًا من الرمز:
لا تسلّم السلع أو تقدّم الخدمات
لا تسمح بإنفاق الرمز
احفظ عنوان عقد الرمز ومعرّف تجزئة المعاملة
تواصل مع مزوّد محفظتك عبر قناة دعم رسمية
لا ترسل الرمز إلى أي شخص آخر، فقد يعرّضه ذلك لعملية الاحتيال نفسها
كلمة أخيرة
تنجح عمليات الاحتيال بالدفع المزيف لأن الرمز المزيّف يشبه الأصل الحقيقي. النهج الأكثر أمانًا بسيط: تحقّق جيدًا قبل قبول العملات المشفرة كوسيلة للدفع وقبل تسليم أي شيء ذي قيمة. قد تساعد وسائل الحماية في المحفظة، لكنها ليست سوى طبقة دفاع إضافية. ويجب أن يظل فحصك للرمز الذي تلقيته وسيلة الحماية الأساسية دائمًا. استكشف سلسلة الأمان لدينا لتكون على دراية بأحدث عمليات الاحتيال.
مزيد من القراءة
فهم عمليات الاحتيال بفخ العسل – كيف تعمل وما الذي ينبغي الانتباه إليه
مركز أمان Binance Wallet يتفادى خسائر محتملة بقيمة 540 مليون دولار أمريكي في النصف الأول من عام 2026
إخلاء المسؤولية: قد تتسم أسعار الأصول الرقمية بالتقلب. وقد تنخفض قيمة استثمارك أو ترتفع، وقد لا تسترد المبلغ الذي استثمرته. أنت وحدك المسؤول عن قراراتك الاستثمارية، ولا تتحمل Binance مسؤولية أي خسائر قد تتكبدها. هذا ليس توصية مالية. لمزيد من المعلومات، يُرجى الاطلاع على شروط الاستخدام وشروط استخدام Binance Pay وتحذير المخاطر.
تنبيه: يُرجى ملاحظة أنه قد توجد اختلافات بين هذا المحتوى الأصلي باللغة الإنجليزية وأي نسخ مترجمة (قد تكون هذه النسخ مُنشأة بواسطة الذكاء الاصطناعي). يُرجى الرجوع إلى النسخة الأصلية باللغة الإنجليزية للحصول على أدق المعلومات في حال وجود اختلافات.