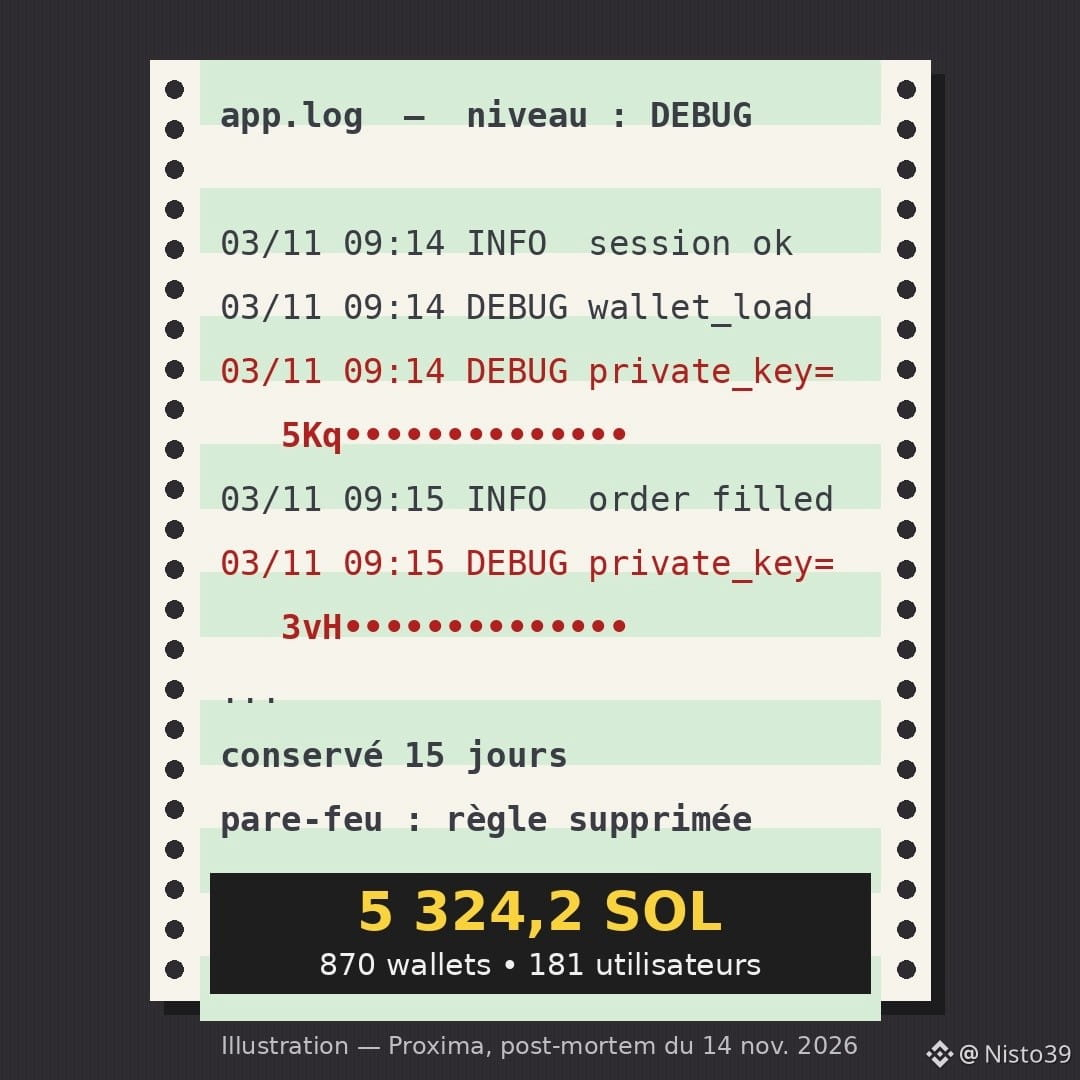
سطر واحد من شيفرة التصحيح. هذا كل ما تطلّبه الأمر.
نشرت Proxima، وهي تطبيق تداول على Solana، تقريرها الختامي مساء السبت. وتُقرأ الرواية كسجلّ للوقائع:
3 نوفمبر — بدأ سطر سجلّ مخصّص للإصدار التجريبي بكتابة المفاتيح الخاصة في السجلات التقنية. لم يكن من المفترض أن يعمل مطلقًا في بيئة الإنتاج. فعّل أحدهم وضع «التصحيح» للسجلات لمراقبة الأداء.
10 نوفمبر — أُزيل السطر. لكن السجلات كانت تُحفَظ لمدة 15 يومًا في أداة مراقبة (SigNoz) تأجّل تحديثها الأمني «مرارًا وتكرارًا».
14 نوفمبر، 02:16 بتوقيت غرينتش — استخرج مهاجم السجلات. وكانت قاعدة جدار الحماية التي يفترض أن تخفي هذه الأداة عن الإنترنت قد «حُذفت عن غير قصد».
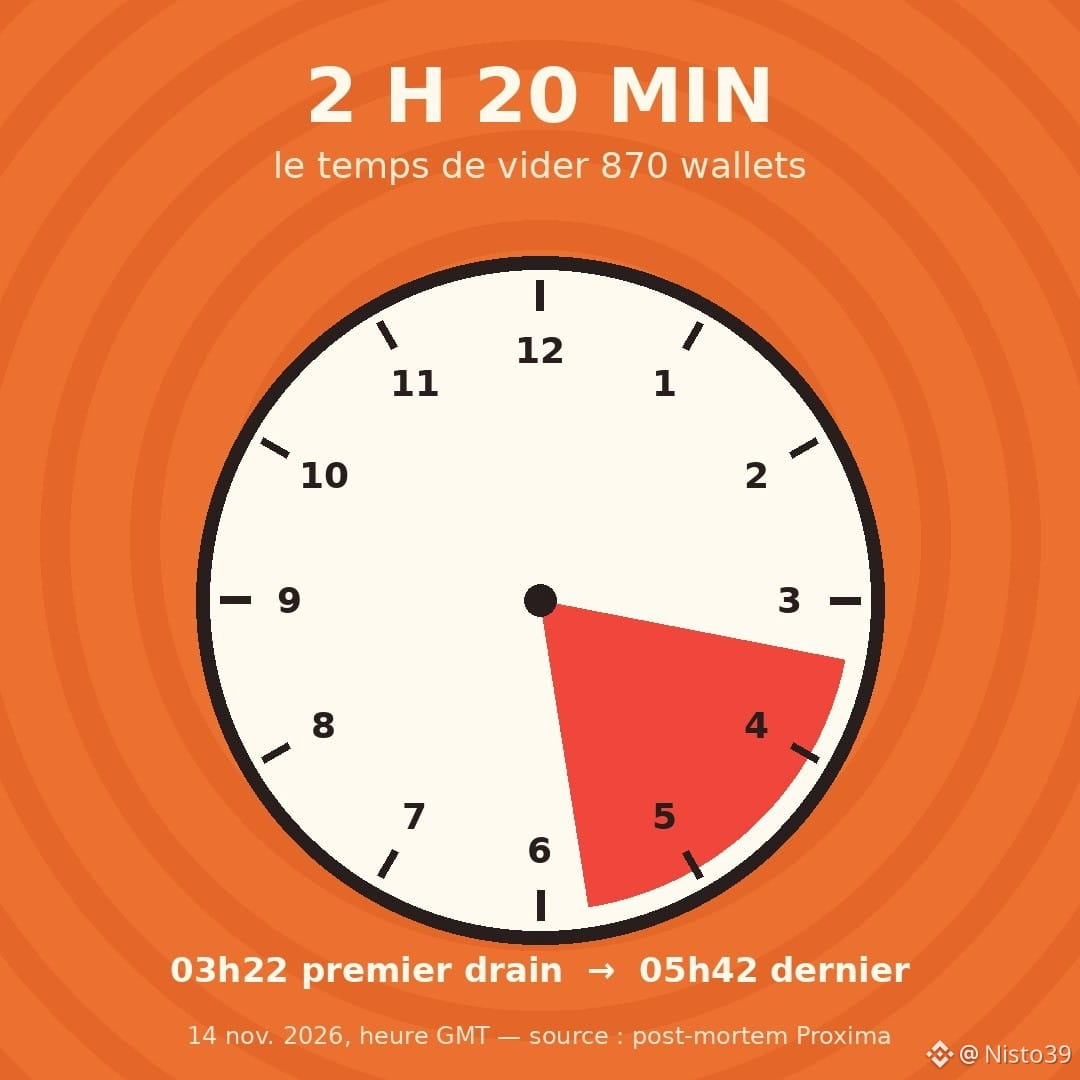
03:22 — أُفرغت أول محفظة.
05:42 — أُفرغت الأخيرة.
الحصيلة بحسب Proxima: سُحب 5 324,2 $SOL من 870 محفظة تعود إلى 181 مستخدمًا، أي نحو 0,1٪ من محافظها. وقد عُوّض الجميع من خزينة الشركة.
هناك تفصيل يثير القلق: التقدير الأولي تحدّث عن 200 000 إلى 250 000 دولار. وبسعر SOL أثناء الهجوم (نحو 75 دولارًا)، يقترب المبلغ بالأحرى من 400 000 دولار (بحسب حسابات Cryptowatchdesk). ولا يفسّر التقرير هذا التفاوت.
ما يلفت انتباهي هو أن أياً من هذه الأخطاء ليس استثنائيًا. فالبوت الذي يشتري ويبيع نيابةً عنك يحتاج إلى الاحتفاظ بمفتاحك الخاص في مكان ما — والمفتاح هو كلمة المرور الرئيسية التي تسمح بإنفاق الأموال. وكل مكان يمرّ به (سجلّ، خادم، مزوّد خدمة) هو باب إضافي لا تراه.
قاعدتي الشخصية: في هذا النوع من التطبيقات، لا أودع إلا المبلغ الذي أقبل خسارته، ولا أستخدم أبدًا في مكان آخر محفظة أنشأها التطبيق.
آخر بوت ائتمنته على محفظة، هل تستطيع أن تقول أين يخزّن مفتاحك؟
#Solana #Securite #CryptoNews #TradingBot #Web3
نشرت Proxima، وهي تطبيق تداول على Solana، تقريرها الختامي مساء السبت. وتُقرأ الرواية كسجلّ للوقائع:
3 نوفمبر — بدأ سطر سجلّ مخصّص للإصدار التجريبي بكتابة المفاتيح الخاصة في السجلات التقنية. لم يكن من المفترض أن يعمل مطلقًا في بيئة الإنتاج. فعّل أحدهم وضع «التصحيح» للسجلات لمراقبة الأداء.
10 نوفمبر — أُزيل السطر. لكن السجلات كانت تُحفَظ لمدة 15 يومًا في أداة مراقبة (SigNoz) تأجّل تحديثها الأمني «مرارًا وتكرارًا».
14 نوفمبر، 02:16 بتوقيت غرينتش — استخرج مهاجم السجلات. وكانت قاعدة جدار الحماية التي يفترض أن تخفي هذه الأداة عن الإنترنت قد «حُذفت عن غير قصد».
03:22 — أُفرغت أول محفظة.
05:42 — أُفرغت الأخيرة.
الحصيلة بحسب Proxima: سُحب 5 324,2 $SOL من 870 محفظة تعود إلى 181 مستخدمًا، أي نحو 0,1٪ من محافظها. وقد عُوّض الجميع من خزينة الشركة.
هناك تفصيل يثير القلق: التقدير الأولي تحدّث عن 200 000 إلى 250 000 دولار. وبسعر SOL أثناء الهجوم (نحو 75 دولارًا)، يقترب المبلغ بالأحرى من 400 000 دولار (بحسب حسابات Cryptowatchdesk). ولا يفسّر التقرير هذا التفاوت.
ما يلفت انتباهي هو أن أياً من هذه الأخطاء ليس استثنائيًا. فالبوت الذي يشتري ويبيع نيابةً عنك يحتاج إلى الاحتفاظ بمفتاحك الخاص في مكان ما — والمفتاح هو كلمة المرور الرئيسية التي تسمح بإنفاق الأموال. وكل مكان يمرّ به (سجلّ، خادم، مزوّد خدمة) هو باب إضافي لا تراه.
قاعدتي الشخصية: في هذا النوع من التطبيقات، لا أودع إلا المبلغ الذي أقبل خسارته، ولا أستخدم أبدًا في مكان آخر محفظة أنشأها التطبيق.
آخر بوت ائتمنته على محفظة، هل تستطيع أن تقول أين يخزّن مفتاحك؟
#Solana #Securite #CryptoNews #TradingBot #Web3