👨🏾💻 ركن المطورين: اختُرقت 64,000 آلة تعدين بيتكوين. إليك سبب عدم تأثر بيتكوين نفسها
ما حدث (بحسب التقارير في 14–15 نوفمبر):
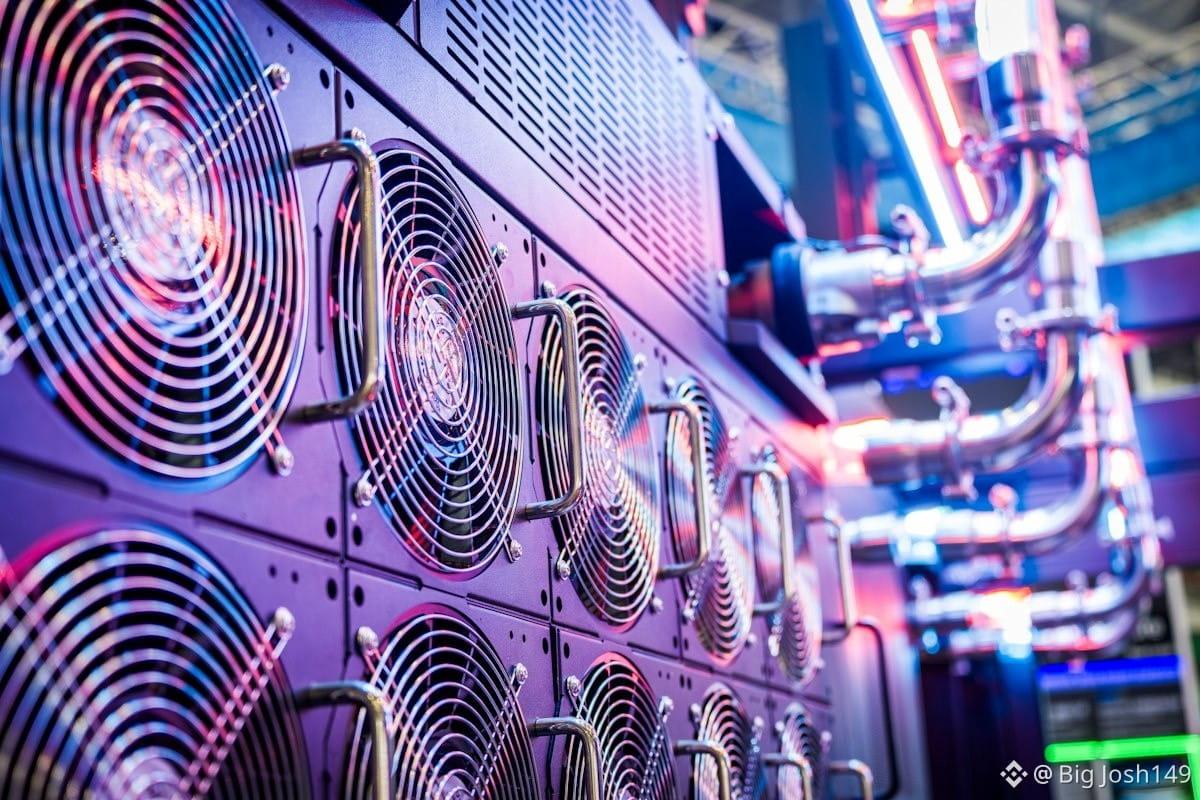
🔹 أُعيد توجيه نحو 64,000 آلة تعدين، بقوة تجزئة تقارب 13 EH/s، إلى مجمع OCEAN، مع تحويل جميع المدفوعات إلى عنوان واحد يتحكم به مهاجم
🔹 كانت نقطة الضعف في برنامج الإدارة الذي يربط شركات التعدين بآلاتها، لا في بيتكوين. وكانت شركة الاستضافة CoreX أول من أبلغ عن تغييرات غير مصرّح بها في إعدادات المجمع. ويُشتبه في أن منصة Commander التابعة لـ Luxor كانت نقطة الدخول، لكن ذلك لم يتأكد
🔹 لم يُعدّن المهاجمون أي كتل، ولم يتلقَّ العنوان أي مدفوعات. قفز معدل التجزئة في OCEAN لفترة وجيزة إلى نحو 50 EH/s، ثم استقر قرب 40 EH/s بعدما أعاد المشغّلون آلاتهم (ChainThink عبر KuCoin)
كيف تعمل مجمعات التعدين ببساطة:
🔹 تُضبط كل آلة تعدين بعنوان مجمع واسم عامل. يرسل المجمع أعمال التعدين، وتُرسل الآلة إليه «حصصًا» تثبت أنها تُجري عمليات التجزئة
🔹 يدفع المجمع المكافآت بناءً على تلك الحصص. لذا، من يتحكم بإعدادات المجمع يتحكم بوجهة المكافآت
🔹 غيّر هذا الإعداد عن بُعد، وستواصل الأجهزة إجراء عمليات التجزئة، لكن لصالح شخص آخر
لماذا لم تكن الشبكة معرّضة للخطر:
🔹 اختراق آلات التعدين لا يغيّر قواعد بيتكوين. فما زالت كل عقدة تتحقق من كل كتلة
🔹 نقل قوة التجزئة بين المجمعات لا يمكّن أحدًا من إنفاق عملات لا يملكها
دروس لأي إعداد متعلق بالعملات الرقمية:
🔹 أمّن لوحات الإدارة باستخدام المصادقة الثنائية القوية وقوائم عناوين IP المسموح بها
🔹 فعّل التنبيهات عند تغييرات الإعدادات، مثل عناوين URL للمجمعات أو عناوين السحب
🔹 نادرًا ما يخترق المهاجمون التشفير نفسه. بل يستهدفون البرامج والأشخاص المحيطين بها
متى كانت آخر مرة تحققت فيها من التطبيقات والإضافات على الجهاز الذي تستخدمه للتداول؟ 👇
📷 الصورة: Winston Chen / Unsplash
ما حدث (بحسب التقارير في 14–15 نوفمبر):
🔹 أُعيد توجيه نحو 64,000 آلة تعدين، بقوة تجزئة تقارب 13 EH/s، إلى مجمع OCEAN، مع تحويل جميع المدفوعات إلى عنوان واحد يتحكم به مهاجم
🔹 كانت نقطة الضعف في برنامج الإدارة الذي يربط شركات التعدين بآلاتها، لا في بيتكوين. وكانت شركة الاستضافة CoreX أول من أبلغ عن تغييرات غير مصرّح بها في إعدادات المجمع. ويُشتبه في أن منصة Commander التابعة لـ Luxor كانت نقطة الدخول، لكن ذلك لم يتأكد
🔹 لم يُعدّن المهاجمون أي كتل، ولم يتلقَّ العنوان أي مدفوعات. قفز معدل التجزئة في OCEAN لفترة وجيزة إلى نحو 50 EH/s، ثم استقر قرب 40 EH/s بعدما أعاد المشغّلون آلاتهم (ChainThink عبر KuCoin)
كيف تعمل مجمعات التعدين ببساطة:
🔹 تُضبط كل آلة تعدين بعنوان مجمع واسم عامل. يرسل المجمع أعمال التعدين، وتُرسل الآلة إليه «حصصًا» تثبت أنها تُجري عمليات التجزئة
🔹 يدفع المجمع المكافآت بناءً على تلك الحصص. لذا، من يتحكم بإعدادات المجمع يتحكم بوجهة المكافآت
🔹 غيّر هذا الإعداد عن بُعد، وستواصل الأجهزة إجراء عمليات التجزئة، لكن لصالح شخص آخر
لماذا لم تكن الشبكة معرّضة للخطر:
🔹 اختراق آلات التعدين لا يغيّر قواعد بيتكوين. فما زالت كل عقدة تتحقق من كل كتلة
🔹 نقل قوة التجزئة بين المجمعات لا يمكّن أحدًا من إنفاق عملات لا يملكها
دروس لأي إعداد متعلق بالعملات الرقمية:
🔹 أمّن لوحات الإدارة باستخدام المصادقة الثنائية القوية وقوائم عناوين IP المسموح بها
🔹 فعّل التنبيهات عند تغييرات الإعدادات، مثل عناوين URL للمجمعات أو عناوين السحب
🔹 نادرًا ما يخترق المهاجمون التشفير نفسه. بل يستهدفون البرامج والأشخاص المحيطين بها
متى كانت آخر مرة تحققت فيها من التطبيقات والإضافات على الجهاز الذي تستخدمه للتداول؟ 👇
📷 الصورة: Winston Chen / Unsplash