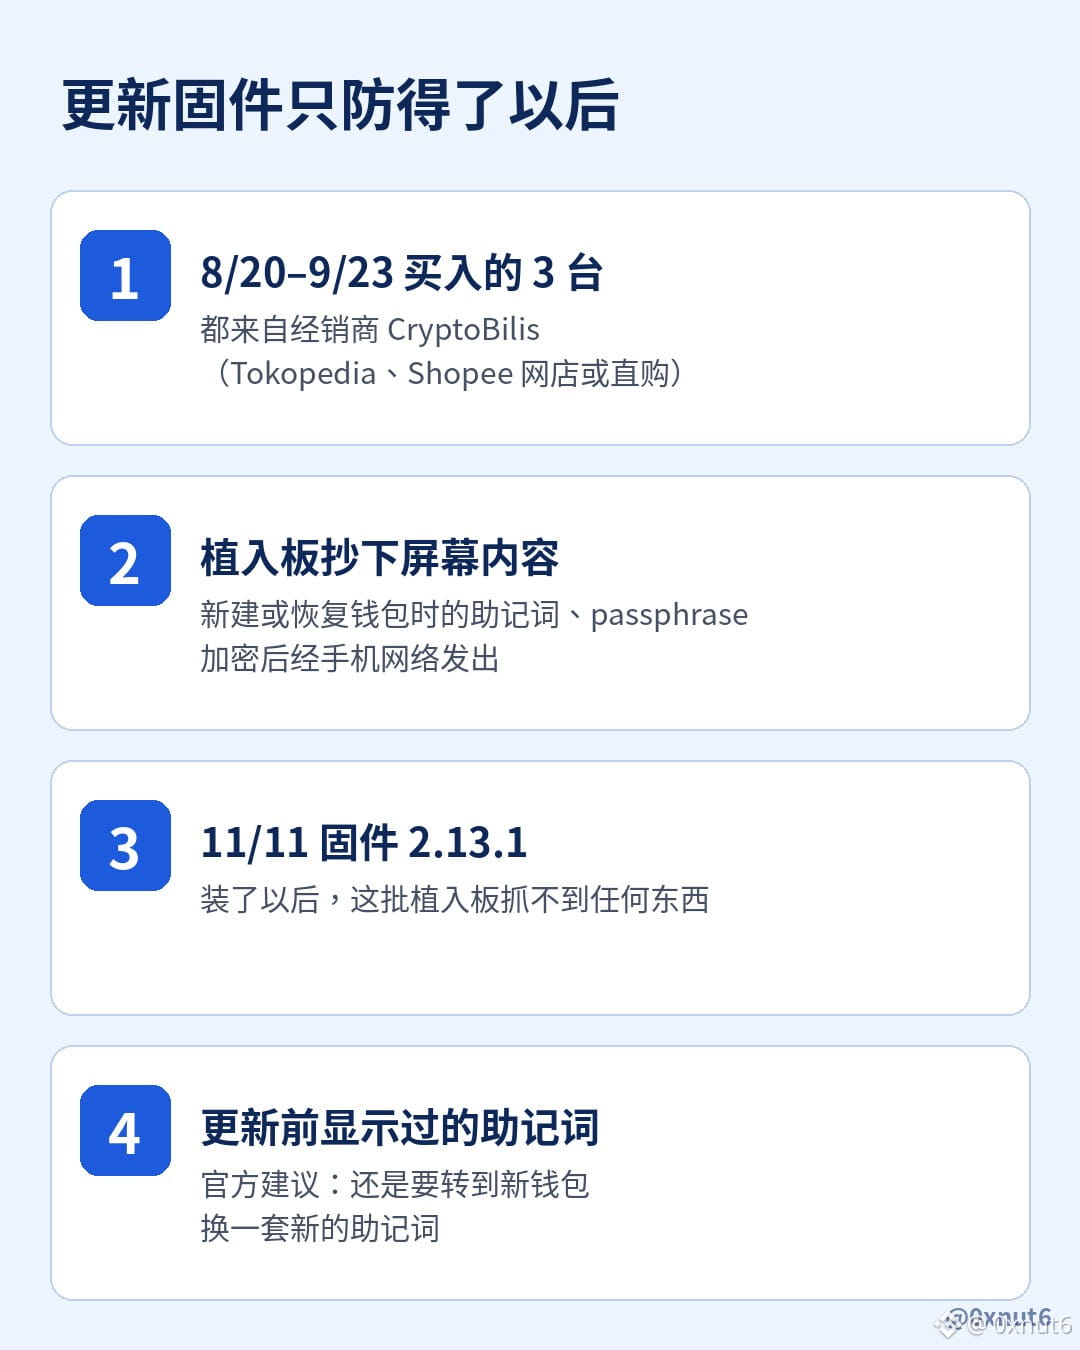
أكدت شركة محافظ الأجهزة Trezor في 12 نوفمبر أن ثلاث وحدات من Safe 5 عُدّلت بإضافة لوحة دوائر داخلها لسرقة عبارات الاسترداد. وقد اشتُريت هذه الوحدات الثلاث بين 20 أغسطس و23 سبتمبر؛ بعضها من متاجر الموزّع CryptoBilis على Tokopedia وShopee، وبعضها مباشرةً من CryptoBilis.
تُثبّت اللوحة بين اللوحة الأم والشاشة، وتنسخ كل ما يظهر على الشاشة. فهي تحفظ عبارات الاسترداد التي تظهر لك على الشاشة عند إنشاء محفظة، والعبارات التي تدخلها على الجهاز عند استعادة محفظة، وكذلك عبارة المرور. ثم تشفّر البيانات وترسلها عبر شبكة الهاتف إلى خادم المهاجمين، وتواصل المحاولة إذا تعذّر الاتصال بالإنترنت. ولا تعدّل اللوحة البرنامج الثابت ولا تمسّ شريحة الأمان.
أصدرت Trezor البرنامج الثابت 2.13.1 في 11 نوفمبر، وبعد تثبيته على الجهاز، لن تتمكن هذه اللوحات المزروعة من التقاط أي شيء. لكن الشركة أوضحت أيضًا أن تحديث البرنامج الثابت لا يمنع استخدام عبارات الاسترداد التي سُرقت قبل التحديث. لذلك، على من اشتروا أجهزة من CryptoBilis نقل عملاتهم إلى محفظة جديدة وإنشاء مجموعة جديدة من عبارات الاسترداد.
حتى الآن، تواصل 48 من عملاء CryptoBilis مع Trezor؛ وأُرسلت بعض الأجهزة إلى المختبر للفحص، بينما أُرسلت صور للجزء الداخلي من أجهزة أخرى للتحقق منها. وباستثناء هذه الأجهزة الثلاثة، لم يُعثر على أي عبث في الأجهزة الأخرى التي فُحصت، ولم يُبلّغ أحد عن فقدان عملات. وخفّضت Trezor عدد الموزّعين لديها بنحو 80% هذه المرة. ويمكن لمن اشتروا أجهزة من CryptoBilis بعد مارس 2026 التقدم بطلب لاستبدالها بأجهزة جديدة. كما تحذّر الشركة من محتالين ينتحلون صفة Trezor ويرسلون إشعارات بشأن استبدال الأجهزة أو استرداد الأموال، وتؤكد أن Trezor لن تطلب من المستخدمين عبارات الاسترداد أبدًا.
تُثبّت اللوحة بين اللوحة الأم والشاشة، وتنسخ كل ما يظهر على الشاشة. فهي تحفظ عبارات الاسترداد التي تظهر لك على الشاشة عند إنشاء محفظة، والعبارات التي تدخلها على الجهاز عند استعادة محفظة، وكذلك عبارة المرور. ثم تشفّر البيانات وترسلها عبر شبكة الهاتف إلى خادم المهاجمين، وتواصل المحاولة إذا تعذّر الاتصال بالإنترنت. ولا تعدّل اللوحة البرنامج الثابت ولا تمسّ شريحة الأمان.
أصدرت Trezor البرنامج الثابت 2.13.1 في 11 نوفمبر، وبعد تثبيته على الجهاز، لن تتمكن هذه اللوحات المزروعة من التقاط أي شيء. لكن الشركة أوضحت أيضًا أن تحديث البرنامج الثابت لا يمنع استخدام عبارات الاسترداد التي سُرقت قبل التحديث. لذلك، على من اشتروا أجهزة من CryptoBilis نقل عملاتهم إلى محفظة جديدة وإنشاء مجموعة جديدة من عبارات الاسترداد.
حتى الآن، تواصل 48 من عملاء CryptoBilis مع Trezor؛ وأُرسلت بعض الأجهزة إلى المختبر للفحص، بينما أُرسلت صور للجزء الداخلي من أجهزة أخرى للتحقق منها. وباستثناء هذه الأجهزة الثلاثة، لم يُعثر على أي عبث في الأجهزة الأخرى التي فُحصت، ولم يُبلّغ أحد عن فقدان عملات. وخفّضت Trezor عدد الموزّعين لديها بنحو 80% هذه المرة. ويمكن لمن اشتروا أجهزة من CryptoBilis بعد مارس 2026 التقدم بطلب لاستبدالها بأجهزة جديدة. كما تحذّر الشركة من محتالين ينتحلون صفة Trezor ويرسلون إشعارات بشأن استبدال الأجهزة أو استرداد الأموال، وتؤكد أن Trezor لن تطلب من المستخدمين عبارات الاسترداد أبدًا.