تحذير من SlowMist: أداة تحكّم عن بُعد يُزعم أنها تستطيع استخراج بيانات محافظ iOS تُباع في السوق السوداء. حدّث النظام أولاً، ولا تنقر على روابط مجهولة
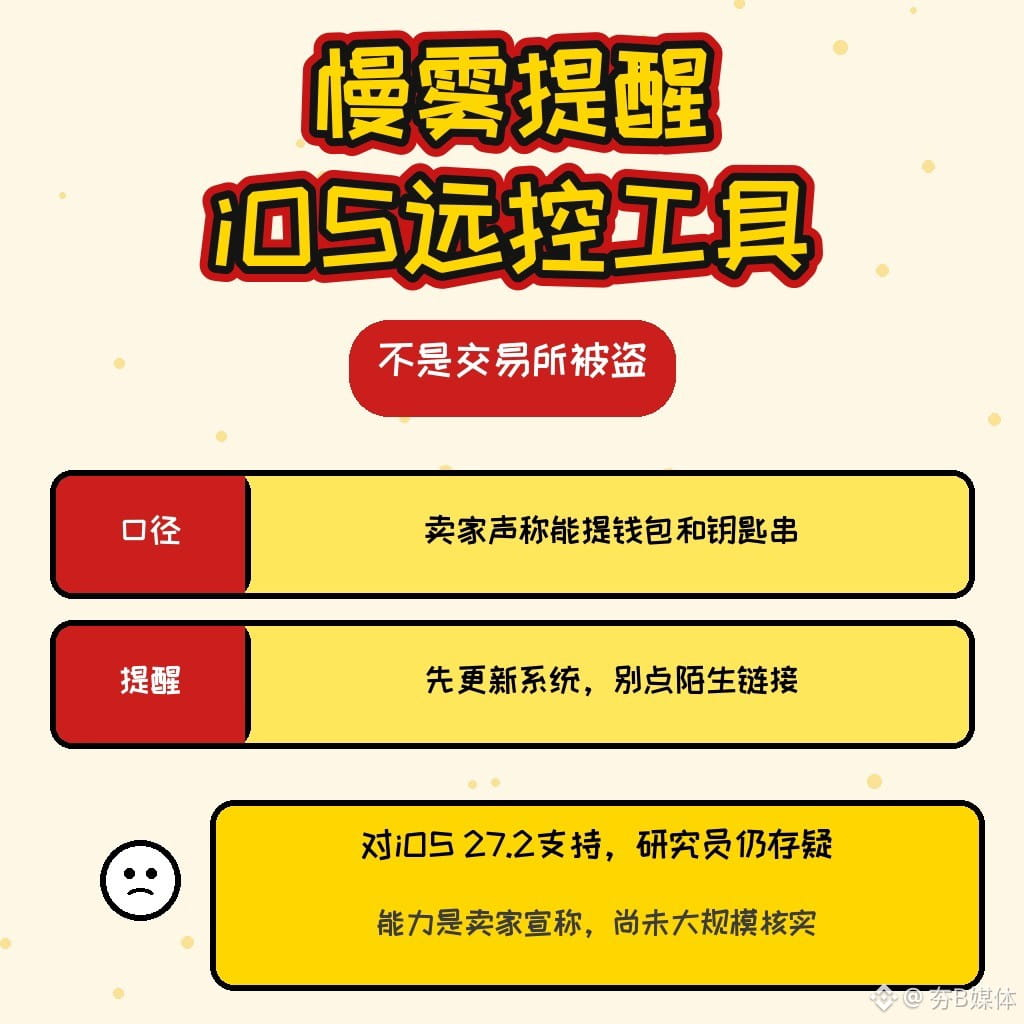
حذّر 23pds، كبير مسؤولي أمن المعلومات في SlowMist، في منشور اليوم من أن منتدىً في السوق السوداء يبيع أداة تحكّم عن بُعد يُزعم أنها تدعم أنظمة iOS من الإصدار 13 حتى 27.2. هذا تحذير من باحث أمني، وليس دليلاً على اختراق منصة تداول أو على وقوع هجوم واسع النطاق مؤكّد.
ما الذي حدث: وفقاً لما نقلته Wu Says وآخرون، يمكن للمهاجمين خداع المستخدمين لفتح صفحات خبيثة عبر روابط تصيّد في الرسائل النصية أو تطبيقات الدردشة أو البريد الإلكتروني، ثم استغلال ثغرات في النظام لتجاوز آليات الأمان. ويزعم البائع أن الأداة قادرة على استخراج بيانات المحافظ المشفّرة والمعلومات الحساسة من سلسلة المفاتيح، ومواصلة الوصول إلى الجهاز بعد إعادة تشغيله، فضلاً عن مراقبة الكاميرا والميكروفون والشاشة عن بُعد. ويرى 23pds أنها قد تكون نسخة مطوّرة من DarkSword، لكنه يشكّ في مدى استقرار دعمها حتى iOS 27.2. هذه ادعاءات البائع وتقديرات الباحث في الوقت الحالي، وليست دليلاً موثّقاً على استخدامها على نطاق واسع.
من المتأثر: ينبغي أن ينتبه أكثر من يستخدمون iPhone وينقرون على روابط مجهولة عبر هواتفهم، أو يحتفظون بعبارات الاسترداد أو المفاتيح الخاصة في محافظ الهاتف. لا يتعلق الأمر بتعليق عمليات الإيداع والسحب في منصة تداول بعينها، ولا يعني أن جميع محافظ iOS قد اختُرقت.
ما الذي ينبغي التحقق منه لاحقاً: هل تم تحديث النظام إلى أحدث إصدار؟ تجنّب النقر على الروابط المجهولة في الرسائل النصية والبريد الإلكتروني والمحادثات. وينبغي أيضاً انتظار عمليات التحقق العلنية اللاحقة لمعرفة ما إذا كانت ستوضح النطاق الفعلي لفعالية هذه الأداة.
هل نظام iPhone لديك محدّث إلى أحدث إصدار الآن؟
لا يشكّل ذلك نصيحة استثمارية.
المصادر: Wu Says على X/الموقع الرسمي (نحو 13:12–13:13 بتوقيت هونغ كونغ، https://x.com/wublockchain12/status/2121833841178660902، https://www.wublock123.com/news/slowmist-ios-attack-tool-wallet-credentials-leak-risk-71997)؛ موجز Odaily (13:09 بتوقيت هونغ كونغ، https://www.odaily.news/zh-CN/newsflash/534747) · 2026-11-15 بتوقيت هونغ كونغ
#慢雾 #iOS #钱包安全 #防钓鱼 #إعلام夯B
حذّر 23pds، كبير مسؤولي أمن المعلومات في SlowMist، في منشور اليوم من أن منتدىً في السوق السوداء يبيع أداة تحكّم عن بُعد يُزعم أنها تدعم أنظمة iOS من الإصدار 13 حتى 27.2. هذا تحذير من باحث أمني، وليس دليلاً على اختراق منصة تداول أو على وقوع هجوم واسع النطاق مؤكّد.
ما الذي حدث: وفقاً لما نقلته Wu Says وآخرون، يمكن للمهاجمين خداع المستخدمين لفتح صفحات خبيثة عبر روابط تصيّد في الرسائل النصية أو تطبيقات الدردشة أو البريد الإلكتروني، ثم استغلال ثغرات في النظام لتجاوز آليات الأمان. ويزعم البائع أن الأداة قادرة على استخراج بيانات المحافظ المشفّرة والمعلومات الحساسة من سلسلة المفاتيح، ومواصلة الوصول إلى الجهاز بعد إعادة تشغيله، فضلاً عن مراقبة الكاميرا والميكروفون والشاشة عن بُعد. ويرى 23pds أنها قد تكون نسخة مطوّرة من DarkSword، لكنه يشكّ في مدى استقرار دعمها حتى iOS 27.2. هذه ادعاءات البائع وتقديرات الباحث في الوقت الحالي، وليست دليلاً موثّقاً على استخدامها على نطاق واسع.
من المتأثر: ينبغي أن ينتبه أكثر من يستخدمون iPhone وينقرون على روابط مجهولة عبر هواتفهم، أو يحتفظون بعبارات الاسترداد أو المفاتيح الخاصة في محافظ الهاتف. لا يتعلق الأمر بتعليق عمليات الإيداع والسحب في منصة تداول بعينها، ولا يعني أن جميع محافظ iOS قد اختُرقت.
ما الذي ينبغي التحقق منه لاحقاً: هل تم تحديث النظام إلى أحدث إصدار؟ تجنّب النقر على الروابط المجهولة في الرسائل النصية والبريد الإلكتروني والمحادثات. وينبغي أيضاً انتظار عمليات التحقق العلنية اللاحقة لمعرفة ما إذا كانت ستوضح النطاق الفعلي لفعالية هذه الأداة.
هل نظام iPhone لديك محدّث إلى أحدث إصدار الآن؟
لا يشكّل ذلك نصيحة استثمارية.
المصادر: Wu Says على X/الموقع الرسمي (نحو 13:12–13:13 بتوقيت هونغ كونغ، https://x.com/wublockchain12/status/2121833841178660902، https://www.wublock123.com/news/slowmist-ios-attack-tool-wallet-credentials-leak-risk-71997)؛ موجز Odaily (13:09 بتوقيت هونغ كونغ، https://www.odaily.news/zh-CN/newsflash/534747) · 2026-11-15 بتوقيت هونغ كونغ
#慢雾 #iOS #钱包安全 #防钓鱼 #إعلام夯B