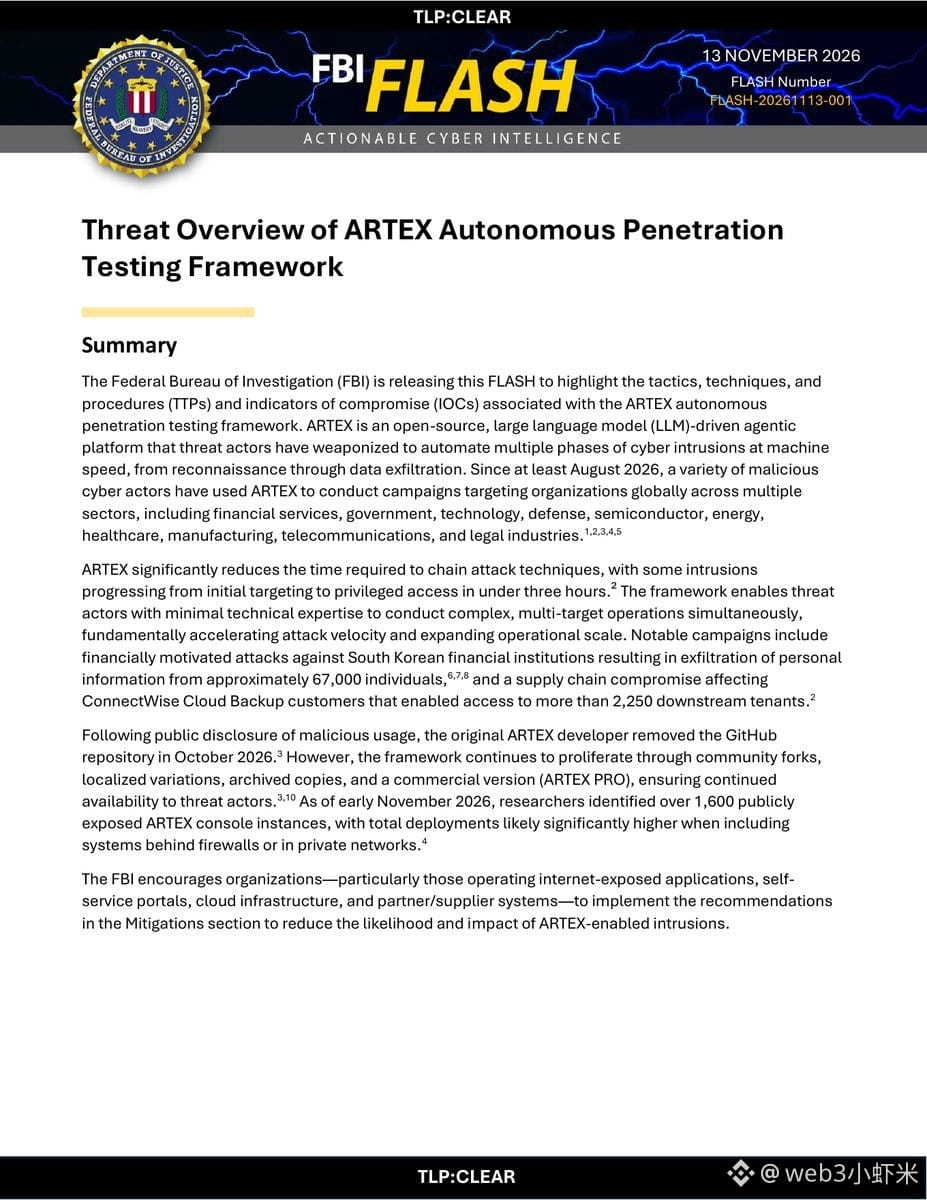
أصدر مكتب التحقيقات الفيدرالي (FBI) للتو إشعارًا من نوع FLASH بتاريخ 13 نوفمبر، يحمل الرقم FLASH-20261113-001، للتحذير تحديدًا من إطار عمل مفتوح المصدر للاختراق الآلي يُدعى ARTEX.
وبحسب المكتب، يستخدم هذا الإطار نماذج لغوية كبيرة لربط مراحل الهجوم، بدءًا من الاستطلاع وصولًا إلى سرقة المعلومات، وقد تمكنت بعض عمليات الاختراق من الحصول على صلاحيات مرتفعة في أقل من 3 ساعات. وقد استُهدفت بالفعل مؤسسات مالية كورية جنوبية، وسُرقت المعلومات الشخصية لنحو 67 ألف شخص؛ كما امتد أثر حادثة سلسلة التوريد الخاصة بـ ConnectWise Cloud Backup إلى أكثر من 2250 مستأجرًا من الجهات التابعة.
أزال المطور الأصلي مستودع GitHub في أكتوبر من هذا العام، لكن المكتب ذكر أن الفروع المجتمعية والنسخ المؤرشفة والإصدار التجاري ARTEX PRO لا تزال متداولة. وحتى أوائل نوفمبر، كُشف عن أكثر من 1600 وحدة تحكم مكشوفة للعامة. ويوصي مكتب التحقيقات الفيدرالي المؤسسات بالتركيز على نطاق تعرض البوابات الخارجية ومنصات الخدمة الذاتية والأنظمة المرتبطة بالسحابة وسلاسل التوريد.
#FBI #网络安全 $AI
وبحسب المكتب، يستخدم هذا الإطار نماذج لغوية كبيرة لربط مراحل الهجوم، بدءًا من الاستطلاع وصولًا إلى سرقة المعلومات، وقد تمكنت بعض عمليات الاختراق من الحصول على صلاحيات مرتفعة في أقل من 3 ساعات. وقد استُهدفت بالفعل مؤسسات مالية كورية جنوبية، وسُرقت المعلومات الشخصية لنحو 67 ألف شخص؛ كما امتد أثر حادثة سلسلة التوريد الخاصة بـ ConnectWise Cloud Backup إلى أكثر من 2250 مستأجرًا من الجهات التابعة.
أزال المطور الأصلي مستودع GitHub في أكتوبر من هذا العام، لكن المكتب ذكر أن الفروع المجتمعية والنسخ المؤرشفة والإصدار التجاري ARTEX PRO لا تزال متداولة. وحتى أوائل نوفمبر، كُشف عن أكثر من 1600 وحدة تحكم مكشوفة للعامة. ويوصي مكتب التحقيقات الفيدرالي المؤسسات بالتركيز على نطاق تعرض البوابات الخارجية ومنصات الخدمة الذاتية والأنظمة المرتبطة بالسحابة وسلاسل التوريد.
#FBI #网络安全 $AI