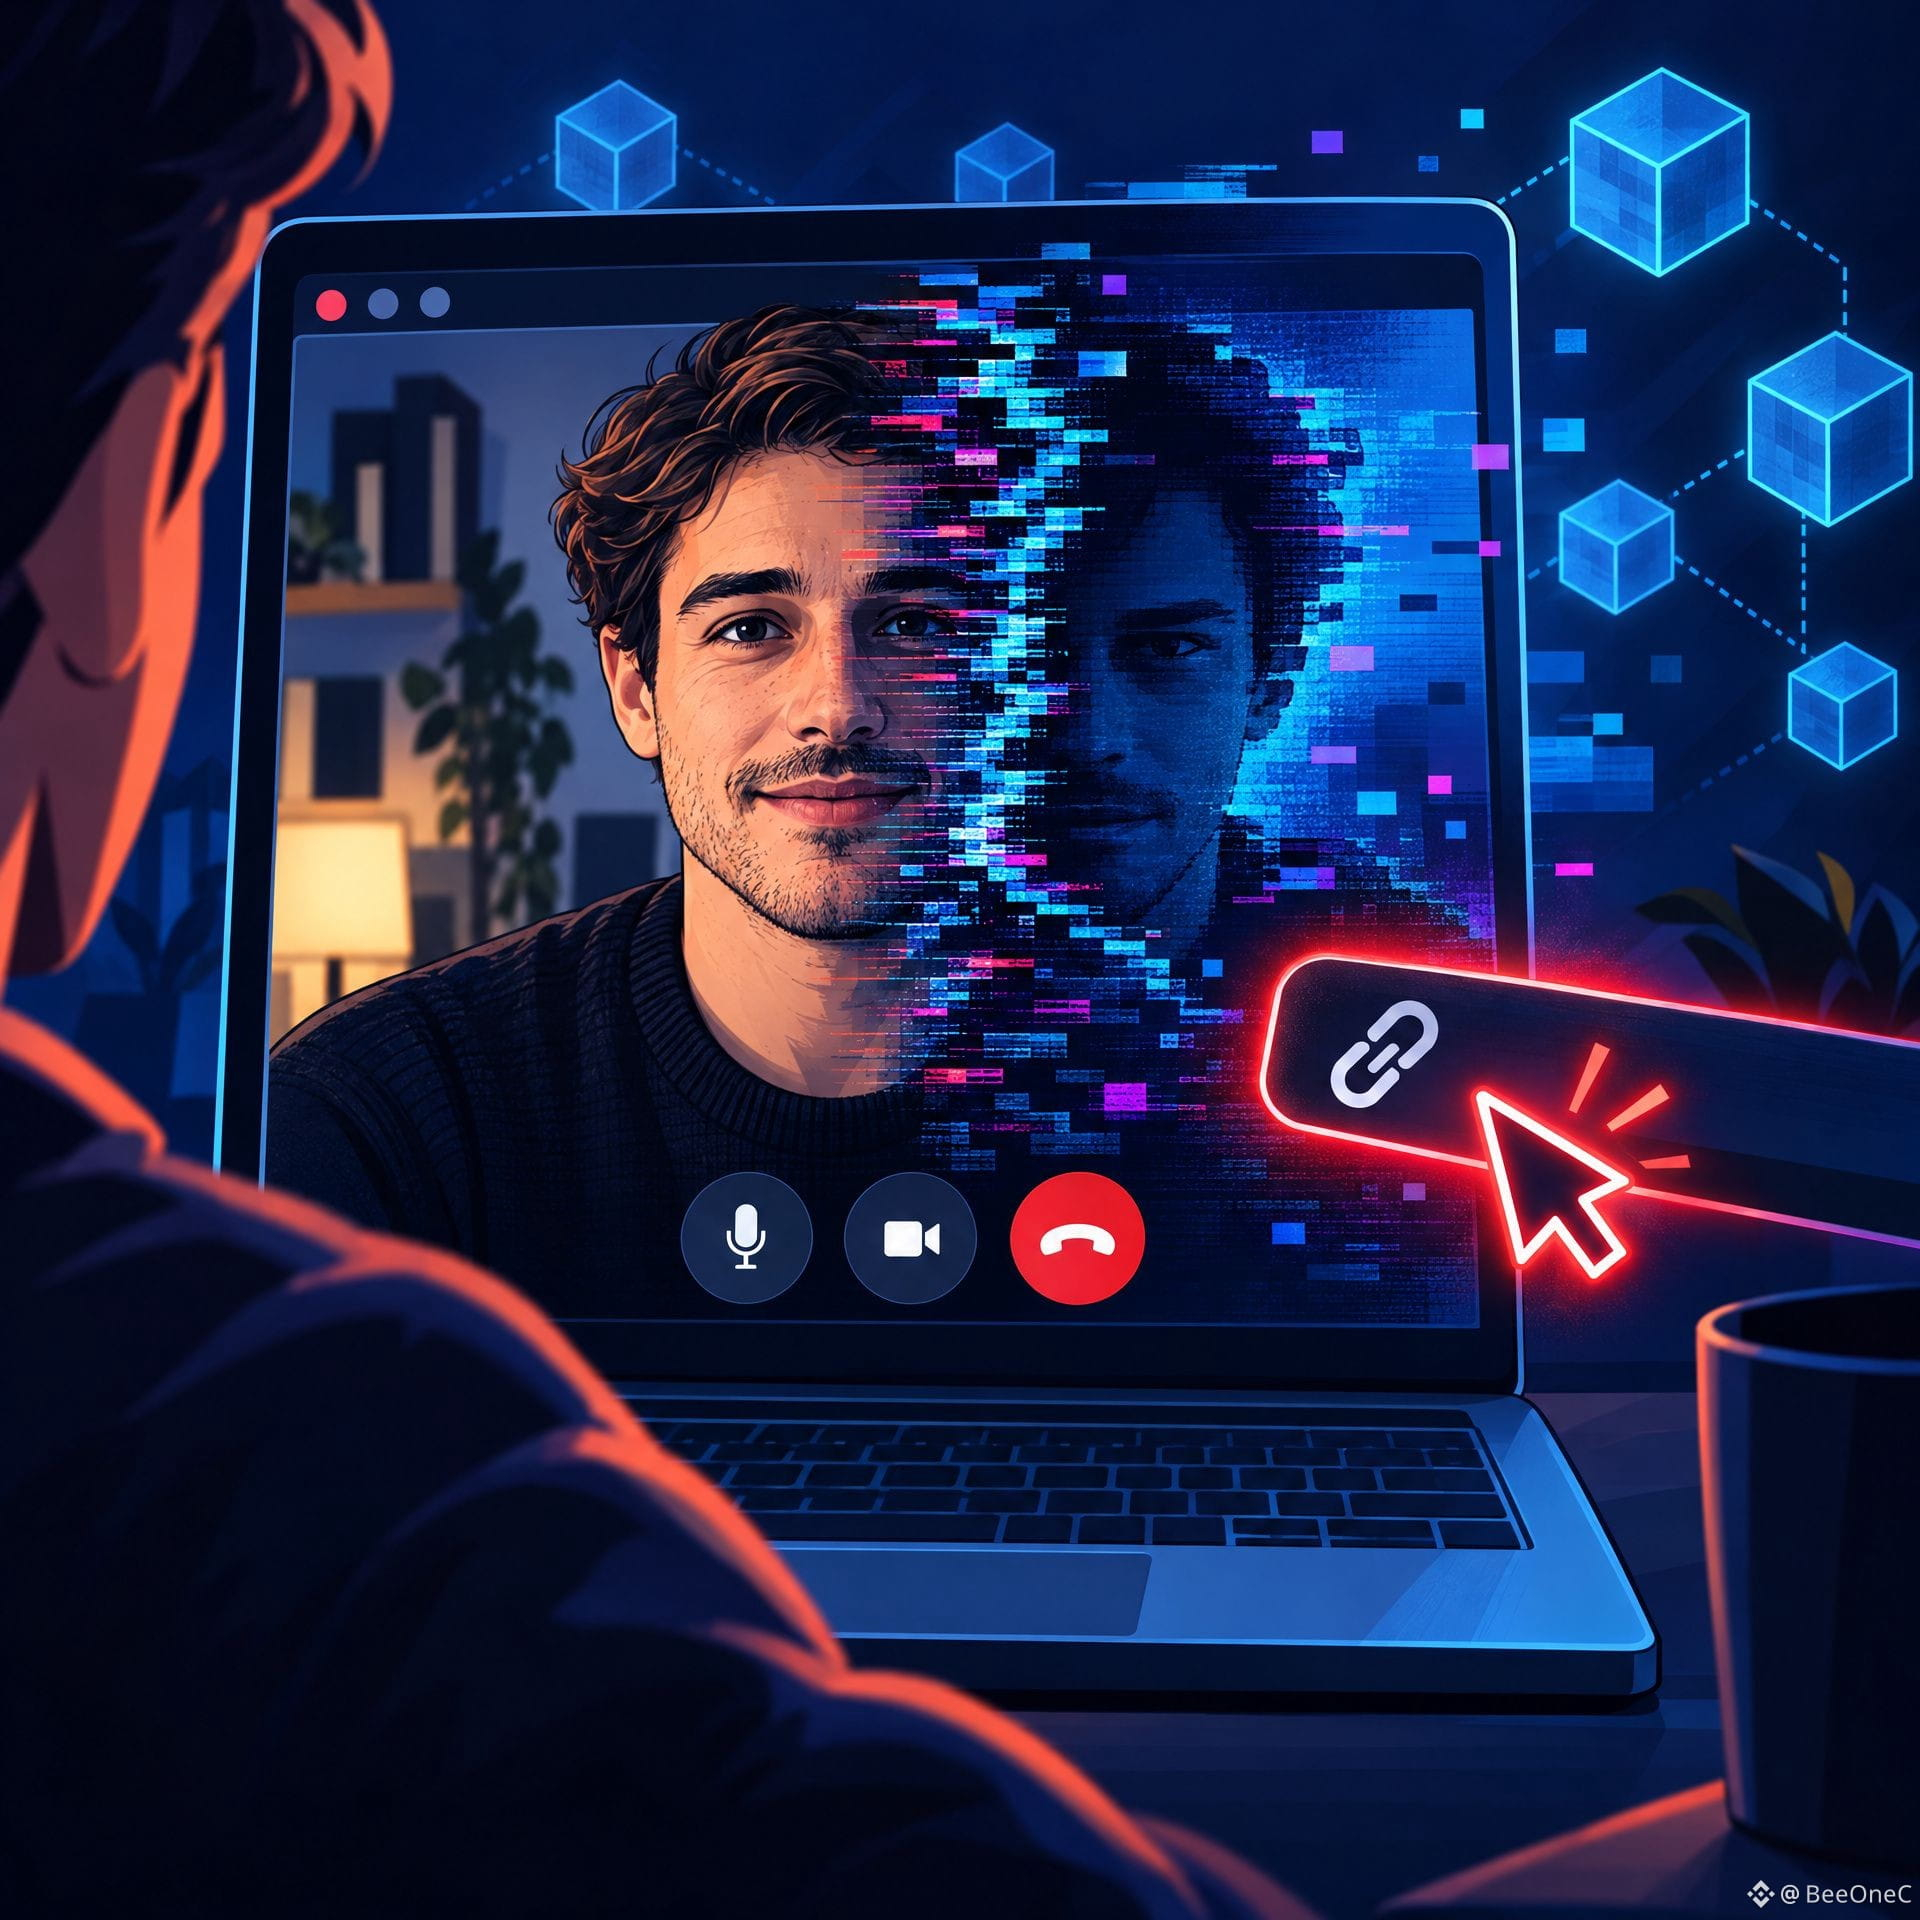
إذا دعاك «صديق» على Web3 إلى مكالمة فيديو، فلا تثق به تلقائيًا لمجرد أن وجهه مألوف.
إليك أسلوب FaceStealer: يستخدم المهاجمون حسابًا مخترقًا لدعوتك إلى اجتماع، ثم يشغّلون مقطع فيديو لشخص تعرفه—أو حتى لشخصية بارزة في عالم العملات المشفرة بتقنية التزييف العميق—كي تبدو المحادثة موثوقة. وعندما يُقال إن الصوت لا يعمل، يُطلب من الضحية النقر على رابط «الإصلاح». وقد يكون هذا الرابط مدخلًا للبرمجيات الخبيثة.
بحسب وزارة العدل الأمريكية، تستهدف هذه الحملة، التي يقودها قراصنة من كوريا الشمالية، أشخاصًا في مجال العملات المشفرة وWeb3 ومطوّري البرمجيات مفتوحة المصدر. وتجاوزت قيمة السرقات المرتبطة بـFaceStealer 400 مليون دولار أمريكي خلال 18 شهرًا؛ كما صادر مكتب التحقيقات الفيدرالي أكثر من 900 تسجيل لكاميرات الويب الخاصة بالضحايا.
لتجنب الوقوع في الفخ: تحقّق من الدعوة عبر قناة أخرى، وتأكد من أن نطاق الاجتماع رسمي، ولا تثبّت أي «إصلاح» من رابط يُرسل أثناء المكالمة.
الخلاصة: الوجه المألوف على الشاشة لا يعني بالضرورة أن المكالمة آمنة.
المصادر: وزارة العدل https://www.justice.gov/opa/pr/justice-department-announces-actions-disrupt-north-koreas-massive-theft-cryptocurrency | بي بي سي https://www.bbc.com/news/articles/cqdj1ellpd70o
إليك أسلوب FaceStealer: يستخدم المهاجمون حسابًا مخترقًا لدعوتك إلى اجتماع، ثم يشغّلون مقطع فيديو لشخص تعرفه—أو حتى لشخصية بارزة في عالم العملات المشفرة بتقنية التزييف العميق—كي تبدو المحادثة موثوقة. وعندما يُقال إن الصوت لا يعمل، يُطلب من الضحية النقر على رابط «الإصلاح». وقد يكون هذا الرابط مدخلًا للبرمجيات الخبيثة.
بحسب وزارة العدل الأمريكية، تستهدف هذه الحملة، التي يقودها قراصنة من كوريا الشمالية، أشخاصًا في مجال العملات المشفرة وWeb3 ومطوّري البرمجيات مفتوحة المصدر. وتجاوزت قيمة السرقات المرتبطة بـFaceStealer 400 مليون دولار أمريكي خلال 18 شهرًا؛ كما صادر مكتب التحقيقات الفيدرالي أكثر من 900 تسجيل لكاميرات الويب الخاصة بالضحايا.
لتجنب الوقوع في الفخ: تحقّق من الدعوة عبر قناة أخرى، وتأكد من أن نطاق الاجتماع رسمي، ولا تثبّت أي «إصلاح» من رابط يُرسل أثناء المكالمة.
الخلاصة: الوجه المألوف على الشاشة لا يعني بالضرورة أن المكالمة آمنة.
المصادر: وزارة العدل https://www.justice.gov/opa/pr/justice-department-announces-actions-disrupt-north-koreas-massive-theft-cryptocurrency | بي بي سي https://www.bbc.com/news/articles/cqdj1ellpd70o