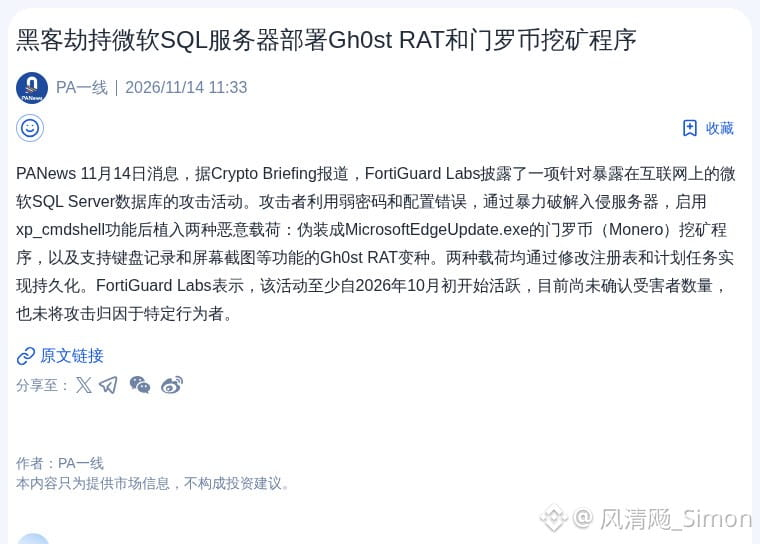
هذه المجموعة من المخترقين خبيثة حقًا؛ إذ تستهدف مباشرةً خوادم Microsoft SQL المكشوفة على الإنترنت.
يبدأون باختراقها بالقوة الغاشمة باستخدام كلمات مرور ضعيفة، ثم يثبتون برنامج تحديث مزيفًا لـ Edge لتعدين عملة مونيرو، ويزرعون أيضًا نسخةً متحورة من Gh0st RAT، قادرة على تسجيل ضغطات المفاتيح والتقاط لقطات للشاشة.
بدأ هذا البرنامج الخبيث نشاطه منذ أوائل أكتوبر، وحوّل الخوادم إلى أوكار مليئة بالأبواب الخلفية وبرامج التعدين. أمر مقرف بحق.
$BTC
$ETH
$MSFT
#حادث_أمني
#مايكروسوفت
يبدأون باختراقها بالقوة الغاشمة باستخدام كلمات مرور ضعيفة، ثم يثبتون برنامج تحديث مزيفًا لـ Edge لتعدين عملة مونيرو، ويزرعون أيضًا نسخةً متحورة من Gh0st RAT، قادرة على تسجيل ضغطات المفاتيح والتقاط لقطات للشاشة.
بدأ هذا البرنامج الخبيث نشاطه منذ أوائل أكتوبر، وحوّل الخوادم إلى أوكار مليئة بالأبواب الخلفية وبرامج التعدين. أمر مقرف بحق.
$BTC
$ETH
$MSFT
#حادث_أمني
#مايكروسوفت