


BitcoinWorld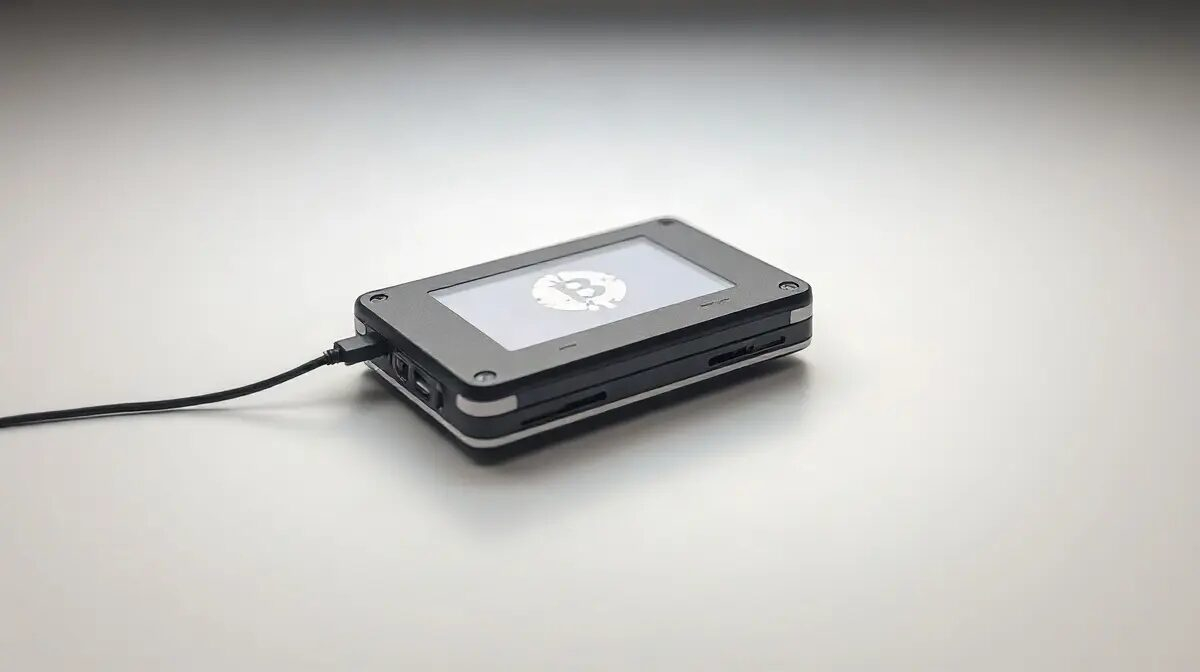 Trezor تقلّص عدد موزّعيها بنسبة 80% بعد اكتشاف زرعات في ثلاثة أجهزة Safe 5
أكدت Trezor في 12 نوفمبر 2026 أن ثلاثة أجهزة محفظة أجهزة Safe 5 باعتها شركة CryptoBilis، وهي موزّع سابق، كانت تحتوي على زرعات عتادية، وأن الشركة قلّصت منذ ذلك الحين شبكة موزّعيها بنحو 80%، بحسب ما أفاد به Crypto.news. وقد اشتُريت الأجهزة بين 20 أغسطس و23 سبتمبر 2026 مباشرةً من CryptoBilis أو عبر متجريها على Tokopedia وShopee؛ وفحصت Trezor الجهاز الأول في مختبرها، وتعرّفت على الجهازين الآخرين من خلال صور قدّمها مالكوهما.
قلّصت Trezor شبكة موزعيها بنحو 80% وأصدرت البرنامج الثابت 2.13.1 بعد العثور على شرائح مزروعة في ثلاث محافظ Safe 5 اشتُريت من CryptoBilis. يمنع التحديث عمل الشرائح المزروعة على الأجهزة التي تشغّله، لكن عبارات الاسترداد التي جُمعت قبل تثبيته تظل مكشوفة؛ لذا يُنصح المشترون المتأثرون بنقل أموالهم إلى محفظة جديدة ببذرة جديدة. حقائق أساسية
ذكر تحديث تحقيق Trezor الصادر في 12 نوفمبر أن ثلاث محافظ Safe 5 اشتُريت من CryptoBilis كانت تحتوي على شرائح مزروعة، وأن شراء المحافظ الثلاث تم بين 20 أغسطس و23 سبتمبر 2026.
يمنع البرنامج الثابت بالإصدار 2.13.1، الذي صدر في 11 نوفمبر، عمل الشرائح المزروعة المحددة، لكنه لا يستطيع حماية عبارات الاسترداد التي جُمعت بالفعل.
أزالت Trezor شركة CryptoBilis من قائمة موزعيها المعتمدين في 9 أكتوبر، بعد ورود تقارير عن بيع محافظ Ledger تم العبث بها عبر الشركة نفسها.
يحق لأي عميل اشترى جهاز Trezor من CryptoBilis اعتبارًا من مارس 2026 الحصول على جهاز بديل أو استرداد المبلغ.
لم يُبلغ أي عميل عن خسارة أموال، ولم يُؤكَّد وجود أي شريحة مزروعة خارج CryptoBilis أو في طراز آخر من Trezor.
كيف عملت الشريحة المزروعة ولماذا لا يكفي تحديث البرنامج الثابت
لم تكن الشريحة المزروعة تعديلًا على البرنامج الثابت لـTrezor أو على عنصرها الآمن. ووفقًا للشرح التقني، كانت لوحة دوائر إضافية موضوعة بين اللوحة الرئيسية لمحفظة Safe 5 وشاشتها. وكانت تتنصت على الاتصال بين المتحكم الدقيق والشاشة، وتنسخ كلمات الاسترداد التي تظهر عند إنشاء نسخة احتياطية للمحفظة أو استعادة محفظة موجودة، كما كان بإمكانها التقاط عبارات المرور المعروضة على الشاشة بالطريقة نفسها. وشُفّرت البيانات الملتقطة وأُرسلت عبر شبكة هاتف محمول إلى خادم يتحكم فيه المهاجم، فيما كانت الشريحة تخزّن البيانات وتعيد المحاولة عند عدم توفر اتصال.
بدلًا من ذلك، غيّر مهندسو Trezor ترتيب الأوامر المرسلة إلى الشاشة، بحيث لم يعد تسلسل التفعيل الخاص بالشريحة المزروعة يحدث. وفي نقاش على X، أوضحت الشركة أن البرنامج الثابت يستطيع التنصت على الاتصال بين المتحكم الدقيق (MCU) والشاشة، وأن إعادة ترتيب هذه الأوامر تعطل آلية التفعيل. لكن ذلك لا يوقف سوى عمليات الالتقاط المستقبلية. فأي عبارة استرداد عُرضت على محفظة متأثرة قبل التحديث تظل مخترقة، ولهذا يُنصح مشترو CryptoBilis بإنشاء محفظة جديدة ببذرة جديدة بدلًا من استيراد العبارة القديمة إلى محفظة أجهزة أو محفظة برمجية أخرى.
يُنصح العملاء الذين لم يُعدّوا جهازًا اشتُري من CryptoBilis بعدم إعداده وعدم إدخال نسخة احتياطية لمحفظة موجودة. وأشارت Trezor أيضًا إلى أن الشرائح المزروعة لا تُحدث أي اختلافات خارجية واضحة. وقد يؤدي فتح المحفظة إلى إتلافها، وقالت الشركة إنه يصعب اكتشاف الشريحة المزروعة المصنّعة بإتقان حتى باستخدام صور مرجعية.
خفض عدد الموزعين بنسبة 80% وتشديد قواعد التعامل
لا تعود تخفيضات عدد الموزعين إلى إثبات العبث لدى هؤلاء الشركاء الآخرين. وصفت Trezor الموزعين الذين أزالتهم بأنهم موثوقون وقالت إنهم لا يشكلون تهديدًا فوريًا؛ لكنهم ببساطة لم يستوفوا متطلبات التوريد والتخزين والتحكم في الوصول الأكثر صرامة التي يجري تطبيقها على بقية الشبكة. ولم تكشف عمليات فحص المحافظ التي باعها موزعون آخرون في المنطقة عن أي دليل على العبث.
منذ مناشدتها العملاء في أكتوبر للتواصل معها، تلقت Trezor إفادات من 48 مشتريًا من CryptoBilis، وأُجريت الفحوص عبر اختبارات مخبرية أو صور للأجزاء الداخلية للأجهزة. ولم يُظهر أي جهاز آخر خضع للفحص أي علامة على العبث.
تشمل فترة الاستبدال مشتريات تتجاوز تواريخ شراء الوحدات الثلاث المحددة. وقد تستلزم قيود الشحن توفير طراز مختلف مع رد فارق السعر، أو التوصيل إلى عنوان في بلد آخر، أو استرداد المبلغ. وحذّرت Trezor من أن المحتالين قد ينتحلون صفة موظفي الدعم ويعرضون أجهزة بديلة أو استرداد الأموال، وأكدت أن موظفيها لن يطلبوا من العملاء مطلقًا مشاركة عبارات الاسترداد.
أفادت AMBCrypto بأن أحد العملاء أبلغ عن اشتباهه بوجود شريحة مزروعة في جهاز Safe 5 في 28 أكتوبر، أي قبل يومين من أول تحذير علني أصدرته Trezor؛ بينما ذكر Crypto.news أن ذلك التحذير الأول صدر في 30 أكتوبر. وأشارت AMBCrypto أيضًا إلى أن Trezor لم تكن قد أكدت وقوع خسائر لدى أي عميل حتى وقت نشر تقريرها في 13 نوفمبر. ويتفق التقريرون على الأجهزة الثلاثة المتأثرة، وآلية عمل البرنامج الثابت، والتوصية باستخدام بذرة جديدة.
لماذا يهم هذا الأمر
يُسوَّق للمحافظ المادية على أنها وسيلة للحماية من الهجمات عبر الإنترنت، لكن هذه الحادثة تُظهر أن سلسلة التوريد المحيطة بالجهاز تمثل سطح هجوم منفصلًا. فالمشتري الذي يشتري من موزع يثق في طريقة تعامل ذلك الوسيط مع الأجهزة وتخزينها وضوابط الوصول إليها، وليس في البرنامج الثابت للشركة المصنّعة وحده. ويعكس قرار Trezor تقليص شبكة موزعيها انتقال هذه الثقة إلى المراحل السابقة من سلسلة التوريد، كما أن مقارنة الشركة بالبلاغات السابقة عن العبث بأجهزة Ledger عبر CryptoBilis تشير إلى أن هذا النمط لا يقتصر على علامة تجارية واحدة.
أما بالنسبة إلى حاملي المحافظ، فالدرس العملي هو أن تحديث الجهاز لا يُصلح بذرة مخترقة. والطريقة الوحيدة لاستعادة الفصل بين مفاتيح المستخدم والمهاجم الذي قد يكون بحوزته العبارة القديمة بالفعل هي إنشاء محفظة جديدة ببذرة جديدة.
ما الذي ينبغي متابعته؟
قالت Trezor إن فحوص المشترين الـ48 من CryptoBilis الذين تواصلوا معها كانت لا تزال جارية وقت نشر AMBCrypto لتقريرها؛ لذا فإن أي تغيير في هذا العدد أو في عدد الشرائح المزروعة المؤكدة سيكون التحديث المهم التالي. كما ينبغي للمشترين المؤهلين من CryptoBilis متابعة الرسائل الرسمية من دعم Trezor، نظرًا إلى تحذير الشركة من عمليات الاحتيال التي تعتمد على انتحال الشخصية.
الأسئلة الشائعة
كم عدد محافظ Trezor Safe 5 التي احتوت على شرائح مزروعة؟
أكدت Trezor أن ثلاث محافظ Safe 5 اشتُريت من CryptoBilis بين 20 أغسطس و23 سبتمبر 2026 كانت تحتوي على شرائح مزروعة. وفُحصت إحداها في مختبر Trezor، بينما حُددت الشريحتان الأخريان من خلال صور قدمها المالكون.
هل يجعل البرنامج الثابت بالإصدار 2.13.1 المحافظ المتأثرة آمنة؟
يمنع البرنامج الثابت الشرائح المزروعة المحددة من التقاط المعلومات على الأجهزة التي تشغّل التحديث، لكن Trezor تقول إنه لا يستطيع حماية عبارة استرداد جُمعت بالفعل. وما زال يُنصح مشترو CryptoBilis بإنشاء محفظة جديدة ببذرة جديدة.
من المؤهل للحصول على جهاز Trezor بديل؟
يحق للعملاء الذين اشتروا جهاز Trezor من CryptoBilis اعتبارًا من مارس 2026 الحصول على جهاز بديل أو استرداد المبلغ، أو توصيل الجهاز إلى بلد آخر في حال وجود قيود على الشحن. وتنصح Trezor بالتواصل مباشرة مع دعم Trezor، وتحذّر من أن المحتالين قد ينتحلون صفة الدعم.
هل تأثر أي عملاء خارج CryptoBilis؟
لا. قالت Trezor إن فحص المحافظ التي باعها موزعون آخرون في المنطقة لم يكشف عن أي عبث، ولم يُؤكَّد وجود أي شريحة مزروعة في طراز آخر من Trezor أو لدى موزع آخر.
نُشر هذا المقال «Trezor تقلّص شبكة موزعيها بنسبة 80% بعد اكتشاف ثلاث شرائح مزروعة في Safe 5» أول مرة على BitcoinWorld.