#MANTRAPausesUnstakingFor7DaysAfterKeplrSecurityIncident
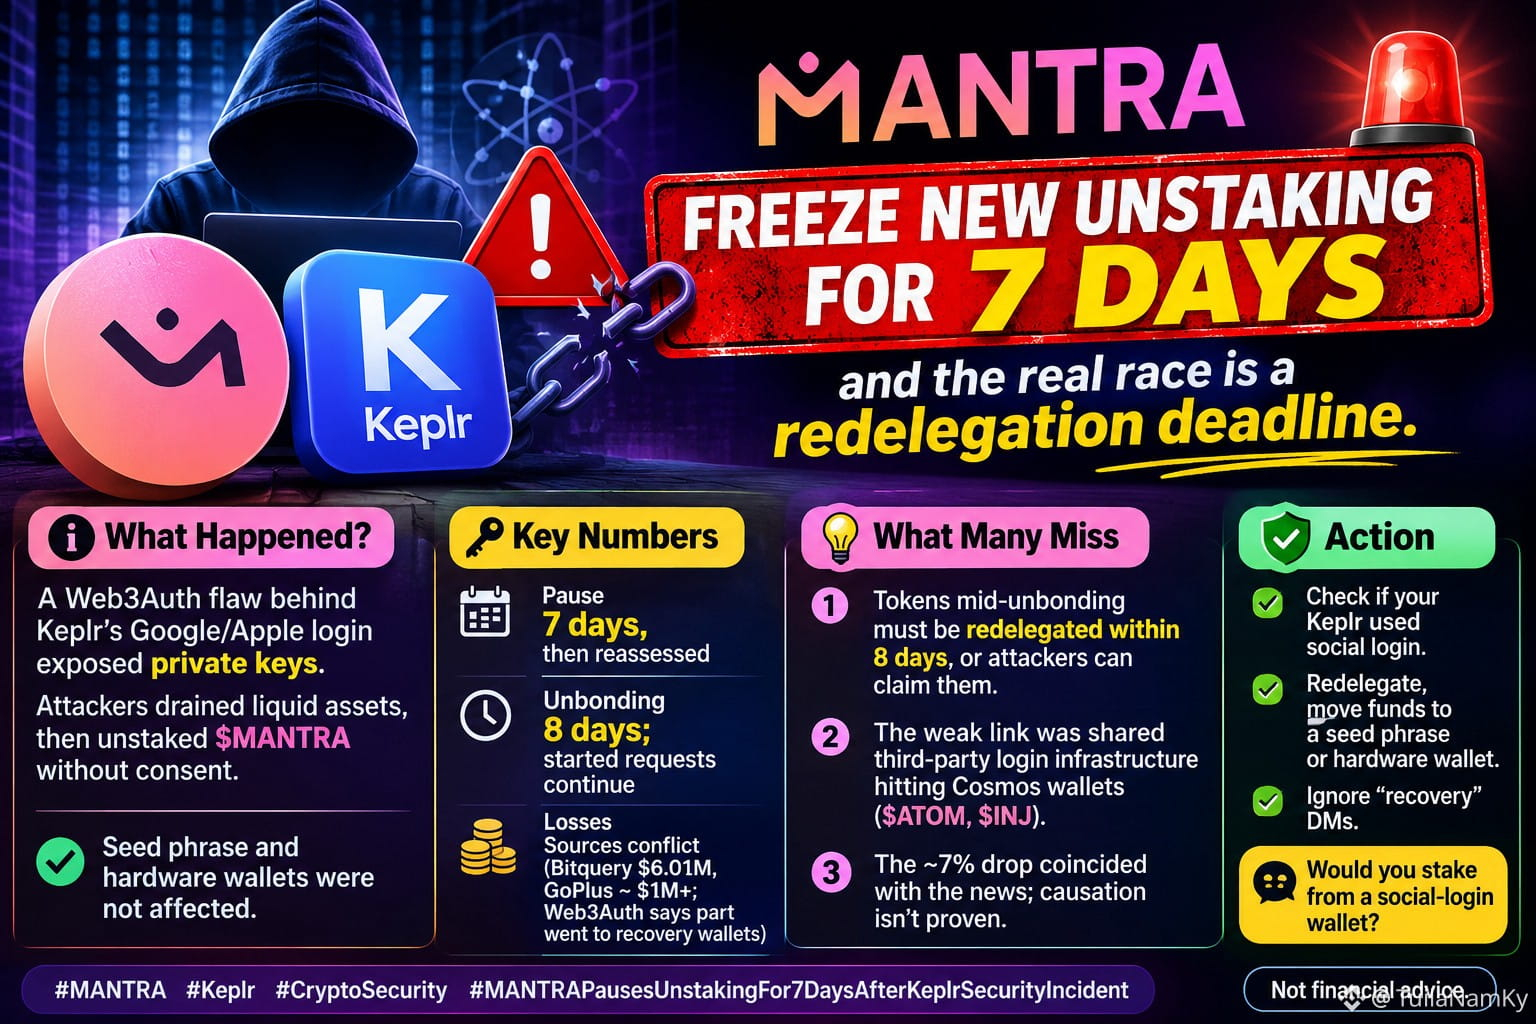
🚨 جمّدت MANTRA طلبات فكّ التخزين الجديدة لمدة 7 أيام، لكن السباق الحقيقي هو الموعد النهائي لإعادة التفويض.
ما حدث: كشف خلل في Web3Auth، المستخدم لتسجيل الدخول إلى Keplr عبر Google/Apple، عن المفاتيح الخاصة. استولى المهاجمون على الأصول السائلة، ثم فكّوا تخزين MANTRA دون موافقة أصحابها. لم تتأثر العبارة الأولية ومحافظ الأجهزة.
الأرقام الرئيسية:
التجميد: 7 أيام، ثم يُعاد التقييم. فترة فك الارتباط: 8 أيام؛ وتستمر الطلبات التي بدأ تنفيذها. الخسائر: تختلف المصادر (Bitquery: 6.01 مليون دولار، GoPlus: نحو مليون دولار أو أكثر؛ وتقول Web3Auth إن جزءًا منها ذهب إلى محافظ الاسترداد).
ما يغيب عن كثيرين:
1️⃣ يجب إعادة تفويض الرموز التي لا تزال في فترة فك الارتباط خلال 8 أيام، وإلا يمكن للمهاجمين المطالبة بها.
2️⃣ كانت نقطة الضعف في بنية تسجيل الدخول التابعة لطرف ثالث والمشتركة، والتي أثّرت في محافظ Cosmos ($ATOM، $INJ ).
3️⃣ تزامن الانخفاض بنحو 7% مع الأخبار؛ لكن لم يثبت أن الأخبار تسببت فيه.
الإجراء: تحقّق مما إذا كنت قد استخدمت تسجيل الدخول الاجتماعي في Keplr، وأعِد التفويض، وانقل أموالك إلى محفظة تستخدم عبارة أولية أو إلى محفظة أجهزة. تجاهل الرسائل الخاصة التي تعرض «الاسترداد».
هل ستُودع حصتك من محفظة تستخدم تسجيل الدخول الاجتماعي؟
هذه ليست نصيحة مالية.
#MANTRA #Keplr #CryptoSecurity
$MANTRA
$ATOM.US
$INJ
🚨 جمّدت MANTRA طلبات فكّ التخزين الجديدة لمدة 7 أيام، لكن السباق الحقيقي هو الموعد النهائي لإعادة التفويض.
ما حدث: كشف خلل في Web3Auth، المستخدم لتسجيل الدخول إلى Keplr عبر Google/Apple، عن المفاتيح الخاصة. استولى المهاجمون على الأصول السائلة، ثم فكّوا تخزين MANTRA دون موافقة أصحابها. لم تتأثر العبارة الأولية ومحافظ الأجهزة.
الأرقام الرئيسية:
التجميد: 7 أيام، ثم يُعاد التقييم. فترة فك الارتباط: 8 أيام؛ وتستمر الطلبات التي بدأ تنفيذها. الخسائر: تختلف المصادر (Bitquery: 6.01 مليون دولار، GoPlus: نحو مليون دولار أو أكثر؛ وتقول Web3Auth إن جزءًا منها ذهب إلى محافظ الاسترداد).
ما يغيب عن كثيرين:
1️⃣ يجب إعادة تفويض الرموز التي لا تزال في فترة فك الارتباط خلال 8 أيام، وإلا يمكن للمهاجمين المطالبة بها.
2️⃣ كانت نقطة الضعف في بنية تسجيل الدخول التابعة لطرف ثالث والمشتركة، والتي أثّرت في محافظ Cosmos ($ATOM، $INJ ).
3️⃣ تزامن الانخفاض بنحو 7% مع الأخبار؛ لكن لم يثبت أن الأخبار تسببت فيه.
الإجراء: تحقّق مما إذا كنت قد استخدمت تسجيل الدخول الاجتماعي في Keplr، وأعِد التفويض، وانقل أموالك إلى محفظة تستخدم عبارة أولية أو إلى محفظة أجهزة. تجاهل الرسائل الخاصة التي تعرض «الاسترداد».
هل ستُودع حصتك من محفظة تستخدم تسجيل الدخول الاجتماعي؟
هذه ليست نصيحة مالية.
#MANTRA #Keplr #CryptoSecurity
$MANTRA
$ATOM.US
$INJ