«اتصالات Tor الواردة، ما الذي يجعلها تُعَدّ من جماعتنا؟» سألني صديق يشغّل عقدة بنفسه. قرأت ذلك الإعلان مرتين، وكانت النقطة التي حيّرتني في طبقة العناوين. $BNB
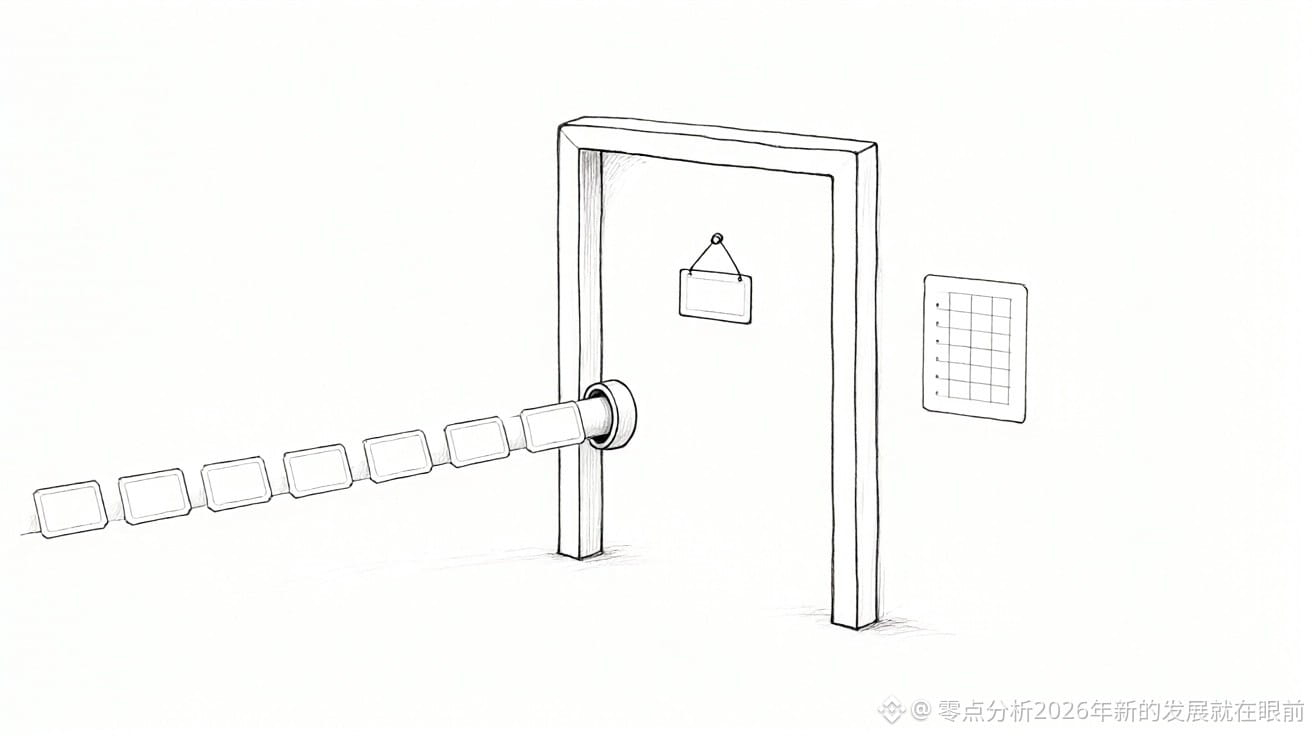
عندما تصل العقد النظيرة الواردة عبر Tor، ترى العقدة عنوانَ عملية Tor المحلية، وعادةً ما تكون على الجهاز نفسه وفي الشبكة المحلية نفسها؛ أما المصدر الحقيقي للطرف الآخر فلا يظهر إطلاقًا في هذه الطبقة. وخيار -whitelist غير المفعّل افتراضيًا يمنح «الثقة» لنطاقات IP: فإذا شمل النطاق عملية Tor، ورثت الاتصالات الخارجية هذه الثقة أيضًا. الغرض من هذا الخيار هو السماح للعميل المصاحب بالاتصال بعملية Tor المحلية؛ فهو لا يعتمد إلا على عنوان IP للمصدر، ولا يتحقق من هوية الطرف الآخر. وعند تفعيل القائمة البيضاء، تُرفع عنه جميع القيود المضادة لهجمات حجب الخدمة وتدابير الحد من تسرب الخصوصية. $ETH
تكمن المشكلة في طريقة التجميع. فعدة جهات تُصدر برامج العقد مع عملية Tor في حزمة واحدة، وتضبط -whitelist أيضًا على نطاق IP المطابق؛ وبعض العملاء المصاحبين لا تعمل من الأساس ما لم يكن هذا الخيار مفعّلًا. وباجتماع الأمرين، ذكر نص الإعلان الأصلي أن «آلافًا من عقد الشبكة الرئيسية التي يمكن الوصول إليها» أضافت جميع اتصالات Tor الواردة إلى القائمة البيضاء. أما العقد التي لم تغيّر خيار -whitelist غير الافتراضي قط، فلم تُحتسب ولو مرة واحدة. $SOL
جاء التصحيح مباشرًا: الاتصالات الواردة عبر onion bind لا تُضاف إلى القائمة البيضاء مطلقًا، إذ يجري تجاوز مطابقة العناوين بالكامل.
التغيير رقم 33395، الذي فُتح في 15 سبتمبر 2025، ودُمج ونُقل إلى الإصدارات السابقة في 17 سبتمبر؛ وقد تأثرت به الإصدارات الأقدم من 28.3 و29.2 و30.0، بينما تضمّنته الإصدارات الفرعية اللاحقة. وقبل ذلك، أبلغ Martin Zumsande وAntoine Poinsot فريق الأمن بالمشكلة في 12 سبتمبر، وفي اليوم نفسه، 17 سبتمبر، أُخطر أيضًا Luke Dashjr، مشرف Bitcoin Knots، ثم أُخطرت عدة جهات مورّدة للبرامج المتأثرة في 19 سبتمبر. ولمن لا يستطيع الترقية فورًا، لم يقدّم الإعلان سوى حل مؤقت واحد: إزالة عنوان IP لوكيل Tor المحلي من -whitelist.
هذا رأي شخصي ولا يشكّل نصيحة استثمارية؛ الأرباح والخسائر على مسؤوليتك الخاصة.
#比特币Core披露Tor流量漏洞
عندما تصل العقد النظيرة الواردة عبر Tor، ترى العقدة عنوانَ عملية Tor المحلية، وعادةً ما تكون على الجهاز نفسه وفي الشبكة المحلية نفسها؛ أما المصدر الحقيقي للطرف الآخر فلا يظهر إطلاقًا في هذه الطبقة. وخيار -whitelist غير المفعّل افتراضيًا يمنح «الثقة» لنطاقات IP: فإذا شمل النطاق عملية Tor، ورثت الاتصالات الخارجية هذه الثقة أيضًا. الغرض من هذا الخيار هو السماح للعميل المصاحب بالاتصال بعملية Tor المحلية؛ فهو لا يعتمد إلا على عنوان IP للمصدر، ولا يتحقق من هوية الطرف الآخر. وعند تفعيل القائمة البيضاء، تُرفع عنه جميع القيود المضادة لهجمات حجب الخدمة وتدابير الحد من تسرب الخصوصية. $ETH
تكمن المشكلة في طريقة التجميع. فعدة جهات تُصدر برامج العقد مع عملية Tor في حزمة واحدة، وتضبط -whitelist أيضًا على نطاق IP المطابق؛ وبعض العملاء المصاحبين لا تعمل من الأساس ما لم يكن هذا الخيار مفعّلًا. وباجتماع الأمرين، ذكر نص الإعلان الأصلي أن «آلافًا من عقد الشبكة الرئيسية التي يمكن الوصول إليها» أضافت جميع اتصالات Tor الواردة إلى القائمة البيضاء. أما العقد التي لم تغيّر خيار -whitelist غير الافتراضي قط، فلم تُحتسب ولو مرة واحدة. $SOL
جاء التصحيح مباشرًا: الاتصالات الواردة عبر onion bind لا تُضاف إلى القائمة البيضاء مطلقًا، إذ يجري تجاوز مطابقة العناوين بالكامل.
التغيير رقم 33395، الذي فُتح في 15 سبتمبر 2025، ودُمج ونُقل إلى الإصدارات السابقة في 17 سبتمبر؛ وقد تأثرت به الإصدارات الأقدم من 28.3 و29.2 و30.0، بينما تضمّنته الإصدارات الفرعية اللاحقة. وقبل ذلك، أبلغ Martin Zumsande وAntoine Poinsot فريق الأمن بالمشكلة في 12 سبتمبر، وفي اليوم نفسه، 17 سبتمبر، أُخطر أيضًا Luke Dashjr، مشرف Bitcoin Knots، ثم أُخطرت عدة جهات مورّدة للبرامج المتأثرة في 19 سبتمبر. ولمن لا يستطيع الترقية فورًا، لم يقدّم الإعلان سوى حل مؤقت واحد: إزالة عنوان IP لوكيل Tor المحلي من -whitelist.
هذا رأي شخصي ولا يشكّل نصيحة استثمارية؛ الأرباح والخسائر على مسؤوليتك الخاصة.
#比特币Core披露Tor流量漏洞