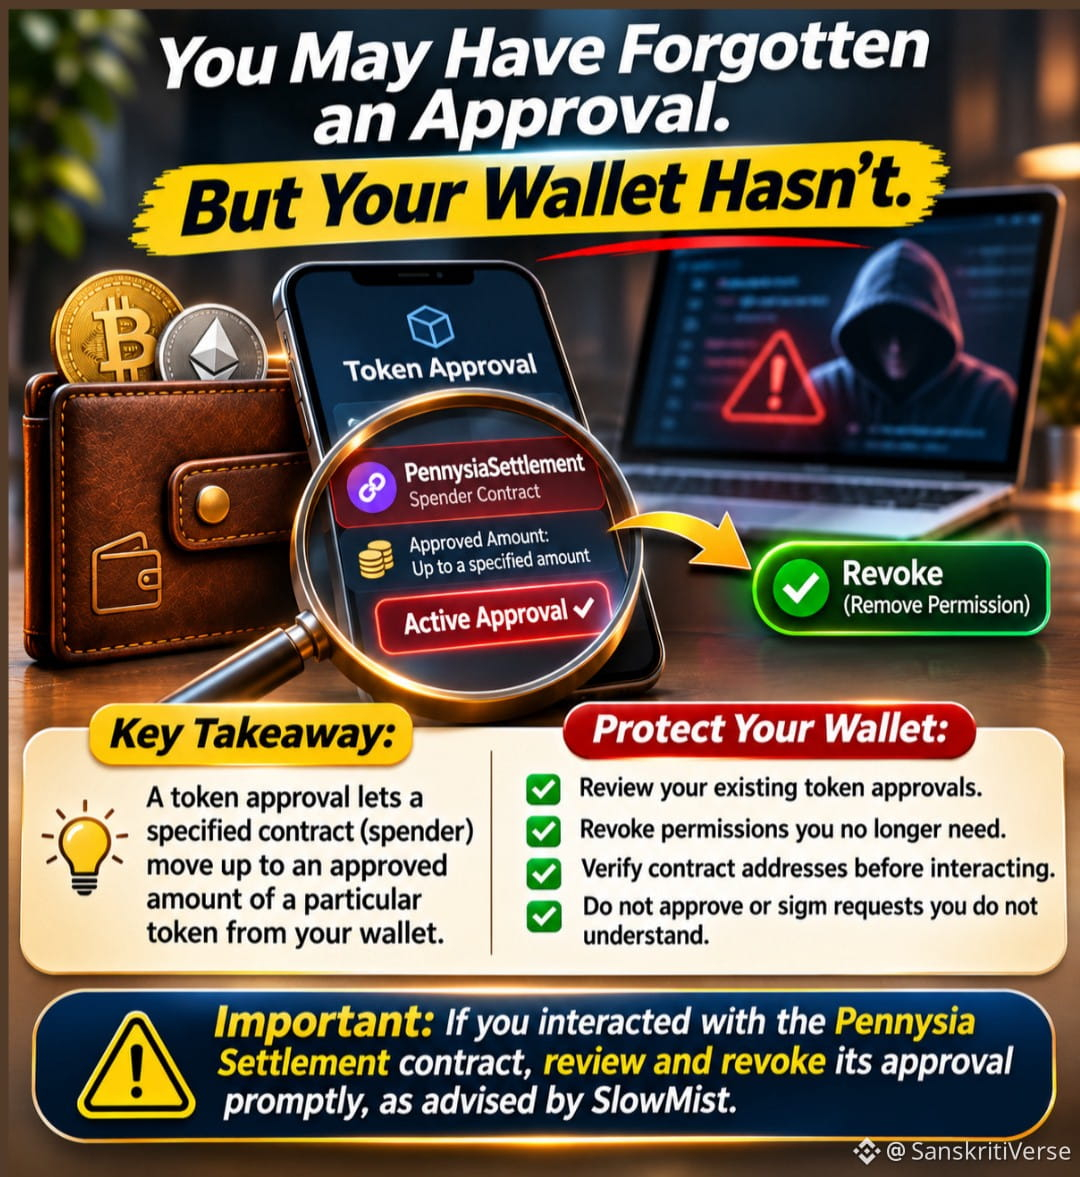
ربما نسيتَ موافقةً ما. لكن محفظتك لم تنسَ.
في 12 نوفمبر 2026، تعرّض PennysiaSettlement على إيثيريوم للاستغلال عبر ثغرة تسمح بإجراء استدعاءات خارجية عشوائية في دالة executeSwap، وفقًا لـ SlowMist.
ويُقال إن المهاجم استخدم رموزًا مزيفة لتجاوز فحوصات الإنفاق، واستغل موافقات متبقية على الرموز من 4 مستخدمين.
الخسائر المُبلّغ عنها: نحو 5,131 دولارًا، بحسب سجل SlowMist.
لماذا يهم هذا؟
تتيح الموافقة على رمز لعقدٍ محددٍ بصفة جهة إنفاق نقلَ ما يصل إلى المبلغ المُجاز من رمز معيّن من محفظتك.
وقد يظل هذا الإذن ساريًا حتى بعد التوقف عن استخدام بروتوكول ما.
احمِ محفظتك:
راجع موافقات الرموز الحالية.
ألغِ الأذونات التي لم تعد بحاجة إليها.
تحقق من عناوين العقود قبل التفاعل معها.
لا توافق على طلبات لا تفهمها ولا توقّعها.
مهم: إذا تفاعلت مع عقد Pennysia Settlement، فراجع موافقته وألغِها سريعًا، واتبع التنبيه الأمني الصادر عن SlowMist.
درس للمبتدئين:
إن فصل محفظتك عن موقع إلكتروني لا يلغي موافقات الرموز تلقائيًا.
يعتمد أمان محفظتك أيضًا على الأذونات التي منحتها.
سؤال: متى كانت آخر مرة راجعت فيها موافقات الرموز؟
المصدر: قاعدة بيانات الاختراقات لدى SlowMist؛ تنبيه حادثة Pennysia الأمنية.
#أمن_العملات_المشفرة #أمان_المحفظة #إيثيريوم #التمويل_اللامركزي #التثقيف_في_العملات_المشفرة
في 12 نوفمبر 2026، تعرّض PennysiaSettlement على إيثيريوم للاستغلال عبر ثغرة تسمح بإجراء استدعاءات خارجية عشوائية في دالة executeSwap، وفقًا لـ SlowMist.
ويُقال إن المهاجم استخدم رموزًا مزيفة لتجاوز فحوصات الإنفاق، واستغل موافقات متبقية على الرموز من 4 مستخدمين.
الخسائر المُبلّغ عنها: نحو 5,131 دولارًا، بحسب سجل SlowMist.
لماذا يهم هذا؟
تتيح الموافقة على رمز لعقدٍ محددٍ بصفة جهة إنفاق نقلَ ما يصل إلى المبلغ المُجاز من رمز معيّن من محفظتك.
وقد يظل هذا الإذن ساريًا حتى بعد التوقف عن استخدام بروتوكول ما.
احمِ محفظتك:
راجع موافقات الرموز الحالية.
ألغِ الأذونات التي لم تعد بحاجة إليها.
تحقق من عناوين العقود قبل التفاعل معها.
لا توافق على طلبات لا تفهمها ولا توقّعها.
مهم: إذا تفاعلت مع عقد Pennysia Settlement، فراجع موافقته وألغِها سريعًا، واتبع التنبيه الأمني الصادر عن SlowMist.
درس للمبتدئين:
إن فصل محفظتك عن موقع إلكتروني لا يلغي موافقات الرموز تلقائيًا.
يعتمد أمان محفظتك أيضًا على الأذونات التي منحتها.
سؤال: متى كانت آخر مرة راجعت فيها موافقات الرموز؟
المصدر: قاعدة بيانات الاختراقات لدى SlowMist؛ تنبيه حادثة Pennysia الأمنية.
#أمن_العملات_المشفرة #أمان_المحفظة #إيثيريوم #التمويل_اللامركزي #التثقيف_في_العملات_المشفرة