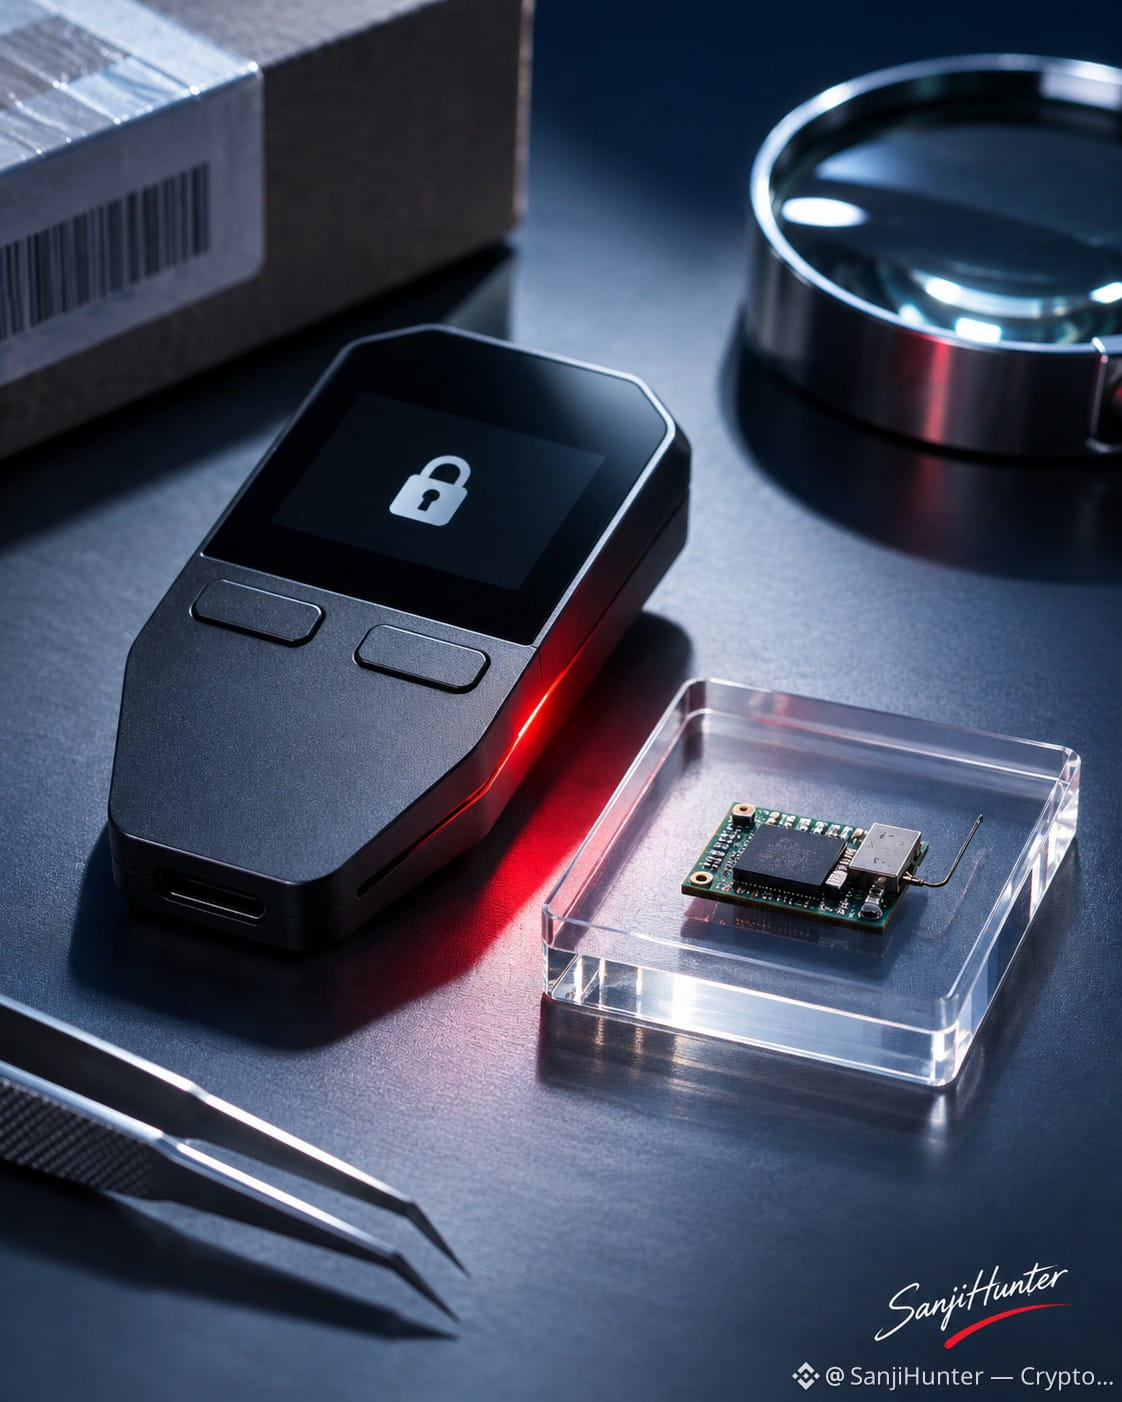
TREZOR تؤكد وجود زرعات خفية في 3 محافظ — إصلاح البرنامج الثابت لا يكفي
تخيّل أن تشتري محفظة أجهزة أصلية، ثم تكتشف أن أحدهم عدّلها سرًا قبل أن تصلك
لم يعد هذا مجرد خطر افتراضي
أكدت Trezor وجود زرعات خبيثة في 3 أجهزة Safe 5 اشتُريت من CryptoBilis بين 20 أغسطس و23 سبتمبر
كان بإمكان هذه الزرعات التقاط عبارات الاسترداد المعروضة على الجهاز وإرسالها عبر شبكة الهاتف المحمول
$BTC
🔐 أصدرت Trezor البرنامج الثابت 2.13.1 لحظر الزرعات التي تم تحديدها حتى الآن
لكن هناك مشكلة لا يمكن للبرمجيات حلها
إذا كانت عبارة الاسترداد الخاصة بك قد التُقطت بالفعل، فلن يجعل تحديث البرنامج الثابت مفاتيحك سرية من جديد
⚠️ لا تزال Trezor تنصح كل من اشترى أجهزتها من CryptoBilis منذ مارس 2026 بنقل أمواله إلى محفظة جديدة بعبارة استرداد جديدة تمامًا والتواصل مع الدعم الرسمي
لم يُبلغ أي عميل متأثر عن خسارة أموال، ولم تعثر Trezor خلال تحقيقها على أي زرعات في الأجهزة المباعة من جهات أخرى أو في طُرز أخرى
والدرس يتجاوز Trezor
قد تكون محفظة الأجهزة أصلية، بينما تكون سلسلة توريدها قد تعرضت للاختراق
$LINK
#Trezor #CryptoSecurity #HardwareWallets
تخيّل أن تشتري محفظة أجهزة أصلية، ثم تكتشف أن أحدهم عدّلها سرًا قبل أن تصلك
لم يعد هذا مجرد خطر افتراضي
أكدت Trezor وجود زرعات خبيثة في 3 أجهزة Safe 5 اشتُريت من CryptoBilis بين 20 أغسطس و23 سبتمبر
كان بإمكان هذه الزرعات التقاط عبارات الاسترداد المعروضة على الجهاز وإرسالها عبر شبكة الهاتف المحمول
$BTC
🔐 أصدرت Trezor البرنامج الثابت 2.13.1 لحظر الزرعات التي تم تحديدها حتى الآن
لكن هناك مشكلة لا يمكن للبرمجيات حلها
إذا كانت عبارة الاسترداد الخاصة بك قد التُقطت بالفعل، فلن يجعل تحديث البرنامج الثابت مفاتيحك سرية من جديد
⚠️ لا تزال Trezor تنصح كل من اشترى أجهزتها من CryptoBilis منذ مارس 2026 بنقل أمواله إلى محفظة جديدة بعبارة استرداد جديدة تمامًا والتواصل مع الدعم الرسمي
لم يُبلغ أي عميل متأثر عن خسارة أموال، ولم تعثر Trezor خلال تحقيقها على أي زرعات في الأجهزة المباعة من جهات أخرى أو في طُرز أخرى
والدرس يتجاوز Trezor
قد تكون محفظة الأجهزة أصلية، بينما تكون سلسلة توريدها قد تعرضت للاختراق
$LINK
#Trezor #CryptoSecurity #HardwareWallets