


بدأت أوبر التواصل مع آلاف السائقين في أنحاء الولايات المتحدة بشأن الحادث الأمني الأخير الذي شمل أحد مزودي خدمات الذكاء الاصطناعي الخارجيين. وأدى الاختراق إلى احتمال كشف البيانات الشخصية للسائقين، بما فيها تفاصيل رخص القيادة الخاصة بهم. وفصّلت الشركة الحادث في إشعارات أرسلتها إلى السائقين في 10 نوفمبر.
كيف علمت أوبر أن مزودها تعرّض للاختراق
تواصل مزود الخدمة مع أوبر في 9 أكتوبر 2026، بعدما حصل قراصنة على بيانات اعتماد داخلية واستغلوها للوصول إلى حساب أوبر. وقالت أوبر إنها قطعت اتصال البيانات على الفور وبدأت تحقيقًا. وبحلول 13 أكتوبر، تأكدت الشركة من حدوث وصول غير مصرّح به إلى البيانات الشخصية للسائقين.
قدّمت أوبر لمستخدميها خدمات مجانية للمراقبة والمساعدة في حالات الاحتيال من Cyberscout. وحتى الآن، لم يُبلّغ عن أي إساءة استخدام.
يحمل الإشعار الموجّه إلى السائقين بشأن الحادثة تاريخ 10 نوفمبر، ما يعني مرور 28 يومًا على إجراء التحقق. لكن الفاصل بين التحقق وإخطار السائقين المتضررين لا يعني وقوع مخالفة في الإبلاغ.
أفادت TechCrunch بأن المزوّد هو Fireworks AI
بحسب TechCrunch، كان المزوّد المتضرر هو Fireworks AI، وهي شركة تتيح للمطوّرين الوصول إلى نماذج الذكاء الاصطناعي. وأكدت أوبر أيضًا للمنشور أن Fireworks كانت تحتفظ ببعض بياناتها.
حتى الآن، تشير الأرقام المُعلنة إلى تضرر 7,870 شخصًا في ثلاث ولايات: 3,430 في ساوث كارولاينا، و2,567 في ماساتشوستس، و1,873 في رود آيلاند. وتؤكد إدارة شؤون المستهلكين في ساوث كارولاينا بشكل مستقل عدد المتضررين في الولاية.
لكن النطاق الكامل للاختراق لا يزال غير واضح. فلم تعلن كاليفورنيا وإلينوي أرقامهما، ما يعني أن الإجمالي البالغ 7,870 يشمل الولايات الثلاث التي أُعلنت أعداد المتضررين فيها فقط. ولا يزال العدد الإجمالي للسائقين المتضررين على مستوى البلاد مجهولًا.
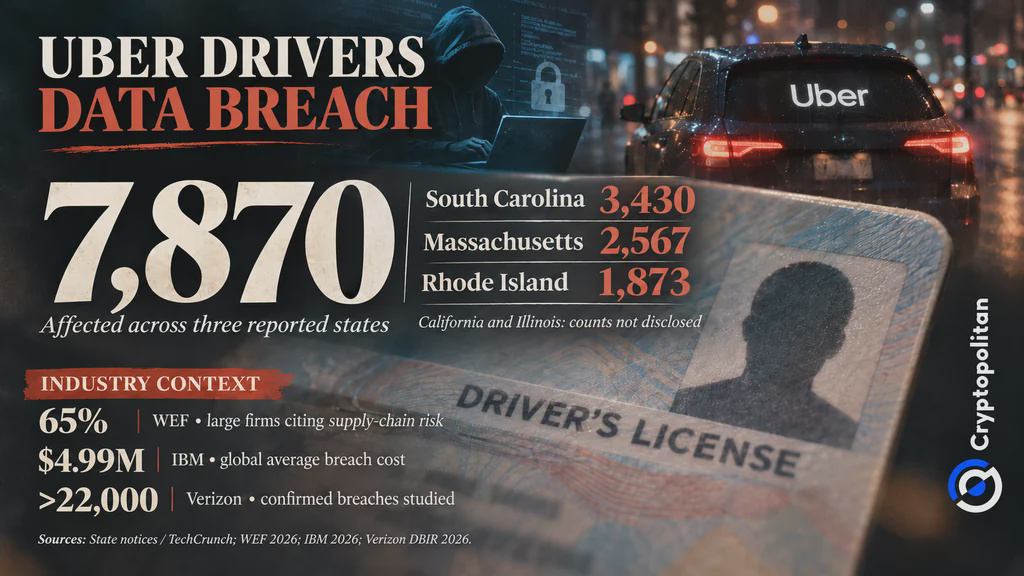 اختراق بيانات رخص القيادة لسائقي أوبر يطال 7,870 شخصًا في ثلاث ولايات بعد اختراق Fireworks AI
سرقة بيانات اعتماد مرتبطة بهجوم «LLMJacking»
في نشرتها الصادرة في 9 نوفمبر، أعلنت Fireworks أن الاختراق كان أخطر من مجرد سرقة بيانات اعتماد. فقد جرى الوصول إلى معلومات الحساب والفوترة. كما تمكّن المهاجمون من الوصول إلى الأسرار ومجموعات البيانات ونماذج الذكاء الاصطناعي غير المكتملة لبعض العملاء. وأوضحت Fireworks أن أرقام بطاقات الدفع لم تتأثر.
وكشفت الشركة أيضًا عن اختراق آخر. ففي 23 أكتوبر، تعرّض مزوّد خدمات سحابية يستضيف أنظمة Fireworks لهجوم. وفي اليوم التالي، استخدم المخترقون إمكانية الوصول إلى تلك الخدمة السحابية للحصول على مزيد من معلومات العملاء. وأفادت Fireworks بعدم وقوع أي اختراق ناجح إضافي بعد 25 أكتوبر.
ربطت Fireworks الهجمات بأسلوب LLMJacking، وهو مخطط يعتمد على سرقة إمكانية الوصول إلى نماذج الذكاء الاصطناعي. وفي حالة منفصلة، كشفت Google وMandiant أن الاستخدام غير المصرّح به للذكاء الاصطناعي تكبّد تكاليف تجاوزت 100,000 دولار في يوم واحد فقط. لكن هذه النفقات لا علاقة لها بأوبر.
لماذا لا يُعدّ هذا الاختراق تسترًا على غرار ما حدث في 2016
سبق أن تعرضت أوبر لاختراق كبير للبيانات، لكن استجابتها كانت مختلفة. ففي 2018، أعلن المدعي العام في كاليفورنيا عن تسوية بقيمة 148 مليون دولار بسبب التستر على اختراق وقع في 2016 وأثّر في 57 مليون شخص. وقال المحققون إن أوبر دفعت للمخترقين 100,000 دولار مقابل التزام الصمت، ولم تُخطر أكثر من 174,000 سائق في كاليفورنيا.
تقول أوبر هذه المرة إنها قطعت الاتصال بالمزوّد المتضرر على الفور، وأخطرت السائقين، وقدّمت لهم خدمة مراقبة الائتمان. وحتى الآن، لا تُظهر الإفصاحات العلنية أي دليل على تستر مماثل.
مخاطر الأطراف الثالثة باتت مصدر التهديد الأكبر
يسلّط أحدث اختراق لأوبر الضوء على مصدر قلق متزايد: فقد تفقد الشركات معلومات حساسة عبر المورّدين الذين تعتمد عليهم. ووجد المنتدى الاقتصادي العالمي أن 65% من الشركات الكبرى اعتبرت نقاط الضعف لدى الأطراف الثالثة وفي سلاسل التوريد أكبر تحدٍ أمام قدرتها على الصمود السيبراني، ارتفاعًا من 54% في 2025.
في غضون ذلك، قدّرت IBM متوسط تكلفة الاختراق عالميًا بنحو 4.99 مليون دولار. وفحصت Verizon أكثر من 22,000 اختراق مؤكّد في 145 دولة. وتعكس هذه الأرقام مخاطر الأمن السيبراني عمومًا، لا الخسائر الفعلية التي تكبدتها أوبر.
سبق أن أوردت Cryptopolitan تقريرًا عن اختراق مشابه لأداة ذكاء اصطناعي تابعة لطرف ثالث، شمل Vercel. وبالنسبة إلى أوبر، لا تزال هناك ثلاثة أسئلة بلا إجابة: كم عدد السائقين المتضررين على مستوى البلاد؟ وما المعلومات المحددة التي كُشف عنها؟ وما الضوابط التي حدّت من وصول Fireworks إلى بيانات أوبر؟ لا يجيب الإشعار العلني للشركة عن هذه الأسئلة.
إذا كنت تقرأ هذا، فأنت متقدم بالفعل. حافظ على ذلك من خلال نشرتنا الإخبارية.