
#bitcoincoredisclosestortrafficvulnerability
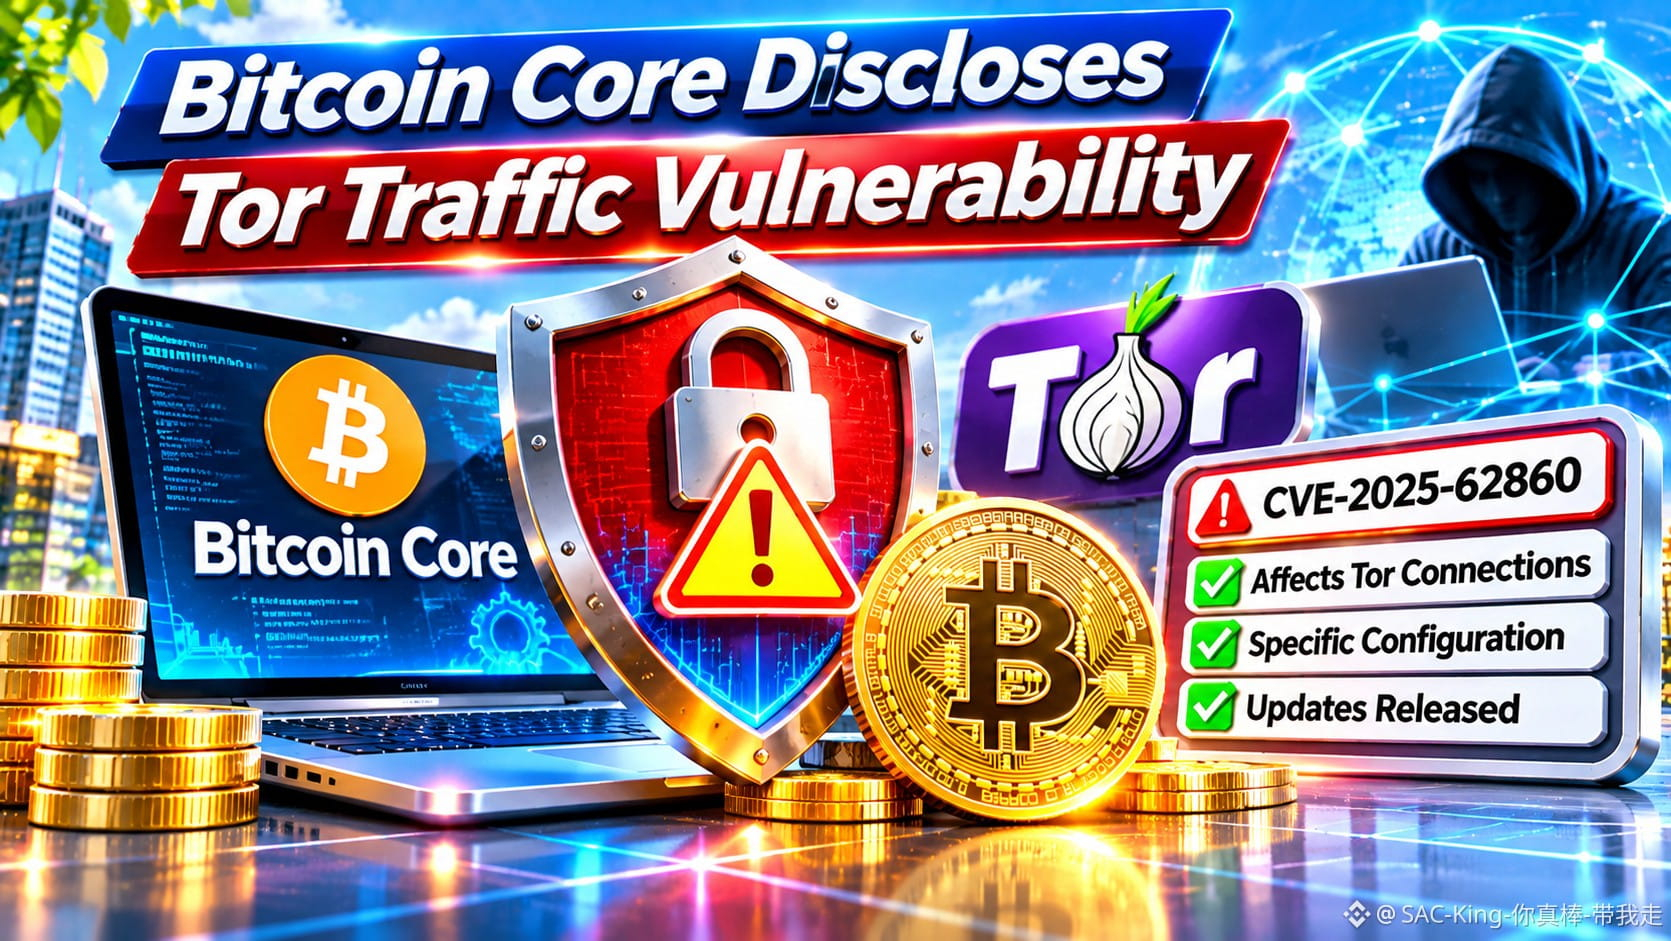
🔐 $BITCOIN تكشف Bitcoin Core عن ثغرة في حركة مرور Tor: ما يحتاج المستخدمون إلى معرفته ⚠️
تخيّل أنك تتصل ببيتكوين عبر Tor حفاظًا على خصوصيتك، ثم تكتشف أن إعدادًا برمجيًا قد يتعامل عن طريق الخطأ مع الزوار مجهولي الهوية على أنهم اتصالات موثوقة.
هذا هو مصدر القلق تحديدًا وراء الثغرة التي كشفت عنها Bitcoin Core حديثًا، CVE-2025-62860، والتي نُشرت في 10 نوفمبر 2026.
أتاحت هذه الثغرة لاتصالات Tor الواردة أن ترث أذونات القائمة البيضاء المخصصة للاتصالات الموثوقة، وذلك على آلاف عقد بيتكوين التي يمكن الوصول إليها، في ظل إعدادات معينة.
إليك كيف حدث ذلك: كانت Bitcoin Core تتعرّف أحيانًا على اتصالات Tor الواردة باستخدام عنوان IP الخاص بوكيل Tor المحلي. وعندما يطابق ذلك العنوان نطاقًا مُدرجًا في القائمة البيضاء التي أعدّها المشغّل، كانت الاتصالات الخارجية تحصل على امتيازات مخصصة للأقران الموثوق بهم.
كانت تلك الامتيازات تتجاوز بعض القيود المفروضة للحماية من حجب الخدمة، وكذلك بعض وسائل حماية الخصوصية. والأهم من ذلك، لم تكن هذه ثغرة تتيح للمهاجمين سرقة البيتكوين أو الوصول إلى المفاتيح الخاصة.
ما التفصيل الحاسم؟ لم تكن عرضة للخطر سوى العقد التي تستخدم إعداد القائمة البيضاء المتأثرة، وهو إعداد غير افتراضي. أما العقد التي لم تستخدم هذا الإعداد، فلم تتأثر قط.
كان المطوّرون قد أصدروا بالفعل إصلاحات في Bitcoin Core 28.3 و29.2 و30.0 خلال أكتوبر 2025. وجاء الكشف في نوفمبر امتثالًا لسياسة المشروع بشأن الإفصاح عن الثغرات الأمنية.
وجهة نظري: لا يعتمد أمن بيتكوين على سلسلة الكتل فحسب، بل أيضًا على آلاف العقد التي يديرها مشغّلون مستقلون. وحتى أخطاء الإعدادات تستحق اهتمامًا جادًا.
تتطلب اللامركزية الحقيقية صيانة أمنية مستمرة، لا ثقة عمياء بالبرمجيات.
هل تعتقد أن مشغّلي العقد يولون تحديثات الخصوصية والأمان ما يكفي من الاهتمام؟
إخلاء مسؤولية: محتوى تثقيفي فقط، وليس نصيحة مالية.
#BitcoinSecurity #CryptoPrivacy #GrowWithSAC $FF $TSLA
#BitcoinCoreDisclosesTorTrafficVulnerability
🔐 $BITCOIN تكشف Bitcoin Core عن ثغرة في حركة مرور Tor: ما يحتاج المستخدمون إلى معرفته ⚠️
تخيّل أنك تتصل ببيتكوين عبر Tor حفاظًا على خصوصيتك، ثم تكتشف أن إعدادًا برمجيًا قد يتعامل عن طريق الخطأ مع الزوار مجهولي الهوية على أنهم اتصالات موثوقة.
هذا هو مصدر القلق تحديدًا وراء الثغرة التي كشفت عنها Bitcoin Core حديثًا، CVE-2025-62860، والتي نُشرت في 10 نوفمبر 2026.
أتاحت هذه الثغرة لاتصالات Tor الواردة أن ترث أذونات القائمة البيضاء المخصصة للاتصالات الموثوقة، وذلك على آلاف عقد بيتكوين التي يمكن الوصول إليها، في ظل إعدادات معينة.
إليك كيف حدث ذلك: كانت Bitcoin Core تتعرّف أحيانًا على اتصالات Tor الواردة باستخدام عنوان IP الخاص بوكيل Tor المحلي. وعندما يطابق ذلك العنوان نطاقًا مُدرجًا في القائمة البيضاء التي أعدّها المشغّل، كانت الاتصالات الخارجية تحصل على امتيازات مخصصة للأقران الموثوق بهم.
كانت تلك الامتيازات تتجاوز بعض القيود المفروضة للحماية من حجب الخدمة، وكذلك بعض وسائل حماية الخصوصية. والأهم من ذلك، لم تكن هذه ثغرة تتيح للمهاجمين سرقة البيتكوين أو الوصول إلى المفاتيح الخاصة.
ما التفصيل الحاسم؟ لم تكن عرضة للخطر سوى العقد التي تستخدم إعداد القائمة البيضاء المتأثرة، وهو إعداد غير افتراضي. أما العقد التي لم تستخدم هذا الإعداد، فلم تتأثر قط.
كان المطوّرون قد أصدروا بالفعل إصلاحات في Bitcoin Core 28.3 و29.2 و30.0 خلال أكتوبر 2025. وجاء الكشف في نوفمبر امتثالًا لسياسة المشروع بشأن الإفصاح عن الثغرات الأمنية.
وجهة نظري: لا يعتمد أمن بيتكوين على سلسلة الكتل فحسب، بل أيضًا على آلاف العقد التي يديرها مشغّلون مستقلون. وحتى أخطاء الإعدادات تستحق اهتمامًا جادًا.
تتطلب اللامركزية الحقيقية صيانة أمنية مستمرة، لا ثقة عمياء بالبرمجيات.
هل تعتقد أن مشغّلي العقد يولون تحديثات الخصوصية والأمان ما يكفي من الاهتمام؟
إخلاء مسؤولية: محتوى تثقيفي فقط، وليس نصيحة مالية.
#BitcoinSecurity #CryptoPrivacy #GrowWithSAC $FF $TSLA
#BitcoinCoreDisclosesTorTrafficVulnerability