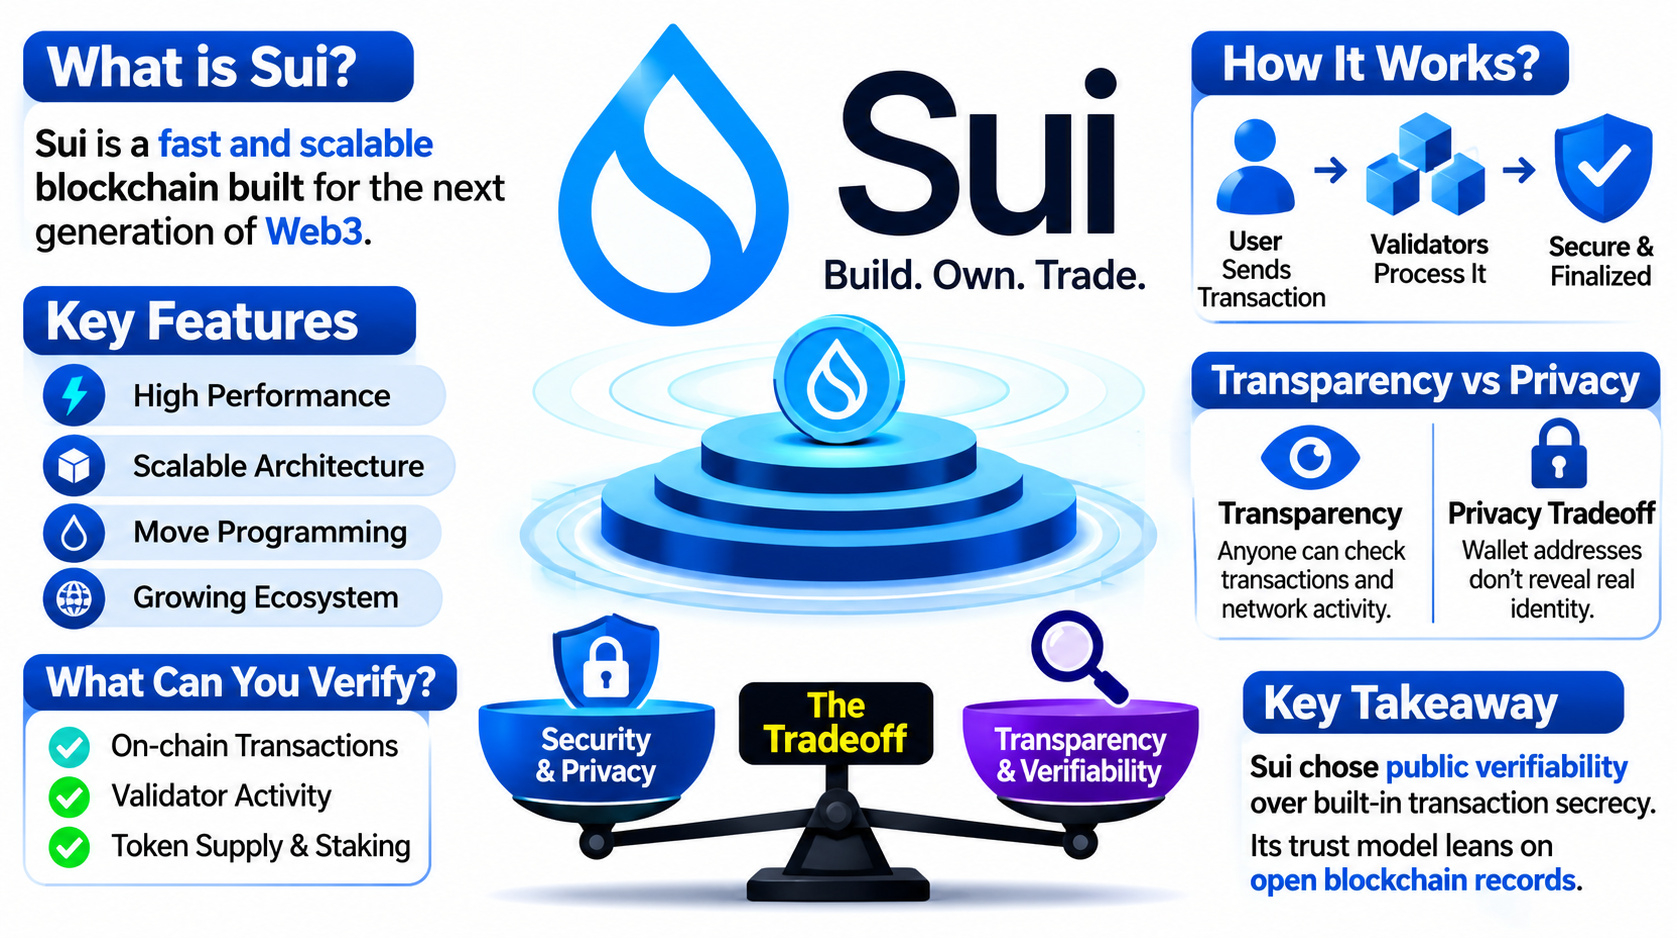
تقوم SUI على الشفافية العامة على السلسلة، ويبلغ الحد الأقصى لمعروضها 10 مليارات رمز، وتعتمد نموذجًا أمنيًا قائمًا على إثبات الحصة المفوض. لكن ثمة مقايضة خفية: كل معاملة وأصل على Sui مرئيان للعامة، في حين أن عناوين المحافظ لا تكشف تلقائيًا عن الهوية الحقيقية لأصحابها. وهذا ليس سهوًا، بل خيار معلن. وثائق Sui +2
تعطي Sui الأولوية لإمكانية التحقق العامة على الخصوصية المالية. إذ يمكن لأي شخص الاطلاع على سجل المعاملات وحركة الأصول، ما يساعد المراقبين المستقلين على التحقق من نشاط الشبكة. لكن هذه الشفافية نفسها تعرّض المستخدمين لتتبع المعاملات وتصنيف المحافظ والمراقبة المالية. فالشفافية لها ثمن يتمثل في الخصوصية. وثائق Sui
يمكن لحاملي الرموز فحص المعاملات على السلسلة، ونشاط المدقّقين، والحصة المفوّضة، ومعروض الرموز. كما يسجّل البروتوكول تغيّرات التخزين في نقاط انتقال العصور. ومع ذلك، فإن SUI ليس أصلاً مدعوماً باحتياطيات، لذا لا تنطبق عليه تقارير إثبات الاحتياطيات التقليدية الصادرة عن شركات مثل BDO أو Deloitte. كذلك، لا تتيح بيانات البلوكشين العامة التحقق بشكل مستقل من الهوية الحقيقية لكل مستخدم أو من ترتيبات الحفظ لديه. وثائق Sui +1
قارن هذا بـ Zcash (ZEC). تستخدم معاملاته المحمية إثباتات المعرفة الصفرية لإخفاء المُرسِل والمُستلِم ومبالغ المعاملات، مع إتاحة التحقق للشبكة من صحة المعاملة. وهذا يوفر خصوصية مالية أكبر، لكن الأطراف الخارجية تفقد إمكانية الاطلاع على تفاصيل المعاملات الفردية. وثائق Zcash، توثيق الإصدار 6.12.2 +1
لا يلغي أيّ من النهجين مخاطر الطرف المقابل. تكشف SUI عن نشاط المعاملات، لكنها تظل معتمدة على المدقّقين والمحافظ والبنية التحتية. وتحمي Zcash خصوصية المعاملات، لكنها تعتمد على التشفير والبرمجيات وممارسات الاستخدام الآمن للمحافظ.
اختارت SUI النشاط العام القابل للتحقق بدلاً من سرية المعاملات المدمجة. ويعتمد نموذج الثقة فيها على سجلات البلوكشين المتاحة للفحص العام.
أيّ المخاطر تثير قلقك أكثر — المراقبة المالية عبر المعاملات العامة، أم محدودية الاطلاع على المعاملات