🚨 لا تظن أن التخزين على الشبكة (Staking) آمن لمجرد أنك لا تشارك عبارة الاسترداد!
تثير حادثة مرتبطة بـ Keplr/Web3Auth تساؤلات كبيرة حول أمان محافظ العملات المشفرة والتحكم في الأصول المودعة للتخزين.
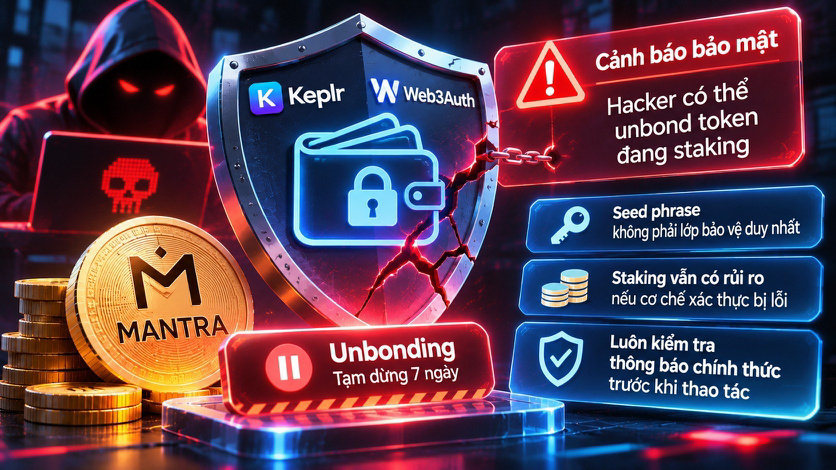
وفقًا للمعلومات الواردة في تقرير بحثي بتاريخ 13/11، يُعتقد أن الثغرة مكّنت المخترقين من الوصول إلى الأصول السائلة وإلغاء رهن رموز MANTRA من دون موافقة المستخدمين.
أوقفت MANTRA مؤقتًا عملية فك الارتباط لمدة 7 أيام. ويُنصح المستخدمون بإعادة تفويض أصولهم خلال فترة معالجة الحادثة، وفقًا لإعلان المشروع.
والجدير بالاهتمام هنا لا يقتصر على قيمة الأموال المتأثرة.
هناك 3 دروس ينبغي لمستخدمي العملات المشفرة استيعابها:
1. عبارة الاسترداد ليست طبقة الحماية الوحيدة.
قد تستخدم المحافظ تسجيل الدخول الاجتماعي أو OAuth أو آليات مصادقة خارجية. وإذا واجه أحد الروابط مشكلة، فقد تظل الأصول معرضة للخطر.
2. التخزين على الشبكة لا يعني أن الأصول محصنة ضد المخاطر.
فالأصول المودعة للتخزين تظل معتمدة على آليات التحقق، وصلاحيات توقيع المعاملات، وإجراءات فك الارتباط في النظام.
3. يجب التمييز بين الإعلانات الرسمية والدعوات إلى اتخاذ إجراء.
أثناء الحوادث الأمنية، غالبًا ما تظهر روابط مزيفة لاستغلال حالة الذعر. تحقّق من الإعلانات الصادرة عن القنوات الرسمية لـ MANTRA وKeplr قبل تنفيذ أي إجراء.
أكثر ما يشغلني بعد هذه الحادثة هو: نحن نحمي محافظنا بعبارة الاسترداد، لكن هل نفهم حقًا جميع طبقات المصادقة التي تعمل خلفها؟
برأيكم، ما الخطر الأكبر على مستخدمي Web3 اليوم: أخطاء العقود الذكية، أم ثغرات المحافظ، أم آليات تسجيل الدخول التابعة لأطراف ثالثة؟
#mantra
#BinancePick
تثير حادثة مرتبطة بـ Keplr/Web3Auth تساؤلات كبيرة حول أمان محافظ العملات المشفرة والتحكم في الأصول المودعة للتخزين.
وفقًا للمعلومات الواردة في تقرير بحثي بتاريخ 13/11، يُعتقد أن الثغرة مكّنت المخترقين من الوصول إلى الأصول السائلة وإلغاء رهن رموز MANTRA من دون موافقة المستخدمين.
أوقفت MANTRA مؤقتًا عملية فك الارتباط لمدة 7 أيام. ويُنصح المستخدمون بإعادة تفويض أصولهم خلال فترة معالجة الحادثة، وفقًا لإعلان المشروع.
والجدير بالاهتمام هنا لا يقتصر على قيمة الأموال المتأثرة.
هناك 3 دروس ينبغي لمستخدمي العملات المشفرة استيعابها:
1. عبارة الاسترداد ليست طبقة الحماية الوحيدة.
قد تستخدم المحافظ تسجيل الدخول الاجتماعي أو OAuth أو آليات مصادقة خارجية. وإذا واجه أحد الروابط مشكلة، فقد تظل الأصول معرضة للخطر.
2. التخزين على الشبكة لا يعني أن الأصول محصنة ضد المخاطر.
فالأصول المودعة للتخزين تظل معتمدة على آليات التحقق، وصلاحيات توقيع المعاملات، وإجراءات فك الارتباط في النظام.
3. يجب التمييز بين الإعلانات الرسمية والدعوات إلى اتخاذ إجراء.
أثناء الحوادث الأمنية، غالبًا ما تظهر روابط مزيفة لاستغلال حالة الذعر. تحقّق من الإعلانات الصادرة عن القنوات الرسمية لـ MANTRA وKeplr قبل تنفيذ أي إجراء.
أكثر ما يشغلني بعد هذه الحادثة هو: نحن نحمي محافظنا بعبارة الاسترداد، لكن هل نفهم حقًا جميع طبقات المصادقة التي تعمل خلفها؟
برأيكم، ما الخطر الأكبر على مستخدمي Web3 اليوم: أخطاء العقود الذكية، أم ثغرات المحافظ، أم آليات تسجيل الدخول التابعة لأطراف ثالثة؟
#mantra
#BinancePick