


قالت وزارة العدل الأمريكية يوم الخميس إنها حصلت على إذن قضائي لمصادرة أو تقييد التصرف بأكثر من 1.2 مليار دولار من أصل 6.3 مليار دولار من العملات المشفرة المسروقة من منصة Binance.
يشمل الإذن جزءًا من الأصول المسروقة التي تزيد قيمتها على 2.7 مليار دولار، والتي جمّدتها السلطات الأمريكية وشركاؤها في القطاع الخاص منذ الاختراق الذي وقع في 29 أكتوبر. وقالت الوزارة في إعلانها إن المحققين لا يزالون يعملون على استرداد أموال إضافية.
عزا مكتب التحقيقات الفيدرالي اختراق Binance إلى مجموعة TraderTraitor الكورية الشمالية في تحذير إلكتروني. ونفت كيم يو جونغ، شقيقة الزعيم الكوري الشمالي كيم جونغ أون، تورط كوريا الشمالية.
قالت Binance إنها عوّضت الأصول المتأثرة من أموالها الخاصة، وإن لقطة جديدة لإثبات الاحتياطيات أظهرت تغطية أصول العملاء بنسبة لا تقل عن واحد إلى واحد، وفقًا لمنشورها يوم الخميس على X.
في نوفمبر 2025، أعلنت وزارة العدل الأمريكية عن إجراء إنفاذ منفصل يستهدف نحو 15 مليون دولار من العملات المشفرة المرتبطة بقراصنة كوريين شماليين معروفين باسم APT38.
مكتب التحقيقات الفيدرالي يحذر من مكالمات الفيديو المزيفة بتقنية التزييف العميق التي يستخدمها FaceStealer
وفي قضية منفصلة، صادرت السلطات الأمريكية البنية التحتية السحابية المستخدمة في FaceStealer، وهي حملة كورية شمالية للهندسة الاجتماعية سرقت أكثر من 400 مليون دولار من العملات المشفرة خلال الأشهر الثمانية عشر الماضية، بحسب وزارة العدل الأمريكية.
استخدم القراصنة لقطات مسجلة سرًا لضحايا سابقين ومقاطع مزيفة بتقنية التزييف العميق، أنشأها الذكاء الاصطناعي لشخصيات بارزة في عالم العملات المشفرة، لكسب ثقة المستهدفين أثناء مكالمات الفيديو. كما استخدموا إصلاحات تقنية زائفة لخداع المستهدفين وحملهم على تثبيت برمجيات خبيثة، بحسب وزارة العدل الأمريكية.
استهدفت الحملة أشخاصًا يعملون في مجال العملات المشفرة وWeb3. كما كثّف القراصنة استهداف مطوري البرمجيات مفتوحة المصدر والقائمين على صيانتها، في محاولات لاختراق أجهزتهم وحساباتهم في مستودعات البرمجيات.
صادر مكتب التحقيقات الفيدرالي أكثر من 900 مقطع فيديو صُوّر عبر كاميرات الويب لضحايا FaceStealer بموجب مذكرة اتحادية. كما نشر المكتب إرشادات حول كيفية الحماية من هذه الحملة وما ينبغي فعله بعد الاختراق، في تحذير علني.
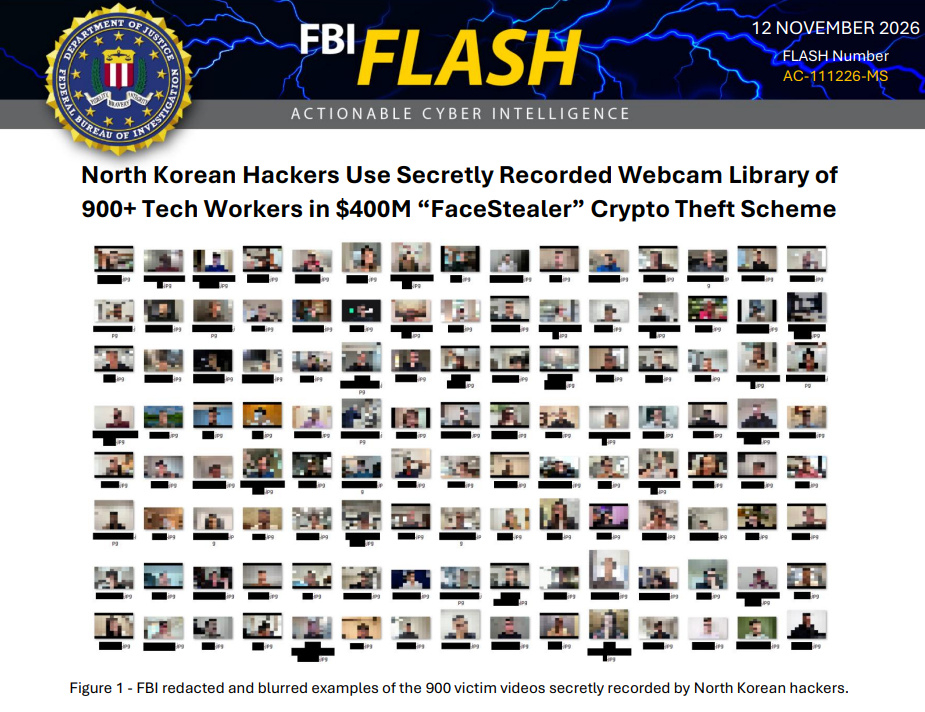
صور ثابتة منقحة من مقاطع فيديو كاميرات الويب التي سجلها قراصنة FaceStealer. المصدر: مكتب التحقيقات الفيدرالي
قالت وزارة العدل الأمريكية إن القراصنة المسؤولين عن FaceStealer معروفون علنًا بعدة أسماء، منها Sapphire Sleet وUNC1069 وDangerous Password وCryptoCore وAPT38 وBlueNoroff وStardust Chollima.
المجلة: مؤسس THORChain يرفض طلب التجميد، وCZ يشكر جهاز الخدمة السرية: موجز Hodler