منح الصلاحيات ممتع للحظة، فلا تتذمر من عناء إلغائها.
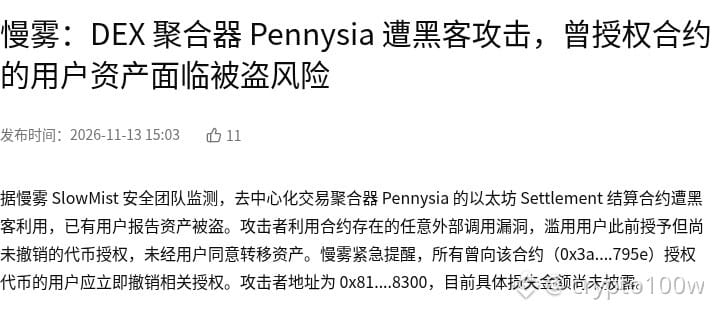
أظهرت مراقبة SlowMist أن عقد التسوية Settlement على إيثيريوم التابع لمجمّع التداول اللامركزي Pennysia قد استُغل من قِبل مخترق. واستغل المهاجم ثغرة تتيح إجراء استدعاءات خارجية عشوائية في العقد، وأساؤوا استخدام صلاحيات الرموز التي سبق أن منحها المستخدمون ولم يلغوها بعد، لنقل الأصول دون موافقتهم. وقد أبلغ مستخدمون بالفعل عن سرقة أصولهم. عنوان المهاجم هو 0x81....8300، ولم يُكشف بعد عن إجمالي الخسائر.
تقع المخاطر مباشرة على العناوين التي منحت الصلاحيات: إذا سبق لك منح هذا العقد (0x3a....795e) صلاحية الوصول، فقد تُنقل الرموز المعنية في محفظتك في أي وقت. وتنصح SlowMist المستخدمين الذين منحوا العقد صلاحية الوصول إلى الرموز بإلغاء هذه الصلاحيات فورًا.
ملاحظة أولى: غالبًا ما تقع عمليات استهداف لاحقة بعد الكشف عن حوادث أمنية على السلسلة؛ لذا يجدر إعطاء الأولوية لتنظيف صلاحيات الرموز عالية القيمة والخاملة منذ فترة طويلة. ملاحظة ثانية: لا تتعلق هذه الحادثة بسعر رمز محدد، لكنها ستؤثر سلبًا في الثقة بأمان مجمّعات التداول اللامركزية وصلاحيات DeFi.
هل ستبدأ بإلغاء صلاحيات Pennysia، أم ستنظف جميع الصلاحيات القديمة دفعة واحدة؟
المصدر: وو شو
الصورة 1: SlowMist: تعرض عقد التسوية لمجمّع التداول اللامركزي Pennysia لهجوم، وأصول المستخدمين الذين منحوا صلاحيات معرّضة للسرقة · لقطة شاشة من صفحة المصدر
مصدر الصورة: https://www.wublock123.com/news/slowmist-dex-aggregator-pennysia-hacked-authorized-contracts-risk-71898
أظهرت مراقبة SlowMist أن عقد التسوية Settlement على إيثيريوم التابع لمجمّع التداول اللامركزي Pennysia قد استُغل من قِبل مخترق. واستغل المهاجم ثغرة تتيح إجراء استدعاءات خارجية عشوائية في العقد، وأساؤوا استخدام صلاحيات الرموز التي سبق أن منحها المستخدمون ولم يلغوها بعد، لنقل الأصول دون موافقتهم. وقد أبلغ مستخدمون بالفعل عن سرقة أصولهم. عنوان المهاجم هو 0x81....8300، ولم يُكشف بعد عن إجمالي الخسائر.
تقع المخاطر مباشرة على العناوين التي منحت الصلاحيات: إذا سبق لك منح هذا العقد (0x3a....795e) صلاحية الوصول، فقد تُنقل الرموز المعنية في محفظتك في أي وقت. وتنصح SlowMist المستخدمين الذين منحوا العقد صلاحية الوصول إلى الرموز بإلغاء هذه الصلاحيات فورًا.
ملاحظة أولى: غالبًا ما تقع عمليات استهداف لاحقة بعد الكشف عن حوادث أمنية على السلسلة؛ لذا يجدر إعطاء الأولوية لتنظيف صلاحيات الرموز عالية القيمة والخاملة منذ فترة طويلة. ملاحظة ثانية: لا تتعلق هذه الحادثة بسعر رمز محدد، لكنها ستؤثر سلبًا في الثقة بأمان مجمّعات التداول اللامركزية وصلاحيات DeFi.
هل ستبدأ بإلغاء صلاحيات Pennysia، أم ستنظف جميع الصلاحيات القديمة دفعة واحدة؟
المصدر: وو شو
الصورة 1: SlowMist: تعرض عقد التسوية لمجمّع التداول اللامركزي Pennysia لهجوم، وأصول المستخدمين الذين منحوا صلاحيات معرّضة للسرقة · لقطة شاشة من صفحة المصدر
مصدر الصورة: https://www.wublock123.com/news/slowmist-dex-aggregator-pennysia-hacked-authorized-contracts-risk-71898