


استخدم قراصنة كوريون شماليون حساباتٍ مسروقة من ضحايا سابقين لدعوة مستهدفين جدد إلى مكالمات فيديو، وشغّلوا مقاطع مسجلة سرًا من كاميرات الويب لأشخاص يعرفهم أولئك المستهدفون.
سرقت هذه العملية، التي أطلق عليها مكتب التحقيقات الفيدرالي اسم FaceStealer، ما يزيد على 400 مليون دولار من العملات المشفرة خلال 18 شهرًا، وفقًا لما أعلنته وزارة العدل يوم الخميس.
عطّلت الوزارة البنية التحتية السحابية لعملية FaceStealer. كما صادر مكتب التحقيقات الفيدرالي أكثر من 900 مقطع فيديو من كاميرات الويب لضحايا العملية، بموجب مذكرة اتحادية.
تقول وزارة العدل إن خللًا صوتيًا مزيفًا خدع المستهدفين لتثبيت برمجيات خبيثة
قالت وزارة العدل الأمريكية في بيان إن هذه المجموعات تستهدف أشخاصًا يعملون في مجال العملات المشفرة وويب 3. وعندما ينضم الشخص المستهدف إلى المكالمة، يسجل المخترقون صورته عبر كاميرا الويب، ثم يعرضون مقطعًا مسجلًا مسبقًا لشخص يعرفه، موهمين بوجود زميل موثوق به في المكالمة.
ينتج المخترقون مقاطع فيديو مزيفة بتقنية التزييف العميق لشخصيات مؤثرة في مجال العملات المشفرة وويب 3، باستخدام ما وصفته الوزارة بأنه «ذكاء فائق»، ثم يعرضونها في الاجتماعات نفسها.
في منتصف المكالمة، يحدث عطل تقني زائف، كأن يُقال إن الآخرين لا يسمعون الشخص المستهدف.
ثم يظهر رابط أو طلب لإصلاح المشكلة، ويثبّت برمجية خبيثة دون علمه.
بعد اختراق الكمبيوتر، يستطيع المخترقون سرقة العملات المشفرة أو استغلال صلاحية وصول الشخص المستهدف إلى أنظمة أخرى. وفي بعض الحالات، وقعت عمليات السرقة والاستيلاء على الحسابات بعد أشهر، أو حتى بعد أكثر من عام، من الاختراق الأولي.
كما يبحث المخترقون في قوائم جهات الاتصال وحسابات التواصل الاجتماعي وتطبيقات المراسلة لكل ضحية جديدة. وتصبح جهات الاتصال الشخصية والمهنية التي يعثرون عليها أهدافهم التالية.
«إنها تستغل ثقتنا بمنصات مؤتمرات الفيديو المنتشرة على نطاق واسع وبعلاقاتنا الشخصية العزيزة. إذا لم تستطع تخيل سيناريو قد تقع فيه ضحية لهذا الأسلوب، فأنت لا تفكر بإبداع كافٍ».
قال ذلك باتريك غراندِي، مساعد المدير المسؤول عن مكتب مكتب التحقيقات الفيدرالي الميداني في لوس أنجلوس.
هجوم FaceStealer يستهدف مطوري البرمجيات مفتوحة المصدر، فيما تقيّد وزارة العدل 1.2 مليار دولار
يتزايد استهداف مطوري البرمجيات مفتوحة المصدر. ويستهدف المخترقون أجهزتهم وحساباتهم في مستودعات الشيفرات التي يتحكمون بها، وهو ما قالت وزارة العدل إنه يبدو مصممًا لتمكين هجمات سلسلة التوريد.
قالت الوزارة إن FaceStealer مرتبط بمجموعات كورية شمالية تُعرف باسم Sapphire Sleet وUNC1069 وDangerous Password وCryptoCore وAPT38 وBlueNoroff وStardust Chollima.
في فبراير، أفادت Cryptopolitan بأن UNC1069 اختطفت حسابًا على تيليغرام لمدير تنفيذي في مجال العملات المشفرة، لاستدراج هدف إلى مكالمة زوم مزيفة. ثم تظاهر المهاجمون بوجود مشكلات في الصوت، ودفعوا الضحية إلى تنفيذ أوامر استكشاف الأخطاء وإصلاحها.
أصدر مكتب التحقيقات الفيدرالي تقريرًا يشرح آلية عمل المخطط، ويتضمن خطوات للحماية ونصائح للضحايا. كما أنشأ موقعًا إلكترونيًا لـ FaceStealer ليكون مركزًا للموارد.
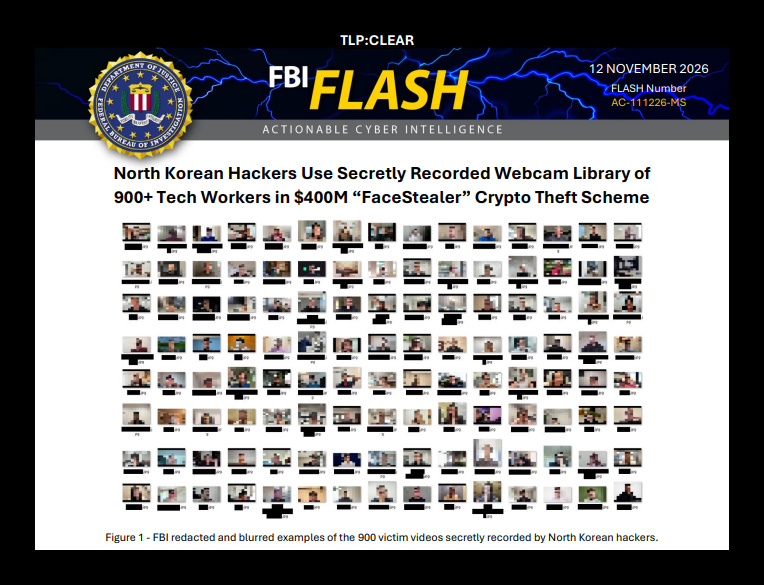 أمثلة منقحة ومموهة لمقاطع كاميرا الويب الخاصة بـ900 ضحية، من تقرير FLASH الصادر عن مكتب التحقيقات الفيدرالي والمنشور على IC3 في 12 نوفمبر 2026.
قرنت وزارة العدل مصادرة FaceStealer بإجراء آخر. فقد حصلت على موافقة المحكمة لمصادرة أو تقييد أكثر من 1.2 مليار دولار سُرقت من منصة Binance، وذلك ضمن أكثر من 2.7 مليار دولار جُمّدت حتى الآن.
حمّلت الوزارة قراصنة عسكريين من كوريا الشمالية، تطلق عليهم اسم TraderTraitor، مسؤولية سحب أكثر من 6 مليارات دولار من المنصة في نحو 29 أكتوبر. وقد نفت كوريا الشمالية أي ضلوع لها.
قال إم. سكوت بروكتور، النائب الأول لمساعد المدعي العام لشؤون الأمن القومي: «تموّل حكومة كوريا الشمالية نظامها المارق وبرنامجها للأسلحة غير المشروعة من خلال سرقة العملات المشفرة».
لا تزال TraderTraitor تغسل أموال Binance عبر جسور العملات المشفرة وخدمات الخلط ومنصات التداول. وتتواصل الجهود لتعقب هذه الأموال وتجميدها ومصادرتها ومصادرتها نهائيًا.
أذكى العقول في عالم العملات المشفرة يقرؤون نشرتنا الإخبارية بالفعل. أتريد الانضمام إليهم؟